


В сети магазинов Barnes & Noble взломали 63 кассовых терминала

Сеть книжных магазинов Barnes & Noble пострадала от атаки хакеров

Группа воров скомпрометировала аппараты для чтения электронных пластиковых карт в 63 магазинах книжной сети Barnes & Noble, расположенных в девяти штатах США. Компания тут же удалила эти аппараты из всех своих магазинов на время проведения расследования.


Barnes & Noble обнаружила скомпрометированные аппараты где-то 14 сентября, однако компания не решилась сообщить об этом своим клиентам, из-за того что Департамент Юстиции попросил руководство не распространяться по поводу этой проблемы, пока ФБР будет вести расследование. Об этом пишет газета The New York Times.

Не известно, сколько хакеры сумели заполучить за время проведения вредоносной активности. Barnes & Noble связалась с организациями, выпускавшими кредитные карты, и проинформировала их о взломе. Благодаря этому они следили за странными трансакциями на пользовательских счетах.


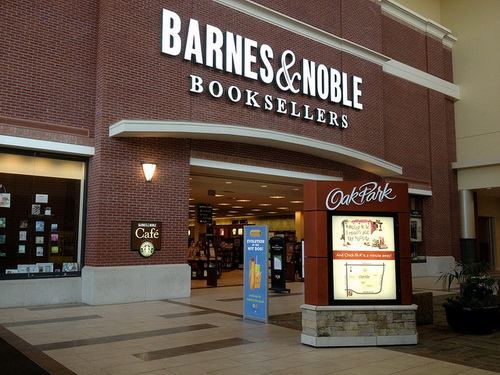
Фотография одного из магазинов Barnes & Noble.


Barnes & Noble не уточнила, как именно произошел взлом. Судя по пресс-релизу, хакеры установили свое программное обеспечение на так называемые кассовые терминалы, чтобы выуживать номера пластиковых карт и номера PIN, которые пользователи вводили на кассе.

В июле на конференции Black Hat в Лас-Вегасе проходила демонстрация, показывающая как можно установить вредоносное программное обеспечение на терминалы по работе с пластиковыми картами. Взломщики использовали уязвимость в терминалах, позволявшую нападающим менять их сферу применения или устанавливать новые задачи, позволяющие захватывать данные о картах.

Исследователи определили, что терминалы, работающие на операционной системе Linux, обладают уязвимостью, через которую вредоносный код можно записать на устройство прямиком через кредитную карту. Отметим, что запись производилась не напрямую с карты, а через внешний сервер, с которого скачивалось программное обеспечение.

Стоит отметить, что подобная практика достаточно распространена на западе. В мае канадская полиция арестовала 40 человек, которые были задействованы в сложной системе по обману терминалов. Злоумышленники сумели заполучить $7 млн. Полиция утверждала, что группа из Монтреаля взломала аппараты в ресторанах, магазинах и других пунктах продаж.

Полиция уверяет, что воры в тех случаях самостоятельно выносили терминалы в автомобили, фургоны или номера отелей, где техники проводили с ними определенные модификации. На все про все инженерам требовалось около часа, по истечению чего терминалы возвращались на место. Взломщикам явно помогали инсайдеры из пострадавших организаций.

Barnes & Noble теперь требует, чтобы клиенты напрямую давали банковские карты кассиру, который будет сканировать их прямо через кассовые аппараты, защищенные от взлома. Грабить книжные магазины – верх цинизма и мы очень надеемся, что ФБР сможет быстро вычислить злоумышленников.

скомпрометировала аппараты для чтения электронных пластиковых карт в 63 магазинах книжной сети Barnes & Noble, расположенных в девяти штатах США. Компания тут же удалила эти аппараты из всех своих магазинов на время проведения расследования.

" />

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru