

Компания Huawei пытается очистить свою репутацию

Huawei готова дать правительству доступ к своему программному коду

Huawei готова дать правительству доступ к своему программному коду

Ранее в этом месяце китайская компания Huawei была названа одним из двух производителей электроники (второй неудачницей оказалась ZTE), которых обвинили в том, что они могут выступать в качестве шпионов китайского правительства. Комитет палаты представителей по разведке США порекомендовал американским компаниям избежать контактов и тесного сотрудничества с телекоммуникационными корпорациями.


Huawei была поражена подобными обвинениями и сказала, что они не имеют под собой почвы. Чтобы избежать недоразумений и доказать невиновность, компания пошла на беспрецедентный шаг и предложила предоставить полный доступ к своему программному коду всем желающим.

В своем заявлении Huawei говорит, что компания «следует всем законам и ограничениям, действующих на территории тех стран, где она осуществляет свою операционную деятельность». Примерно спустя неделю после того как прозвучали обвинения, источник близко знакомый с вопросом, заявил журналистам информационного агентства Рейтер, что Белый дом не обнаружил никаких подтверждений того, что Huawei принимала участие в шпионаже.

Глава правления Huawei Australia Джон Лорд сделал следующее заявление: «Huawei готова предоставить полный и неограниченный доступ с нашему программному коду и к нашему оборудованию в соответствующем окружении».

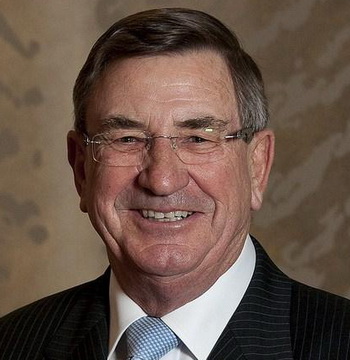
Глава правления Huawei Australia Джон Лорд.

Окружение, о котором говорит менеджер, – прозрачная сеть, в которой продавцы могут проходить тестирование защитных систем. В рамках этой системы можно проводить независимый аудит и проверку технологических порталов, построенных в других странах. Отметим, что в Великобритании уже давно используется подобная система, позволяющая полностью исключить претензии, которые высказываются американскими разведчиками в адрес Huawei.

Отметим, что теперь продукции Huawei сторонятся не только в США, но и в Канаде. Ранее руководство страны хотело использовать оборудование Huawei для создания будущей правительственной компьютерной сети. Досталось китайской компании и в Австралии: бизнесменам отказали в участии в проекте австралийской национальной широкополосной сети.

Так что реакция Джона Лорда вполне прогнозируема:

«Мы крайне разочарованы этим запретом, но мы приняли решение правительство и продолжили работать в других направлениях».

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru
