



Частные компании получили доступ к государственной кибер-защите Индии

Кибер-безопасность Индии открыли для частных компаний

Советник по вопросам национальной безопасности Шившанкар Менон совершил невероятную реформу в современной индийской IT-индустрии, открыв национальную безопасность для частного сектора. Была запущена новая инициатива под названием «Recommendations of Joint Working Group on Engagement With Private Sector On Cyber Security».


«Невероятный потенциал для возможных атак сделал кибер-безопасность одним из самых важных вопросов для индийского правительства. Не вызывает сомнений то, что правительство и частный сектор должны работать вместе. Ранее у нас попросту не было подобного опыта», – говорит Менон.

Вспоминая недавние волнения в Ассаме и Мумбае, Менон подчеркнул важность налаживания надежной компьютерной системы безопасности: «Мы видим, как социальные сети могут использоваться для разжигания розни и нарушения коммунальной гармонии. Крайне важно создать надежную систему безопасности, но при этом сохранять демократические права и свободы наших граждан».

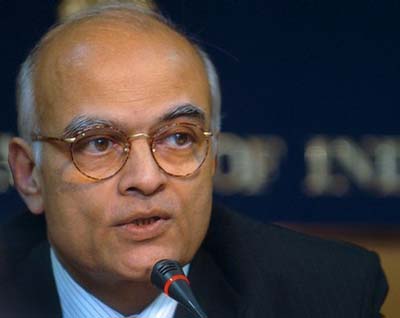
Шившанкар Менон

Заместитель советника Виджай Ласа Редди – автор новой концепции, придумавший начать совместную работу с частными компаниями. Всего несколько месяцев назад он заявлял: «Необходимо создать надежный механизм для партнерства с частным сектором в области кибер-безопасности. Это позволит в дальнейшем сделать Индию мировым центром для новых кибер-сервисов, защитных продуктов и привлечения ведущих специалистов в этой сфере».

Согласно данным специального секретаря Министерства иностранных дел Асоке Мукерджи, Индия уже начала инициировать диалог с США, Великобританией, Японией, Россией и ЕС, чтобы разработать нормы для сокращения критических рисков безопасности в сети.

Согласно официальным документам, сотрудничество с частным сектором будет проводиться по нескольким вопросам. Для их обсуждения требуется установить постоянную совместную рабочую группу под эгидой Совета национальной безопасности. В группу будут входить представители от правительства и различных компаний. Также будет организован комитет под названием «Joint Committee on International Cooperation and Advocacy», который будет защищать интересы Индии на международной арене. В рамках этой же инициативы рассчитывают открыть несколько центров для налаживания сотрудничества с командами быстрого реагирования на компьютерные взломы или атаки. Составление этих групп будет проходить под руководством ведущих промышленных ассоциаций региона.

совершил невероятную реформу в современной индийской IT-индустрии, открыв национальную безопасность для частного сектора. Была запущена новая инициатива под названием «Recommendations of Joint Working Group on Engagement With Private Sector On Cyber Security».

" />

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru