


Китайцы попытались взломать сеть Белого Дома

Белый Дом признал попытку взлома системы китайскими хакерами

В прошедшее воскресенье появились первые сообщения о том, что сетевая защита Белого Дома (США) была официально взломана. Хакеры, связанные с китайским правительством, получили нелегальный доступ к системе, которая используется Белым Домом, в том числе и для отдания команд, касающихся ядерного арсенала страны.


Вслед за появлением этих сообщений на сайте The Beacon, появилась запись на сайте Politico, в которой некий чиновник, имя которого не уточняется, выступил с официальным заявлением. Этот человек подтвердил, что была зарегистрирована попытка взлома открытой сети, однако она была быстро изолирована. Нет никакого подтверждения того, что из сети были похищены какие-либо данные.

Тем не менее, в вышеуказанных заметках отсутствуют некоторые важные факты.

Во-первых, указанная попытка взлома не особенно изощренная. Если верить словам представителей Белого Дома, то речь шла об атаке, которая активируется после того, как пользователь открывает по виду официальное письмо. В тексте сообщения просят подтвердить некоторые важные частные детали, вроде пароля или пользовательской информации.

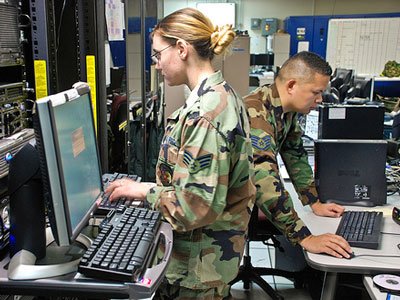
Американские военные, работающие с компьютерными сетями.


Подобные взломы обычно возникают после того, как взламывается сервис частной компании, например такой как Paypal, после чего рассылаются письма, требующие подтверждения пользовательской учетной записи. Иногда сообщения могут также приходить из частной сети компании или от коллеги, начальника. В дополнении у такого письма, как правило, находится PDF, который при открытии, запускает программу троянский конь в систему. Эти письма практически невозможно отличить от настоящих, которые пользователи обычно получают в свой почтовый ящик.

Представители Белого Дома, которые общались с The Beacon и Politico, всеми силами пытались убедить читателей этих ресурсов в том, что засекреченную информацию точно не похитили.

Во-вторых, открытая («несекретная») сеть – это «обычный Интернет», если переводить с американского канцелярита. В армии или в правительстве существует две сети: открытая и зашифрованная. Любая потенциально опасная или секретная информация всегда шифруется и передается по защищенным каналам. При этом методы шифрования постоянно меняются.

Так что, эти странные сообщения, скорее всего, просто попали рядовому сотруднику на компьютер и не нанесли никакого вреда сети. В этот раз Белый Дом, скорее всего, действительно остался надежно защищенным.

сообщения о том, что сетевая защита Белого Дома (США) была официально взломана. Хакеры, связанные с китайским правительством, получили нелегальный доступ к системе, которая используется Белым Домом, в том числе и для отдания команд, касающихся ядерного арсенала страны.

" />

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru