В последние время социальные сети становятся рассадником кибермошенников. Потеряв доверие к почтовому спаму, пользователи, к сожалению, еще не научились игнорировать подозрительные ссылки, оставленные друзьями или незнакомыми людьми на их стене или в ленте новостей в социальных сетях. Но сильнее любопытства может быть только желание получить бесплатный подарок. Именно этим решили воспользоваться злоумышленники, организовавшие промо-акцию «Бесплатная подарочная карта от Starbucks» в Facebook.
Правила участия в акции просты. Для начала пользователю необходимо перейти по ссылке в социальной сети на сайт акции: http://199.59.57.192/. Согласитесь, это довольно подозрительное название для промо-сайта крупнейшей американской сети кофеен.
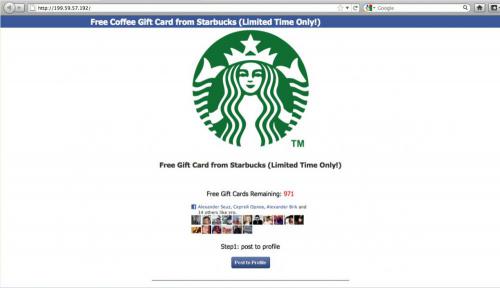
Мошенники используют уловки из области социальной инженерии для того, чтобы не оставить пользователю времени подумать, нужна ли ему бесплатная чашка кофе с подозрительного сайта: идет отсчет оставшихся подарочных купонов, которые улетучиваются каждую секунду. С сайта пользователь узнает, что для получения обещанного вознаграждения ему необходимо добавить ссылку на акцию на свою страничку (так идет распространение информации об акции), а также нажать на значок Like, чтобы добавить Facebook-страничку Starbucks в любимые группы. Демонстрируя, что вы не первый из своих друзей и пользователей Facebook проходите эту процедуру, мошенники отображают фотографии профилей ваших друзей и заветную цифру более 6 млн поклонников на страничке Starbucks.
Но после нажатия на Like начинаются неожиданные последствия: на экране появляется всплывающее окно, которое сообщает, что вы и есть победитель акции, и для выбора своего приза вам необходимо нажать OK. На этом этапе поводов для беспокойства становится больше: во-первых, вам изначально никто не предлагал выбрать бесплатный приз, во-вторых, язык объявлений звучит не «по-русски». Создается впечатление, что предложение не полное, а его основная часть отсутствует. Более того, в зависимости от IP-адреса пользователя текст автоматически переводится на разные языки в соответствии с гео-локационными особенностями «жертвы».
Когда пользователь нажимает по OK, перед ним открывается новая веб-страница с фотографиями призов, на которой уже нет никакого упоминания об акции Starbucks, но полно грамматических ошибок.
После того, как пользователь выбирает приз, вводит свою электронную почту и закрывает браузер, его ожидает очередной сюрприз. Вследствие попадания на его компьютер через кэш браузера вредоносного JavaScript c закодированными IFrame ссылками, которые автоматически ведут на вредоносные сайты, под названием JS:ScriptPE-inf [Trj], он больше не сможет открыть браузер. Более того, введя свою личную информацию для получения обещанного приза вы пополняете мошенникам базу для рассылки спама и оформления «премиальной»-подписки на платные сервисы.
«К сожалению, не все пользователи социальных сетей понимают, что бесплатный сыр бывает только в мышеловке, – комментирует Алексей Демин, управляющий корпоративными продажами G Data Software в России и СНГ. – Это подтверждают цифры исследования, проведенного нами в 2011 году в 11 странах: каждый четвертый российский пользователь социальных сетей переходит по ссылкам, независимо от того, знает ли он отправителя или нет. Если соотнести эти результаты с количеством пользователей социальных сетей в России (более 72 миллионов по данным TNS в 2011 году), то получается, что более 18 миллионов пользователей не озабочены «здоровьем» своего компьютера».
Для того, чтобы не стать жертвой мошенника и сохранить здоровье ПК мы рекомендуем пользователям следовать простейшим правилам:
1) Не переходите по подозрительным ссылкам в социальных сетях, даже если они были оставлены вашими друзьями. К подобным ссылкам можно отнести цифровые названия сайтов и сокращенные с помощью сервисов укорачивания ссылок сайты в сопровождении подобных призывов: «Смотри, какую фотку нашла!» или «А ты тут ничего».
2) Обращайтесь внимание на грамматику в текстах на сайтах. Если текст похож на перевод в бесплатном онлайн-переводчике, то, возможно, этот сайт опасен.
3) Не оставляйте свои персональные данные на подозрительных сайтах и не верьте возможности выиграть дорогостоящие призы лишь при условии предоставления вашей электронной почты.
4) Если вы все-таки добавили ссылку о промо-кампании на свою стену в социальной сети, обязательно уберите ее, чтобы ваши друзья не стали жертвой этого обмана. Пользователи очень доверительно относятся к действиями «друзей».
5) Используйте надежное антивирусное решение с функцией http-фильта и антифишинга, которое предупредит вас о надвигающейся опасности.










