

В Mac OS X обнаружена уязвимость, позволяющая получать несанкционированный доступ к данным

В Mac OS X обнаружена уязвимость, позволяющая получать несанкционированный доступ к данным

ИТ-компания CoreLabs Research обнаружила серьезную уязвимость в операционной системе Mac OS X, связанную с изолированной средой исполнения, реализованной в этой ОС. Так называемая "песочница" была реализована с вводом в эксплуатацию онлайн-каталога программного обеспечения Mac App Store, где пользователи могут напрямую себе на Mac скачать программное обеспечение.


Ввиду ряда технологических особенностей, клиент Mac App Store имеет повышенные привилегии в Mac OS X и не запрашивая административного пароля устанавливает выбранный из каталога софт. Дабы снизить уровень угрозы, Apple реализовала в ОС изолированную среду исполнения, чтобы в ней, подобно песочнице, размещались приложения, не имея возможности обрушить всю ОС или украсть пользовательские данные, передает cybersecurity.

Однако в CoreLabs говорят, что обнаружили баг в системе изолированной среды, позволяющий потенциально злонамеренным приложениям из Mac App Store устанавливаться в системе и исполнять шпионские команды без ведома пользователя и получать доступ к информации за пределами "песочницы". Согласно описанию компании, уязвимость существует во всех последних версиях Mac OS, включая Leopard, Snow Leopard и Lion.

Согласно данным компании, для работы в "песочнице" Apple предусмотрела несколько системных профилей с полномочиями и ограниченной функциональностью, однако в профиле kSBXProfileNoNetwork есть ряд уязвимостей, которые хоть и не предусматривают сетевой работы, все же позволяют исполнять системные команды, обращающиеся к данным за пределами "песочницы".

В антивирусной компании Sophos говорят, что особенность "песочницы" Mac OS нельзя назвать 100-процентным багом, а скорее специфической особенностью, которая при уникальном сочетании нескольких факторов теоретически позволяет получить доступ к закрытой от приложения информации. На практике реализовать подход достаточно сложно, уверены в Sophos. Кроме того, компания отмечает, что продвинутые пользователи могут подправить вручную полномочия при помощи утилиты Apple Script.

Подпишитесь на новости

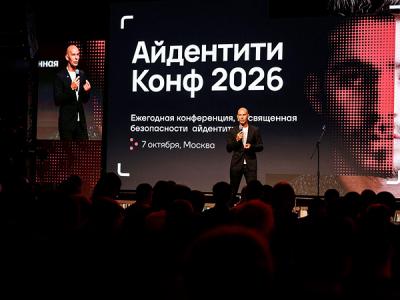
ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru