

Microsoft: степень опасности 0-day угроз сильно преувеличена

Microsoft: степень опасности 0-day угроз сильно преувеличена

Группа Microsoft Trustworthy Computing провела исследование распространенности различных методов доставки вредоносного программного обеспечения на компьютеры пользователей. В результате выяснилось, что незакрытые уязвимости эксплуатируются злоумышленниками реже всего.


Анализу подверглись статистические сведения о методах заражения пользовательских ПК, собранные в течение первого полугодия текущего года. По словам представителей Microsoft, исследовательскую группу интересовал вопрос о том, насколько в действительности велика угроза, исходящая от еще не закрытых изъянов в программном обеспечении, и сколь активно вирусописатели злоупотребляют ими. В частности, как отметил директор по управлению продуктами Тим Рэйнс, за шесть месяцев ни одна наиболее распространенная инфекция не использовала 0-day уязвимости для поражения клиентских компьютеров, и менее чем 1% от общего количества атак с использованием эксплойтов был направлен против подобных ошибок безопасности.

В основном, как следует из результатов работы Trustworthy Computing, изъяны такого рода применяются для целевых нападений против определенных компаний или групп людей. Их количество, соответственно, исчезающе мало в сравнении с числом обычных жертв массового вредоносного программного обеспечения. Также итоги исследования подтвердили, что злоумышленники предпочитают эксплуатировать далеко не самые свежие уязвимости, в то время как атакующих кодов для 0-day изъянов в эксплойт-наборах обычно не найти. Все это, по мнению аналитиков Microsoft, свидетельствует о том, что еще не закрытые ошибки безопасности представляют меньшую опасность, нежели принято полагать.

Самым массовым методом распространения инфекций, согласно отчету исследователей, является старое доброе психологическое манипулирование (социнжиниринг). Именно оно послужило причиной заражения в 45% рассмотренных группой Trustworthy Computing случаев. Затем следуют две разновидности одного и того же явления: автозапуск содержимого USB-носителей (26%) и сетевых дисков (17,2%). 5,6% - четвертое место - это попытки эксплуатации уже закрытых уязвимостей, причем более половины случаев (3,2%) составили атаки против изъянов, исправления к которым были выпущены более года назад. Пятая позиция досталась классическим вирусам и их методу внедрения вредоносного кода в здоровые файлы (4,4%). Даже попытки подбора паролей методом грубой силы оказались более распространенными (1,7%), чем эксплуатация 0-day ошибок.

The Inquirer

Письмо автору

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.
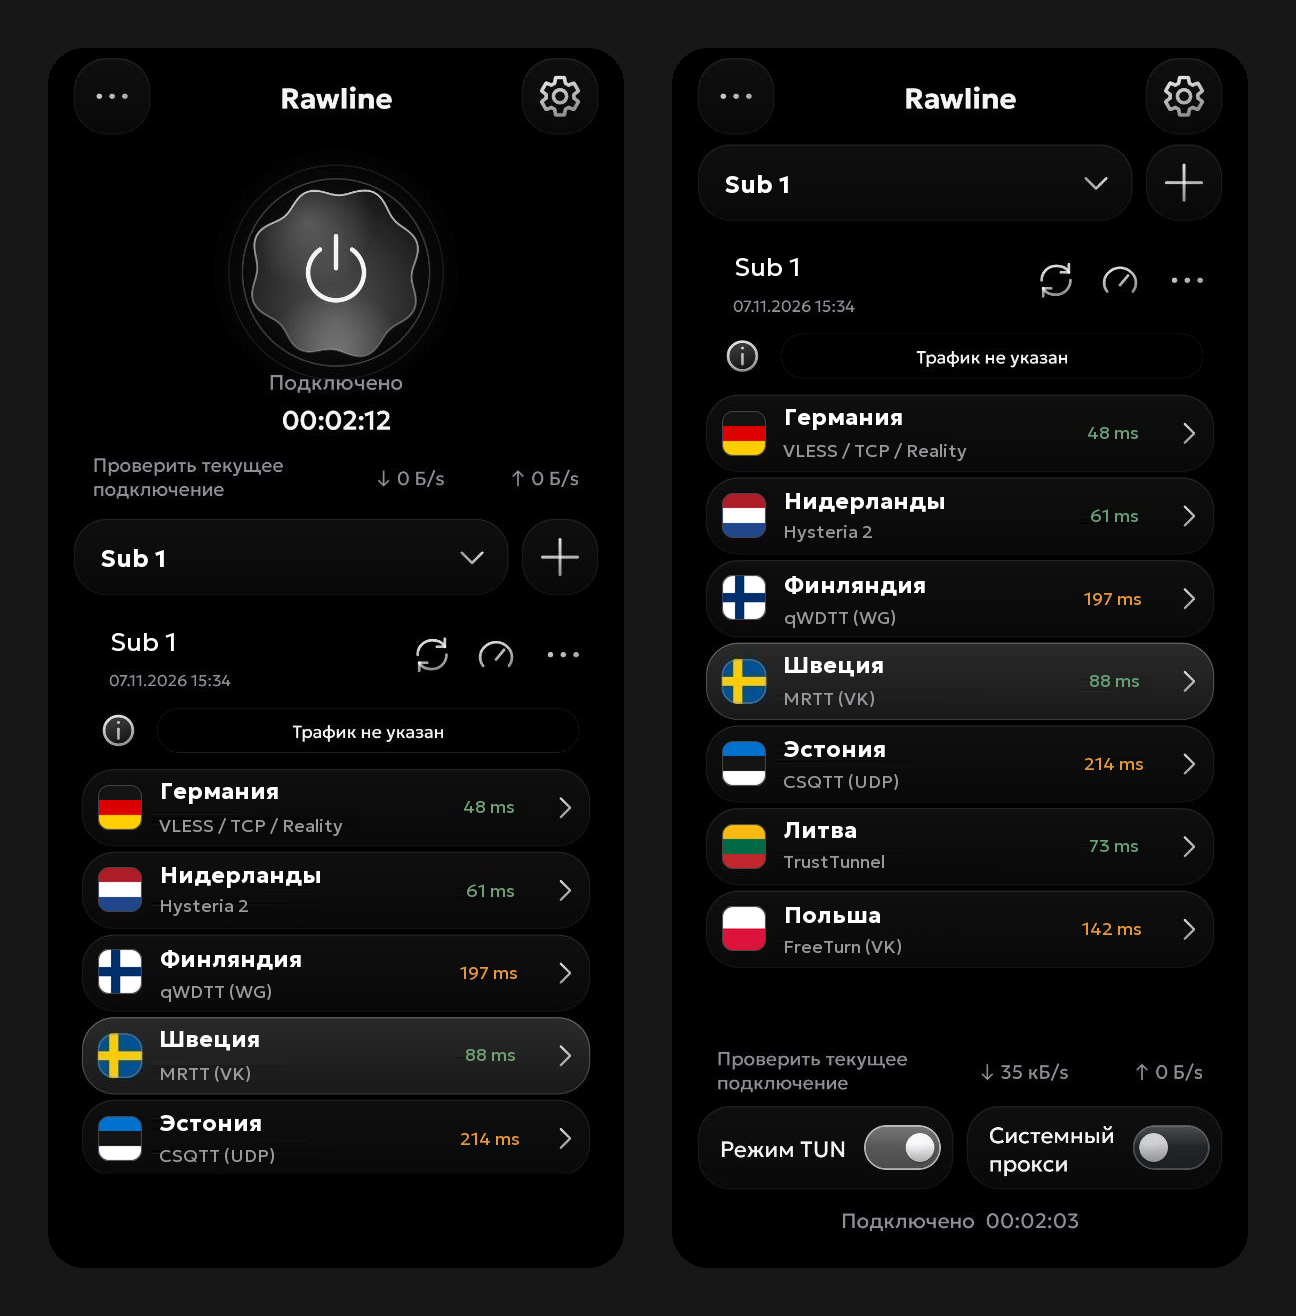

Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.
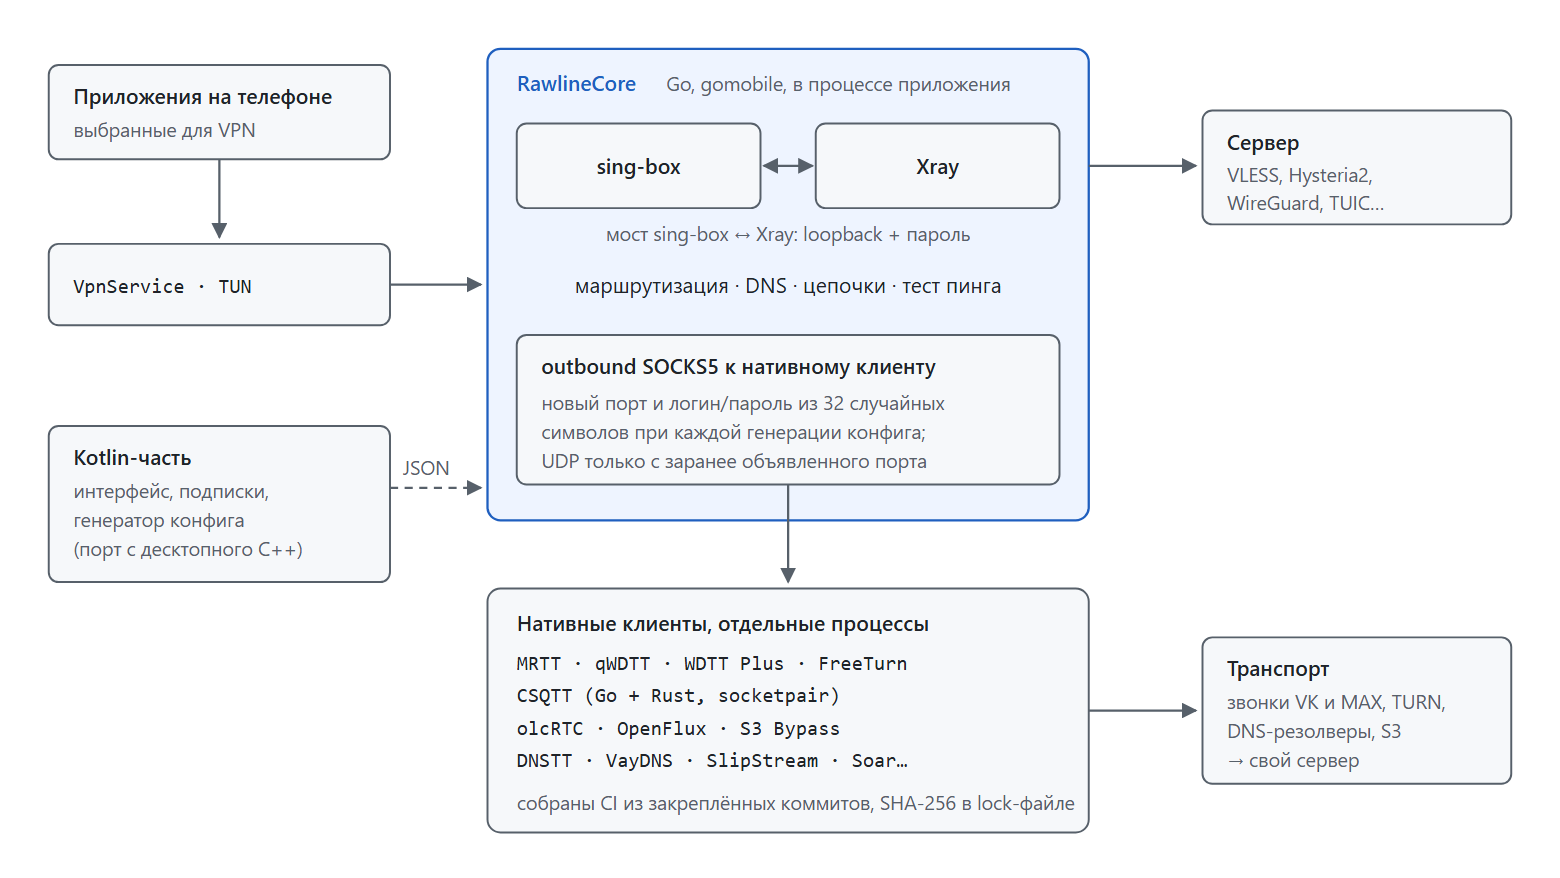

В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru