

В Gmail добавлена новая функция фильтрации нежелательной почты

В Gmail добавлена новая функция фильтрации нежелательной почты

Компания  Google внесла некоторые изменения интерфейс почтового сервиса Gmail, благодаря которым пользователи самостоятельно смогут отличить легитимное сообщение от нежелательного.

Дело в том, что до этого момента при получении письма пользователь мог видеть имя и адрес отправителя, если контакт отсутствует в адресной книге. Однако мошенники обычно используют для своих рассылок поддельные данные, и поэтому этой информации явно не достаточно для распознавания легитимности письма. Разработчики решили исправить ситуацию, включив в поле информации об отправителе доменное имя почтового сервера, с которого было отправлено сообщение.

Специалисты считают это весьма полезной функцией, поскольку мошенники обычно не имеют доступа к почтовым серверам, не считая тех случаев, когда он был получен впоследствии взлома.

Однако отметим, что не всегда письма, отправленные со сторонних доменов, являются частью фишинговых атак. Некоторые ресурсы позволяют пользователям обмениваться сообщениями со своими друзьями посредством электронной почты. Уведомления о получении такого письма направляются на указанный адрес электронной почты с помощью собственного сервера. Но были случаи, когда мошенники использовали и такие способы для привлечения ничего не подозревающих пользователей.

Но на этот случай предусмотрена еще одна возможность блокировки спам – сообщений. Для проверки подлинности письма используется проверка на наличие цифровой подписи, которая добавляется к отправлению с помощью  DKIM или SPF технологии. В случае если она отсутствует, отправление будет отмечено как подозрительное.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

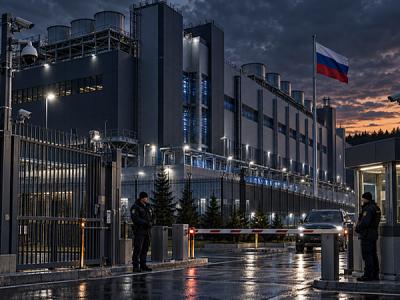
Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru