


Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Владельцы «рекламных» ботнетов зарабатывают до $2000 в сутки

Подробно изучив функционал и бизнес-модель «рекламного» ботнета Artro, эксперты «Лаборатории Касперского» пришли к выводу: при использовании определенных схем обмана рекламодателей, доход злоумышленников от накрутки трафика и кликов может доходить до 2 тысяч долларов США в сутки.


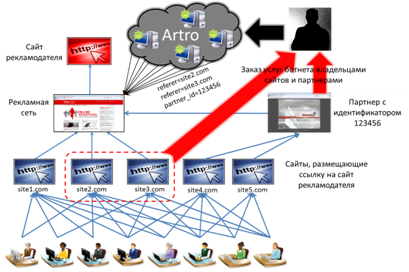
Многие сайты, заинтересованные в увеличении посещаемости своих ресурсов, пользуются услугами рекламных сетей. При этом посредник получает определенную сумму за каждого перенаправленного пользователя, сообщает информационная служба «Лаборатории Касперского». Желая увеличить свой доход, некоторые владельцы сайтов, размещающих у себя рекламные ссылки, пользуются услугами ботнетов, чтобы имитировать переходы пользователей с их сайтов на рекламируемые ресурсы.


Схема обмана рекламодателей

При такой схеме мошенничества в выигрыше остаются владельцы ботнета, недобросовестные партнеры, сайты, размещающие рекламные ссылки, и рекламные сети. При этом последние, по мнению экспертов «Лаборатории Касперского», могут даже не знать о том, что заработать им помогает зомби-сеть. Однако по-настоящему обманутым в данной ситуации остается, как правило, только рекламодатель: платя за переходы пользователей на свой собственный сайт, он получает исключительно виртуальных посетителей.

Зная, сколько в среднем за сутки каждый модуль совершает кликов, среднюю стоимость рекламных сервисов за клик, минимальное количество ботов в зомби-сети и вероятную доля владельцев ботнета от продажи трафика, авторы исследования, Алексей Кадиев и Мария Гарнаева подсчитали примерный доход злоумышленников: «По нашим оценкам, он составляет 1-2 тысячи долларов США в сутки. И это только за счет обмана рекламодателей. Помимо этого, киберпреступники могут зарабатывать на загрузках сторонних вредоносных программ. Однако оценить доходность данного вида преступного бизнеса практически невозможно».

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru