



Более 100 тыс. троянцев для кражи персональных данных

Более 100 тыс. троянцев для кражи персональных данных

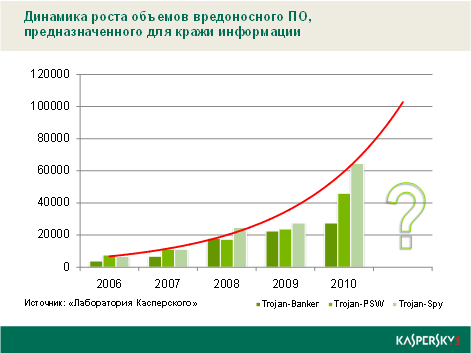
 Эксперты «Лаборатории Касперского» отмечают повышенный интерес киберпреступников к пользовательской информации. Количество новых сигнатур, которые были добавлены в базы «Лаборатории Касперского» для детектирования троянских программ, предназначенных для кражи персональных данных, в 2010 впервые превысило 100 тыс. За год это показатель увеличился почти в два раза (на 87%), а по сравнению c 2006 годом – более чем в 7,5 раз.


Самый высокий показатель роста – 135% за год – наблюдается среди вредоносов, созданных для ведения электронного шпионажа за пользователем (Trojan-Spy). Число троянцев, предназначенных для кражи логинов и паролей (Trojan-PSW), выросло на 94%, а зловредов, пытающихся получить доступ к банковским системам, системам электронных денег и пластиковых карт (Trojan-Banker), – на 22%, сообщает Информационная служба «Лаборатории Касперского».

«Ежедневно миллионы пользовательских компьютеров подвергаются хакерским атакам и становятся частью ботнетов, предназначенных для рассылки спама и совершения DDoS-атак, – говорит Стефан Танасе (Stefan Tanase), ведущий антивирусный эксперт «Лаборатории Касперского» в регионе ЕЕМЕА. – При этом злоумышленники получают полный доступ к зараженным компьютерам, а соответственно, при желании могут использовать любую хранящуюся на них информацию, в том числе личную и конфиденциальную». 

Для обеспечения безопасности персональных данных специалисты «Лаборатории Касперского» рекомендуют использовать комплексные защитные решения, в состав которых входит инструмент Виртуальная клавиатура. Она позволяет вводить логины, пароли и номера кредитных карт на веб-страницах без использования обычной клавиатуры, что обеспечивает защиту от вредоносных программ, перехватывающих данные посредством снятия скриншотов или регистрации нажимаемых клавиш.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru