



Более 100 тыс. троянцев для кражи персональных данных

Более 100 тыс. троянцев для кражи персональных данных

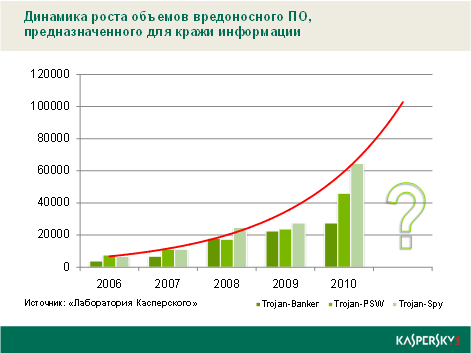
 Эксперты «Лаборатории Касперского» отмечают повышенный интерес киберпреступников к пользовательской информации. Количество новых сигнатур, которые были добавлены в базы «Лаборатории Касперского» для детектирования троянских программ, предназначенных для кражи персональных данных, в 2010 впервые превысило 100 тыс. За год это показатель увеличился почти в два раза (на 87%), а по сравнению c 2006 годом – более чем в 7,5 раз.


Самый высокий показатель роста – 135% за год – наблюдается среди вредоносов, созданных для ведения электронного шпионажа за пользователем (Trojan-Spy). Число троянцев, предназначенных для кражи логинов и паролей (Trojan-PSW), выросло на 94%, а зловредов, пытающихся получить доступ к банковским системам, системам электронных денег и пластиковых карт (Trojan-Banker), – на 22%, сообщает Информационная служба «Лаборатории Касперского».

«Ежедневно миллионы пользовательских компьютеров подвергаются хакерским атакам и становятся частью ботнетов, предназначенных для рассылки спама и совершения DDoS-атак, – говорит Стефан Танасе (Stefan Tanase), ведущий антивирусный эксперт «Лаборатории Касперского» в регионе ЕЕМЕА. – При этом злоумышленники получают полный доступ к зараженным компьютерам, а соответственно, при желании могут использовать любую хранящуюся на них информацию, в том числе личную и конфиденциальную». 

Для обеспечения безопасности персональных данных специалисты «Лаборатории Касперского» рекомендуют использовать комплексные защитные решения, в состав которых входит инструмент Виртуальная клавиатура. Она позволяет вводить логины, пароли и номера кредитных карт на веб-страницах без использования обычной клавиатуры, что обеспечивает защиту от вредоносных программ, перехватывающих данные посредством снятия скриншотов или регистрации нажимаемых клавиш.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru