



Более 100 тыс. троянцев для кражи персональных данных

Более 100 тыс. троянцев для кражи персональных данных

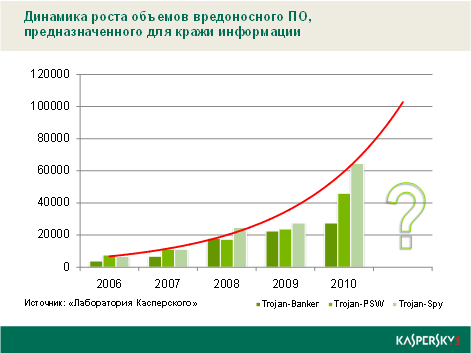
 Эксперты «Лаборатории Касперского» отмечают повышенный интерес киберпреступников к пользовательской информации. Количество новых сигнатур, которые были добавлены в базы «Лаборатории Касперского» для детектирования троянских программ, предназначенных для кражи персональных данных, в 2010 впервые превысило 100 тыс. За год это показатель увеличился почти в два раза (на 87%), а по сравнению c 2006 годом – более чем в 7,5 раз.


Самый высокий показатель роста – 135% за год – наблюдается среди вредоносов, созданных для ведения электронного шпионажа за пользователем (Trojan-Spy). Число троянцев, предназначенных для кражи логинов и паролей (Trojan-PSW), выросло на 94%, а зловредов, пытающихся получить доступ к банковским системам, системам электронных денег и пластиковых карт (Trojan-Banker), – на 22%, сообщает Информационная служба «Лаборатории Касперского».

«Ежедневно миллионы пользовательских компьютеров подвергаются хакерским атакам и становятся частью ботнетов, предназначенных для рассылки спама и совершения DDoS-атак, – говорит Стефан Танасе (Stefan Tanase), ведущий антивирусный эксперт «Лаборатории Касперского» в регионе ЕЕМЕА. – При этом злоумышленники получают полный доступ к зараженным компьютерам, а соответственно, при желании могут использовать любую хранящуюся на них информацию, в том числе личную и конфиденциальную». 

Для обеспечения безопасности персональных данных специалисты «Лаборатории Касперского» рекомендуют использовать комплексные защитные решения, в состав которых входит инструмент Виртуальная клавиатура. Она позволяет вводить логины, пароли и номера кредитных карт на веб-страницах без использования обычной клавиатуры, что обеспечивает защиту от вредоносных программ, перехватывающих данные посредством снятия скриншотов или регистрации нажимаемых клавиш.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru