



Сколько стоит пользователь Рунета?

Сколько стоит пользователь Рунета?

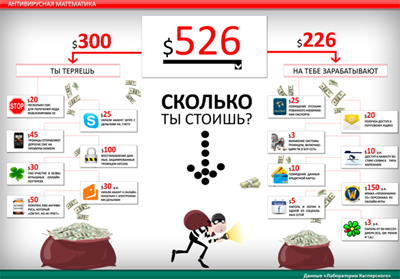
Изучив статистику заражений вредоносными программами с использованием наиболее распространенных мошеннических схем, эксперты «Лаборатории Касперского» выяснили, сколько сегодня «стоит» рядовой пользователь Рунета.


Что почем

Арсенал доступных преступникам в Интернете способов незаконного заработка год от года расширяется. Однако, как и прежде, поживиться за чужой счет кибермошенники могут, либо украв деньги у беспечных любителей глобальной Сети, либо тем или иным образом заработав на них, сообщает сайт kaspersky.ru.

Эксперты пришли к выводу, что в среднем за год активного вебсерфинга на рядовом пользователе Рунета злоумышленники могут заработать до $500. Большая часть этой суммы — это, как правило, «кровно заработанные» деньги жертвы. В то время как остальные «сливки» мошенники снимают, ловко торгуя похищенными личными данными.

Попасть «под раздачу» эпидемии блокеров, заразив компьютер зловредом-вымогателем и отправив несколько СМС в надежде получить код разблокировки, обойдется незадачливому пользователю в $20, а 2-3 СМС-троянца, отправляющие СМС без ведома пользователя на премиум-номера, уменьшат его мобильный счет на $30-45. Согласно статистике, большинство пользователей Skype пополняют свой аккаунт на $10-20 — именно эту сумму теряет юзер, если злоумышленники украдут его регистрационные данные. Сам же Skype-аккаунт можно продать за $5.

Любители онлайн-лотерей рискуют расстаться с $30, отправляя «СМС счастья», но еще хуже придется тем, кто поверит в эффективность лжеантивирусов — плата за это составляет в среднем $50. Впрочем, и это далеко не предел: за услуги по восстановлению данных, зашифрованных троянцем GpCode, его жертве придется отдать злоумышленникам в среднем $100.

Заработать свое на беззаботном пользователе можно и множеством других способов. Например, похитив отсканированное изображение его паспорта. Продажа этих данных принесет злоумышленникам около $25. Дешевле — в районе $10 — будет стоить информация о его кредитной карте, по $5 — пароль и логин от одной из многочисленных социальных сетей, пользователем которых он является. По данным «Лаборатории Касперского», доступ к электронной почте сегодня можно продать за $20, чуть меньше — $10 — стоит доступ к аккаунту хостинга-сервиса типа RapidShare. Меньшим спросом пользуются пароли от IM-мессенджеров (ICQ, и т.д.): прибыль от продажи этих данных составит около $3. Наибольшую же рентабельность показывают, как это ни удивительно, персонажи онлайн-игр: аккаунты серьезного уровня в популярной игре World Of Warcraft в среднем продаются по $150-160.

Итого

Трудно не согласится с экспертами, что картинка становится более интересной при ближайшем рассмотрении — для большей наглядности достаточно вернуться из виртуальной реальности к нашим реалиям, переведя у.е. в рубли. Что же получается в сухом остатке?

За вычетом стоимости антивирусного решения класса Internet Security (а это около 1500 руб.) на сэкономленные деньги практичный пользователь мог бы надолго забыть не только о том, что такое угрозы информационной безопасности. Например, еще долгое время он бы не вспоминал о том, что такое голод, приобретя 613 батонов хлеба. Утолить жажду было бы так же легко: 13,5 т.р. прекрасно конвертируются в 320 литров свежего молока.

Поднять настроение себе или своим близким можно хорошим гаджетом — им, например, может стать современный смартфон. Кто-то захочет уехать подальше от городской суеты — для этого придется предварительно хорошенько заправиться, купив почти 520 литров 95го бензина. Ну, а если сидеть за рулем совсем не хочется, можно рвануть за границу и провести неделю в отеле Шарм-Эш-Шейха или Анталии по системе all inclusive.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru