


У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

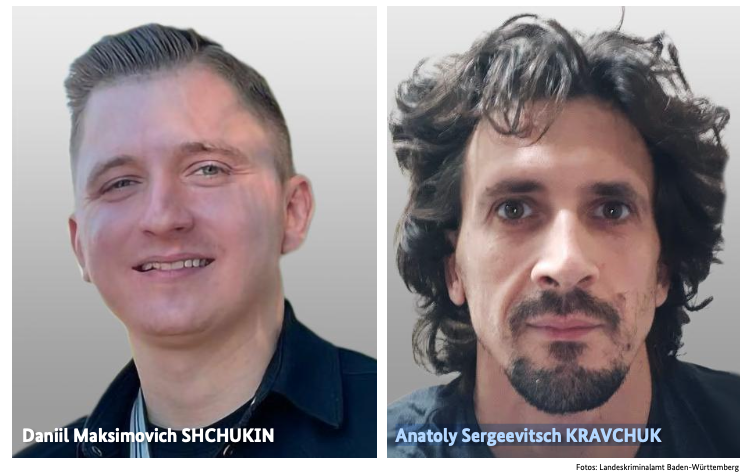
У хакера с псевдонимом UNKN или UNKNOWN, которого долго связывали с киберпреступными группировками GandCrab и REvil теперь есть лицо и имя. Власти Германии заявили, что установили его личность: речь идёт о 31-летнем россиянине Данииле Максимовиче Щукине.

По версии немецких правоохранителей, именно он стоял во главе двух одних из самых известных вымогательских группировок последних лет и участвовал как минимум в 130 эпизодах компьютерного саботажа и вымогательства против бизнеса в Германии в период с 2019 по 2021 год.

Имя Щукина появилось в сообщении Федерального управления уголовной полиции Германии — BKA. Вместе с ним в ориентировке назван ещё один россиянин — 43-летний Анатолий Сергеевич Кравчук. Следствие считает, что в рамках двух десятков атак они вымогали у жертв почти 2 млн евро, а общий экономический ущерб от этих инцидентов превысил 35 млн евро.

По данным BKA, Щукин был одним из руководителей группировок GandCrab и REvil, которые стали особенно известны благодаря схеме двойного вымогательства. Суть в том, что жертве сначала предлагают заплатить за ключ для расшифровки данных, а затем требуют ещё деньги — уже за обещание не публиковать украденную информацию.


История с именем Щукина всплывала и раньше. В феврале 2023 года оно фигурировало в материалах Минюста США, связанных с арестом криптовалютных активов, полученных, предположительно, от деятельности REvil. В одном из кошельков, который американские власти связали с Щукиным, находилось более 317 тысяч долларов в криптовалюте.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru