


StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

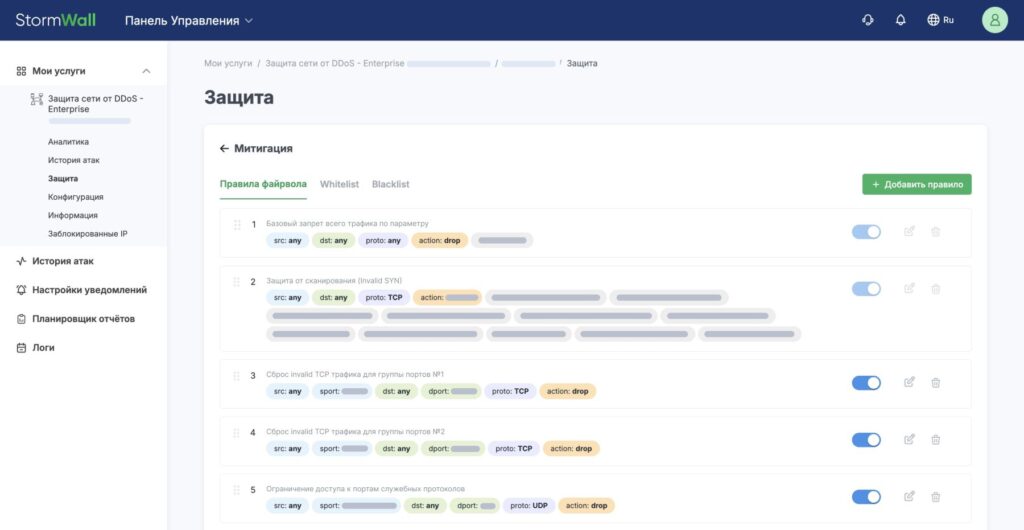
Компания StormWall представила одно из самых серьёзных обновлений за последние годы — новый раздел «Митигации» в Личном кабинете. Он меняет привычный подход к управлению защитой на уровнях L3–L5 и позволяет клиентам самостоятельно настраивать фильтрацию трафика без обращения в техподдержку.

Главная идея обновления — дать пользователям больше контроля. Теперь инфраструктуру можно сегментировать, объединять серверы и подсети в отдельные группы и применять к ним собственные правила защиты. Всё настраивается буквально в пару кликов — через Личный кабинет или API.

Новый раздел доступен во всех тарифах продуктов StormWall для сетей и StormWall для сервисов. Он включает в себя группы серверов и подсетей, для которых можно задавать индивидуальные параметры фильтрации.


Пользователям доступны два типа митигаций:

  • Default Mitigation — базовый набор правил, который автоматически создаётся и охватывает все подключённые префиксы;
  • Пользовательские митигации — позволяют формировать собственные группы ресурсов, настраивать независимые белые и чёрные списки и задавать отдельные правила защиты.

С новой функциональностью правила фильтрации стали заметно детальнее. Можно:

  • задавать приоритет и действие для трафика — пропускать (Pass), блокировать (Drop) или обходить дальнейшие проверки (Bypass);
  • включать геофильтрацию и управлять трафиком по странам;
  • описывать правила по IP-адресам, протоколам и портам.

StormWall приводит несколько типовых сценариев, где «Митигации» упрощают жизнь.

1. Блокировка UDP-трафика для конкретного адреса.

Если у оборудования есть неиспользуемые UDP-порты, которые могут стать целью атак, достаточно создать правило Drop для UDP на нужном IP. Всё блокируется на уровне сети StormWall — быстро и без доступа к самому устройству.

2. Разрешение только нужных TCP-портов.

Для серверов с веб-сервисами можно оставить открытыми только порты 80 и 443, а весь остальной TCP-трафик автоматически отсеять. Это снижает поверхность атак и повышает общую безопасность.

Дополнительно в правилах можно использовать TCP Flag Mask, чтобы отсекать подозрительные пакеты, например те, что применяются для скрытого сканирования портов.

В следующих релизах компания планирует расширять функциональность: добавить новые критерии для правил фильтрации и внедрить ИИ-детектор, который поможет ещё точнее выявлять нежелательный трафик. В результате Личный кабинет StormWall постепенно превращается в полноценный центр управления защитой L3–L5 для корпоративной инфраструктуры.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru