


Android начал распознавать фейковых сотрудников банка в звонках

Android начал распознавать фейковых сотрудников банка в звонках

Android начал распознавать фейковых сотрудников банка в звонках

Google продолжает усиливать защиту пользователей Android от самых навязчивых и изобретательных мошенников — тех, кто звонит «от имени банка» и уговаривает показать экран или перевести деньги «для безопасности». Система in-call scam protection постепенно расширяется и добавляет в актив новые кредитные организации.

В обновлённый список вошли, например, Cash App — у него 57 миллионов пользователей — и мобильное приложение JPMorgan Chase, которое скачали более 50 миллионов раз.

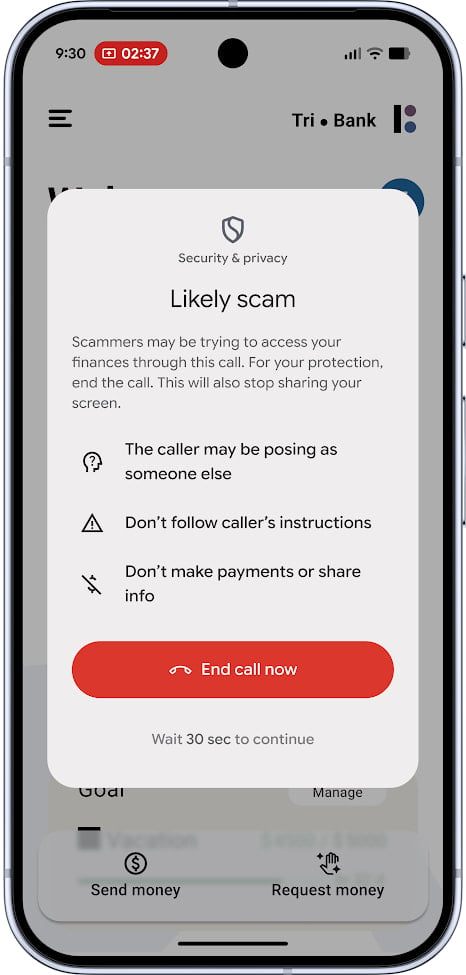
Функцию анонсировали в мае вместе с Android 16. Она срабатывает, когда пользователь открывает финансовое приложение и одновременно находится на звонке с неизвестным номером, ещё и расшаривая при этом экран. В этот момент система подозревает подвох и выводит предупреждение, что собеседник может быть мошенником.


Google говорит, что это защита от популярной схемы, когда злоумышленники представляются сотрудниками банка и под давлением заставляют жертву открыть приложение, предоставить доступ к экрану или «срочно провести перевод».

Появляется окно, которое невозможно проигнорировать: оно висит 30 секунд, после чего остаётся только один вариант — завершить звонок. По задумке Google, эти полминуты должны разрушить «магическое давление» социальной инженерии, когда мошенник пытается создать ощущение срочности.

Пилот запустили в Великобритании — и, по словам Google, он помог тысячам пользователей вовремя положить трубку. Потом защита появилась в Бразилии и Индии. Теперь её включают и в США, в приложениях самых крупных банков и финтех-сервисов. Пока система всё ещё проходит тестирование.

Работает она на устройствах с Android 11 и новее.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru