


Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Кибергруппа Water Saci, атакующая пользователей WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России) решила, что пора перейти от кустарных методов к серьёзным атакам. Исследователи заметили, что кампании резко усложнились: вместо старых PowerShell-скриптов злоумышленники используют уже Python-варианты — и, похоже, не без помощи ИИ.

Напомним, ранее Water Saci использовала банковский троян Maverick.

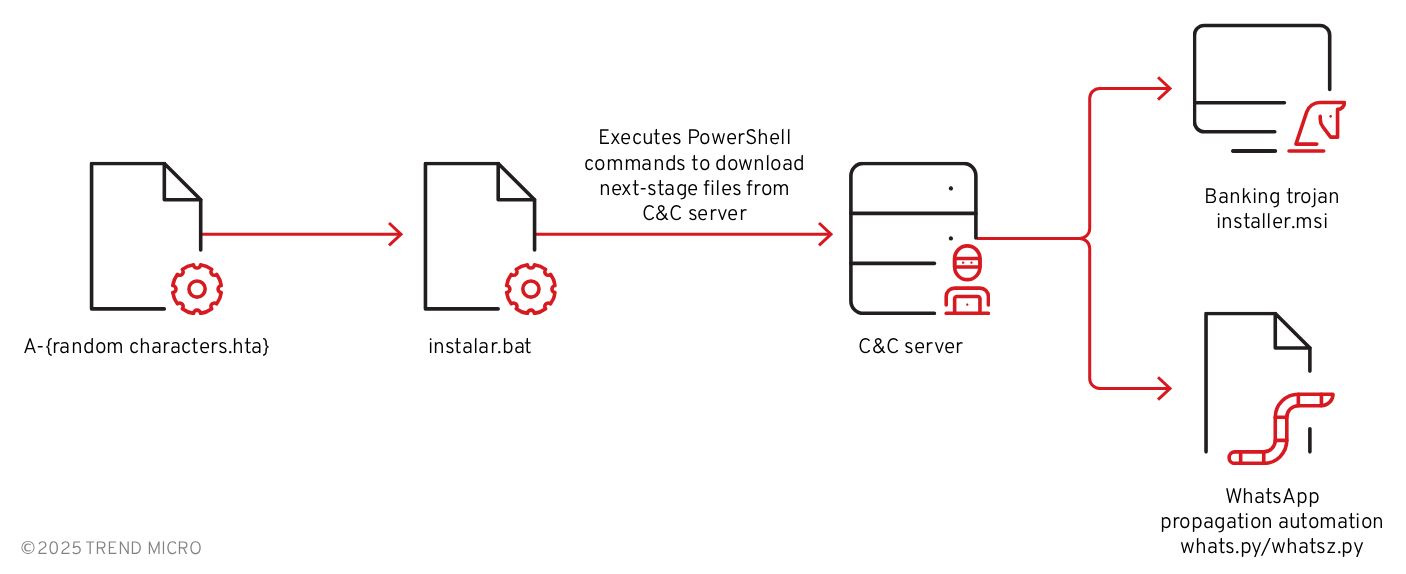
Комментарии в новом коде выглядят так, будто злоумышленники просто попросили нейросеть «переписать всё красиво и побыстрее». Атаки, по данным исследователей из Trend Micro, начинаются максимально буднично: пользователю в WhatsApp прилетает какой-нибудь HTA, ZIP или PDF.


На вид — ничего необычного, но стоит открыть HTA-файл, как разворачивается целая многоступенчатая схема заражения. Внутри спрятан Visual Basic, упакованный в несколько слоёв обфускации.

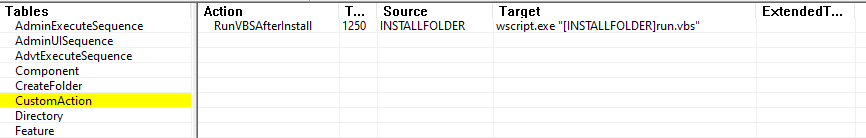
Когда разобрать его всё-таки удаётся, он начинает стучаться на командные серверы, подтягивает MSI-установщик и дополнительно подгружает инструменты автоматизации — всё для того, чтобы в итоге впустить банковский троян.

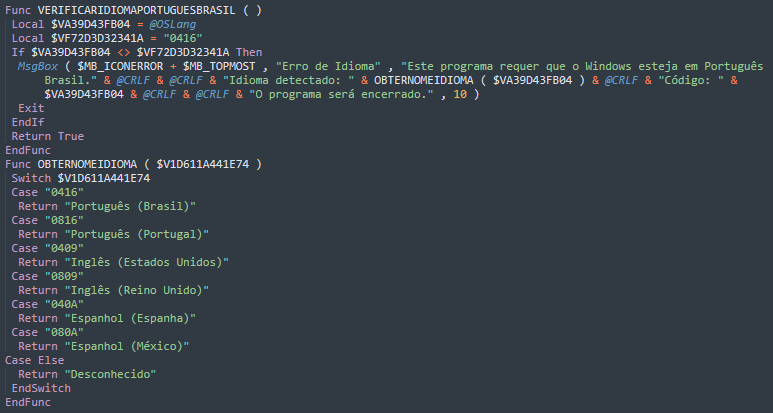
Но главное — не сам троян, а то, как он теперь распространяется. Именно здесь и заметно вмешательство искусственного интеллекта. Новый Python-скрипт ведёт себя как аккуратно переписанная версия старого PowerShell, только умнее, быстрее и куда гибче.


Он с ходу поддерживает Chrome, Edge и Firefox, использует объектную структуру, оставляет комментарии а-ля «версия оптимизирована, обработка ошибок улучшена» и вообще производит впечатление человека, который взял курс по «эффективной разработке на Python» за пять минут до атаки.

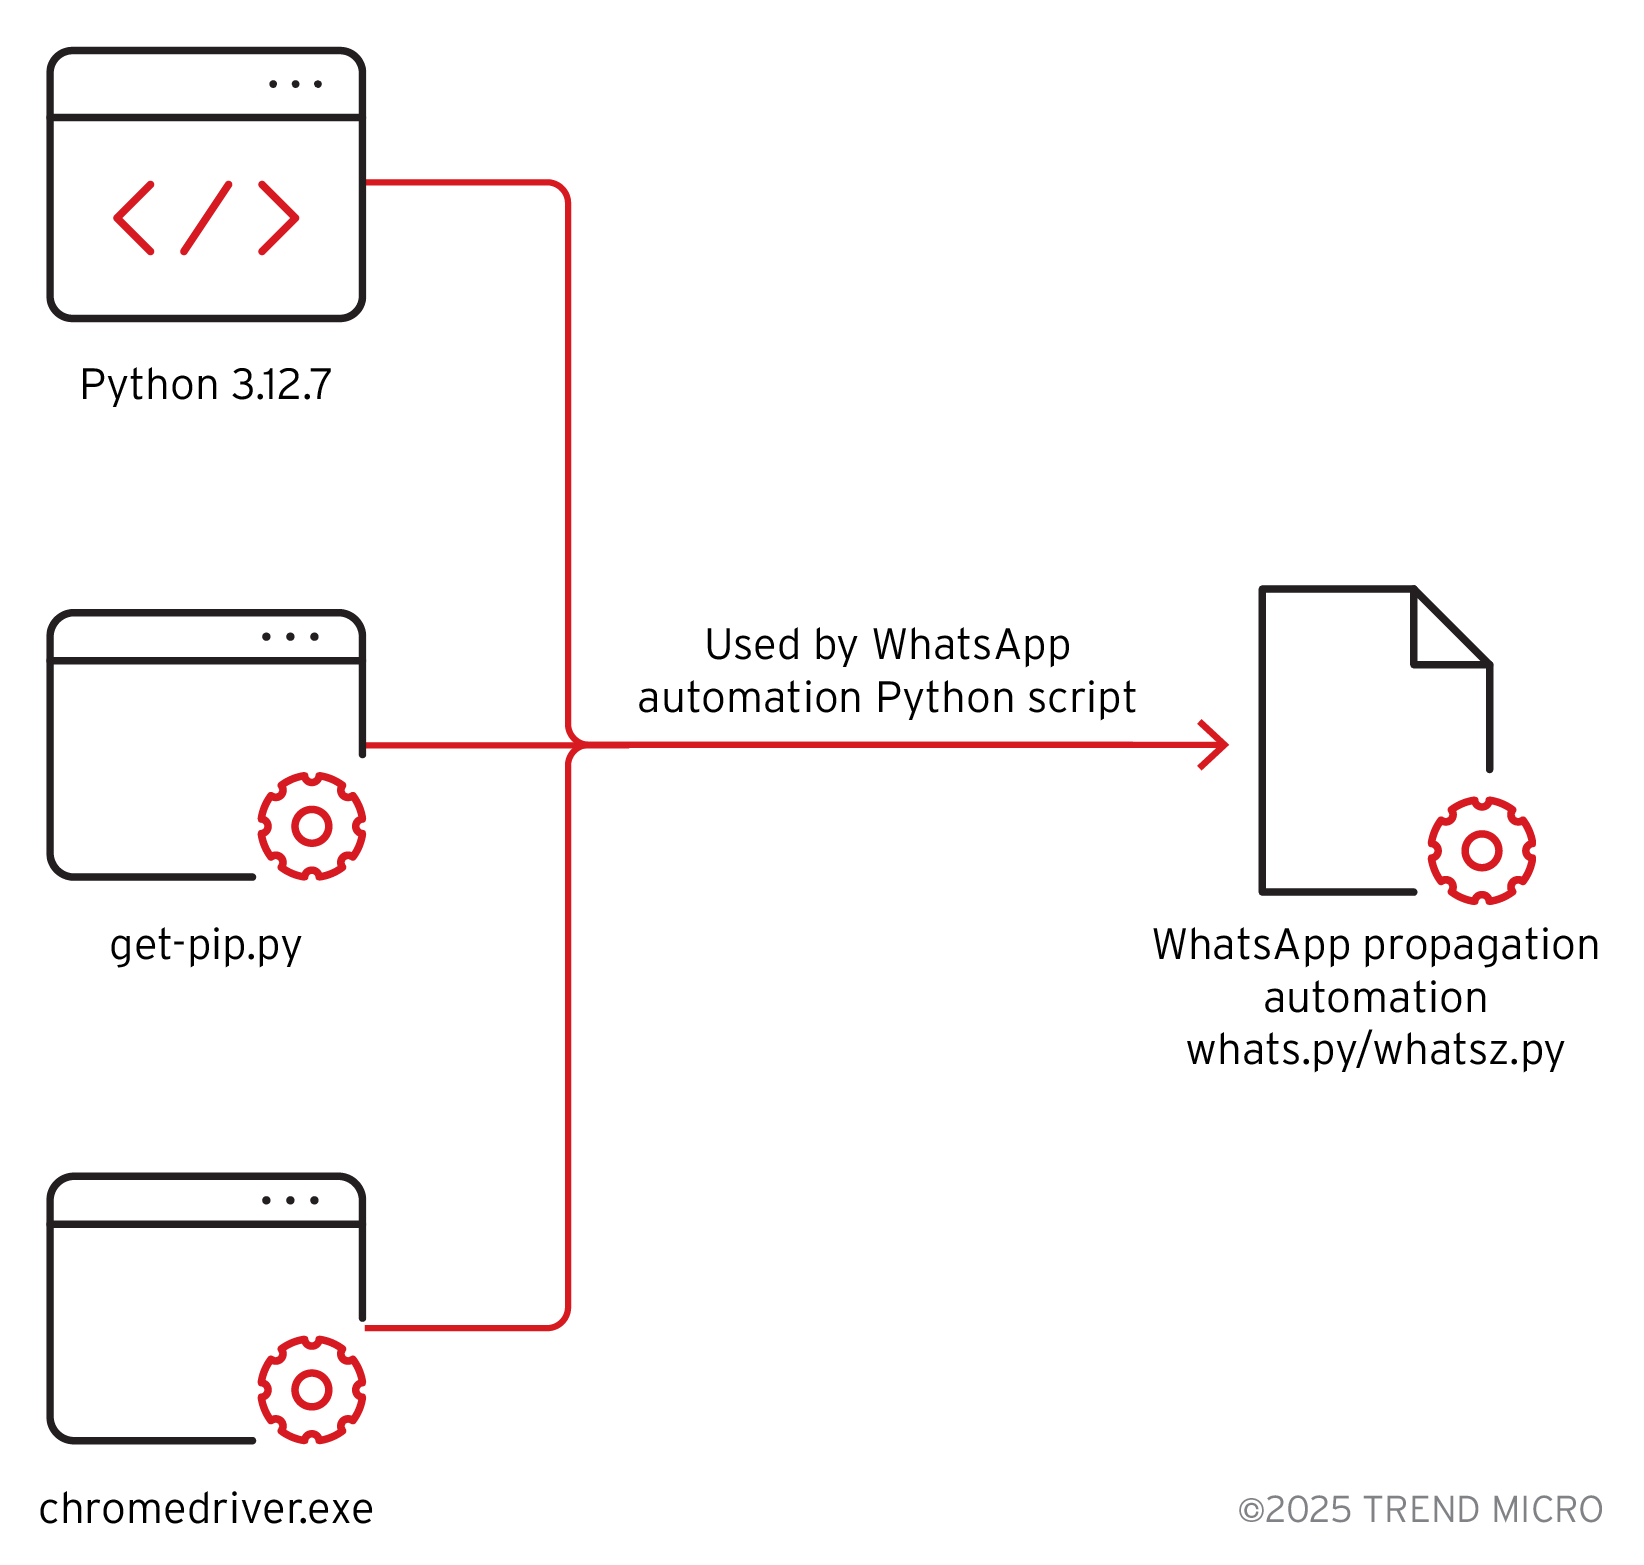
Работает эта конструкция через WhatsApp Web: Python-скрипт запускает Selenium и начинает автоматизировать интерфейс, объезжая все контакты, вытягивая списки, рассылая файлы и подмешивая нужный JavaScript. В какой-то момент это выглядит уже не как преступная операция, а как маркетинговая рассылка — только с очень плохими подарками.


Финальная цель остаётся традиционной: доступ к банковским операциям пользователей. Троян изучает браузерную историю, проверяет приложения, присматривается к антивирусам, следит за окнами и пытается подменять интерфейс, чтобы украсть учётные данные.

И это уже не тот наивный вредонос, который легко раскусить: здесь есть и устойчивость, и продуманность, и техники закрепления в системе, чтобы жертва долго не могла понять, что происходит.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru