


Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Исследователи из Group-IB сообщили о новой волне целевых атак группировки Bloody Wolf. Если раньше действия злоумышленников замечали в Казахстане и России, то теперь, по данным компании, они активно атакуют организации в Кыргызстане и Узбекистане. Кампанию фиксируют минимум с июня 2025 года.

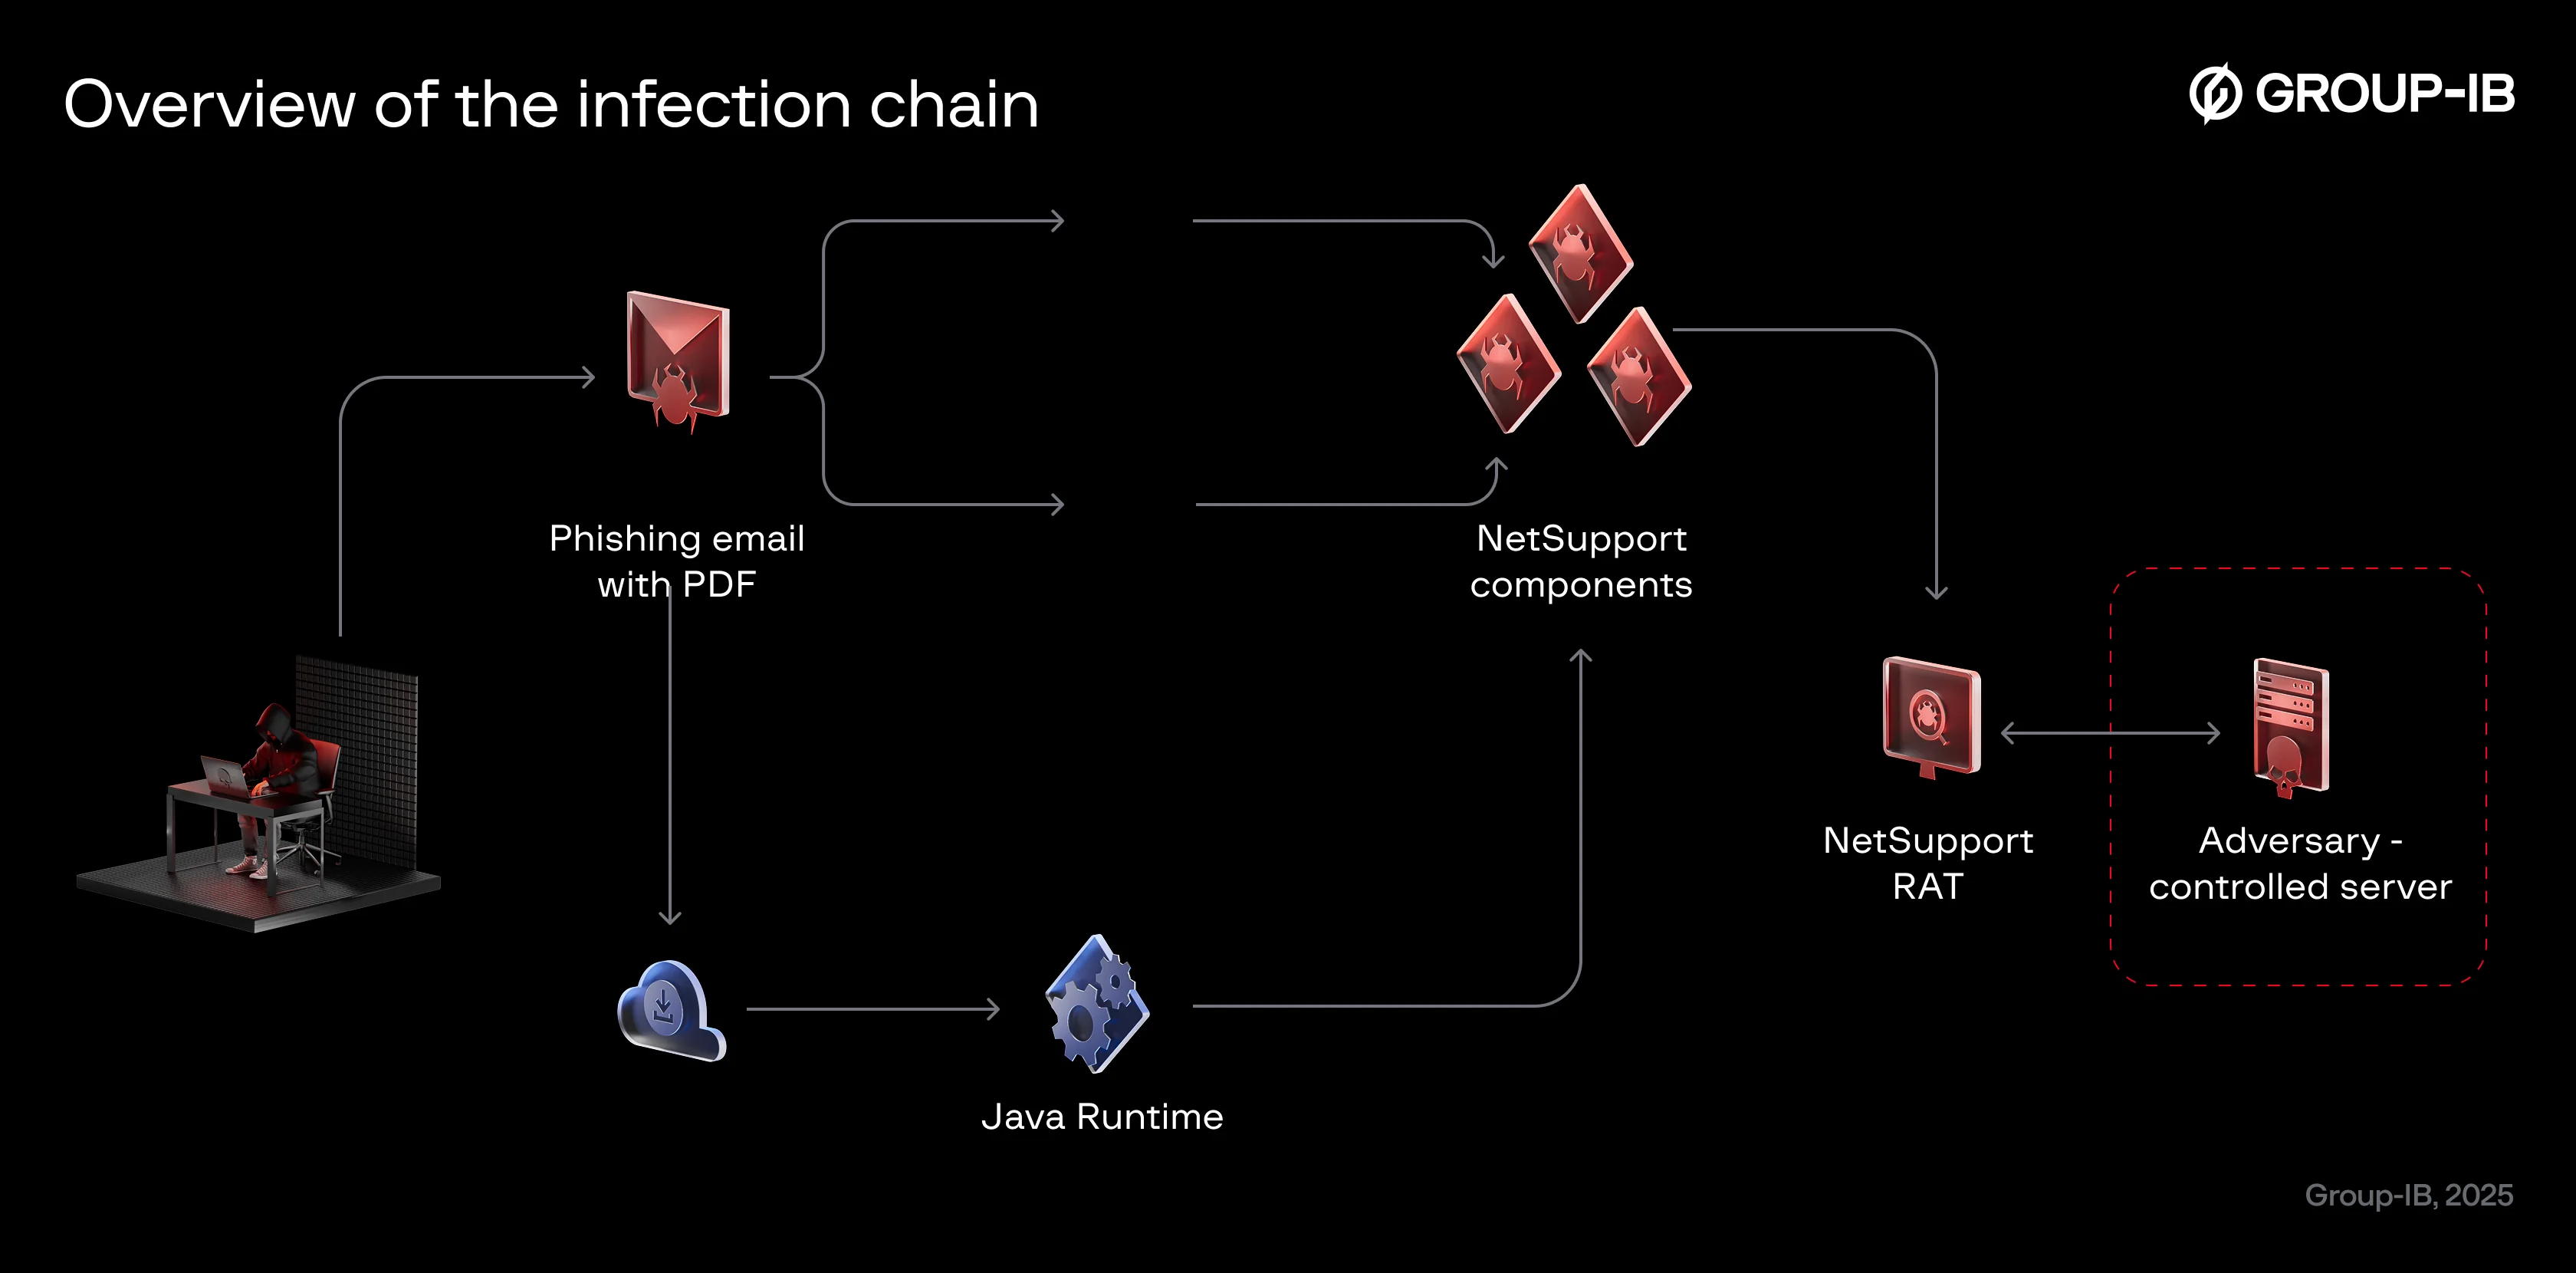
Главная цель атак — установка удалённого доступа NetSupport RAT. Для этого хакеры используют довольно простую, но эффективную тактику: они выдают себя за государственные структуры.

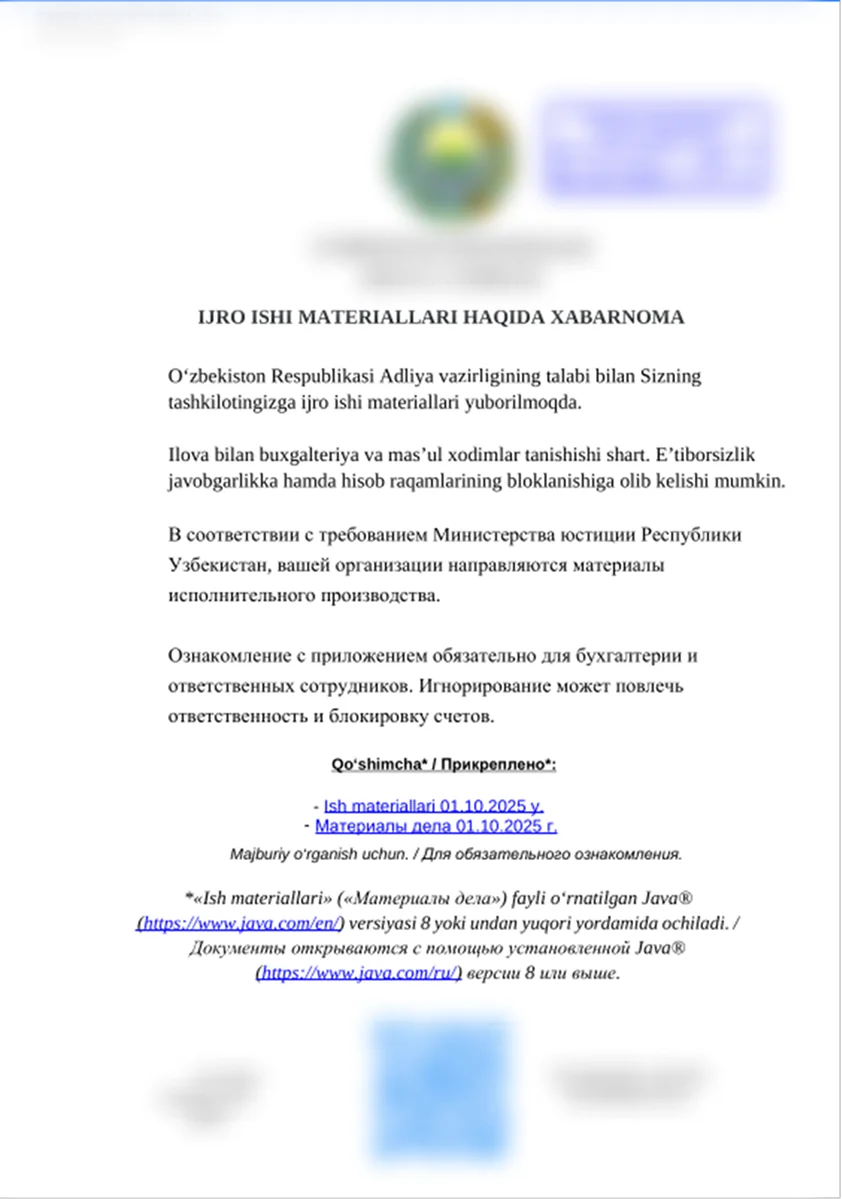
В случае с Кыргызстаном злоумышленники маскировались под Министерство юстиции, рассылая легитимно выглядящие PDF-файлы и ссылки на домены, похожие на реальные. Внутри таких документов скрывались JAR-файлы, которые запускали цепочку заражения.

По данным Group-IB и государственного предприятия «Укук» при Генпрокуратуре Кыргызстана, атаки нацелены на государственные структуры, финансовый сектор и ИТ-компании.


Механизм атаки практически неизменен. Получателю приходит письмо, где его просят скачать «необходимые документы» и установить Java Runtime якобы для просмотра файлов. На деле JAR-файл оказывается загрузчиком, который подтягивает NetSupport RAT с серверов злоумышленников и закрепляется в системе тремя способами:

  • создаёт планировщик задачи;
  • прописывает значение в реестре;
  • помещает BAT-файл в автозагрузку.

Узбекский этап кампании выделяется дополнительной хитростью — геофенсингом. Если открыть вредоносную ссылку из другой страны, жертва попадёт на легитимный сайт data.egov.uz. Но пользователи внутри Узбекистана получают вредоносный JAR, вшитый в PDF.


Исследователи отмечают, что загрузчики написаны на устаревшей Java 8 от 2014 года. Это указывает на возможность использования специально созданного генератора JAR-файлов. Сам RAT также старый — версия NetSupport Manager от 2013 года.

Несмотря на использование недорогих и доступных инструментов, Bloody Wolf остаётся эффективной угрозой. Эксперты подчёркивают: группа демонстрирует, как простые коммерческие решения могут превращаться в полноценные региональные кибероперации, если комбинировать их с социальной инженерией и грамотным выбором целей.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru