


Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Исследователи из Group-IB сообщили о новой волне целевых атак группировки Bloody Wolf. Если раньше действия злоумышленников замечали в Казахстане и России, то теперь, по данным компании, они активно атакуют организации в Кыргызстане и Узбекистане. Кампанию фиксируют минимум с июня 2025 года.

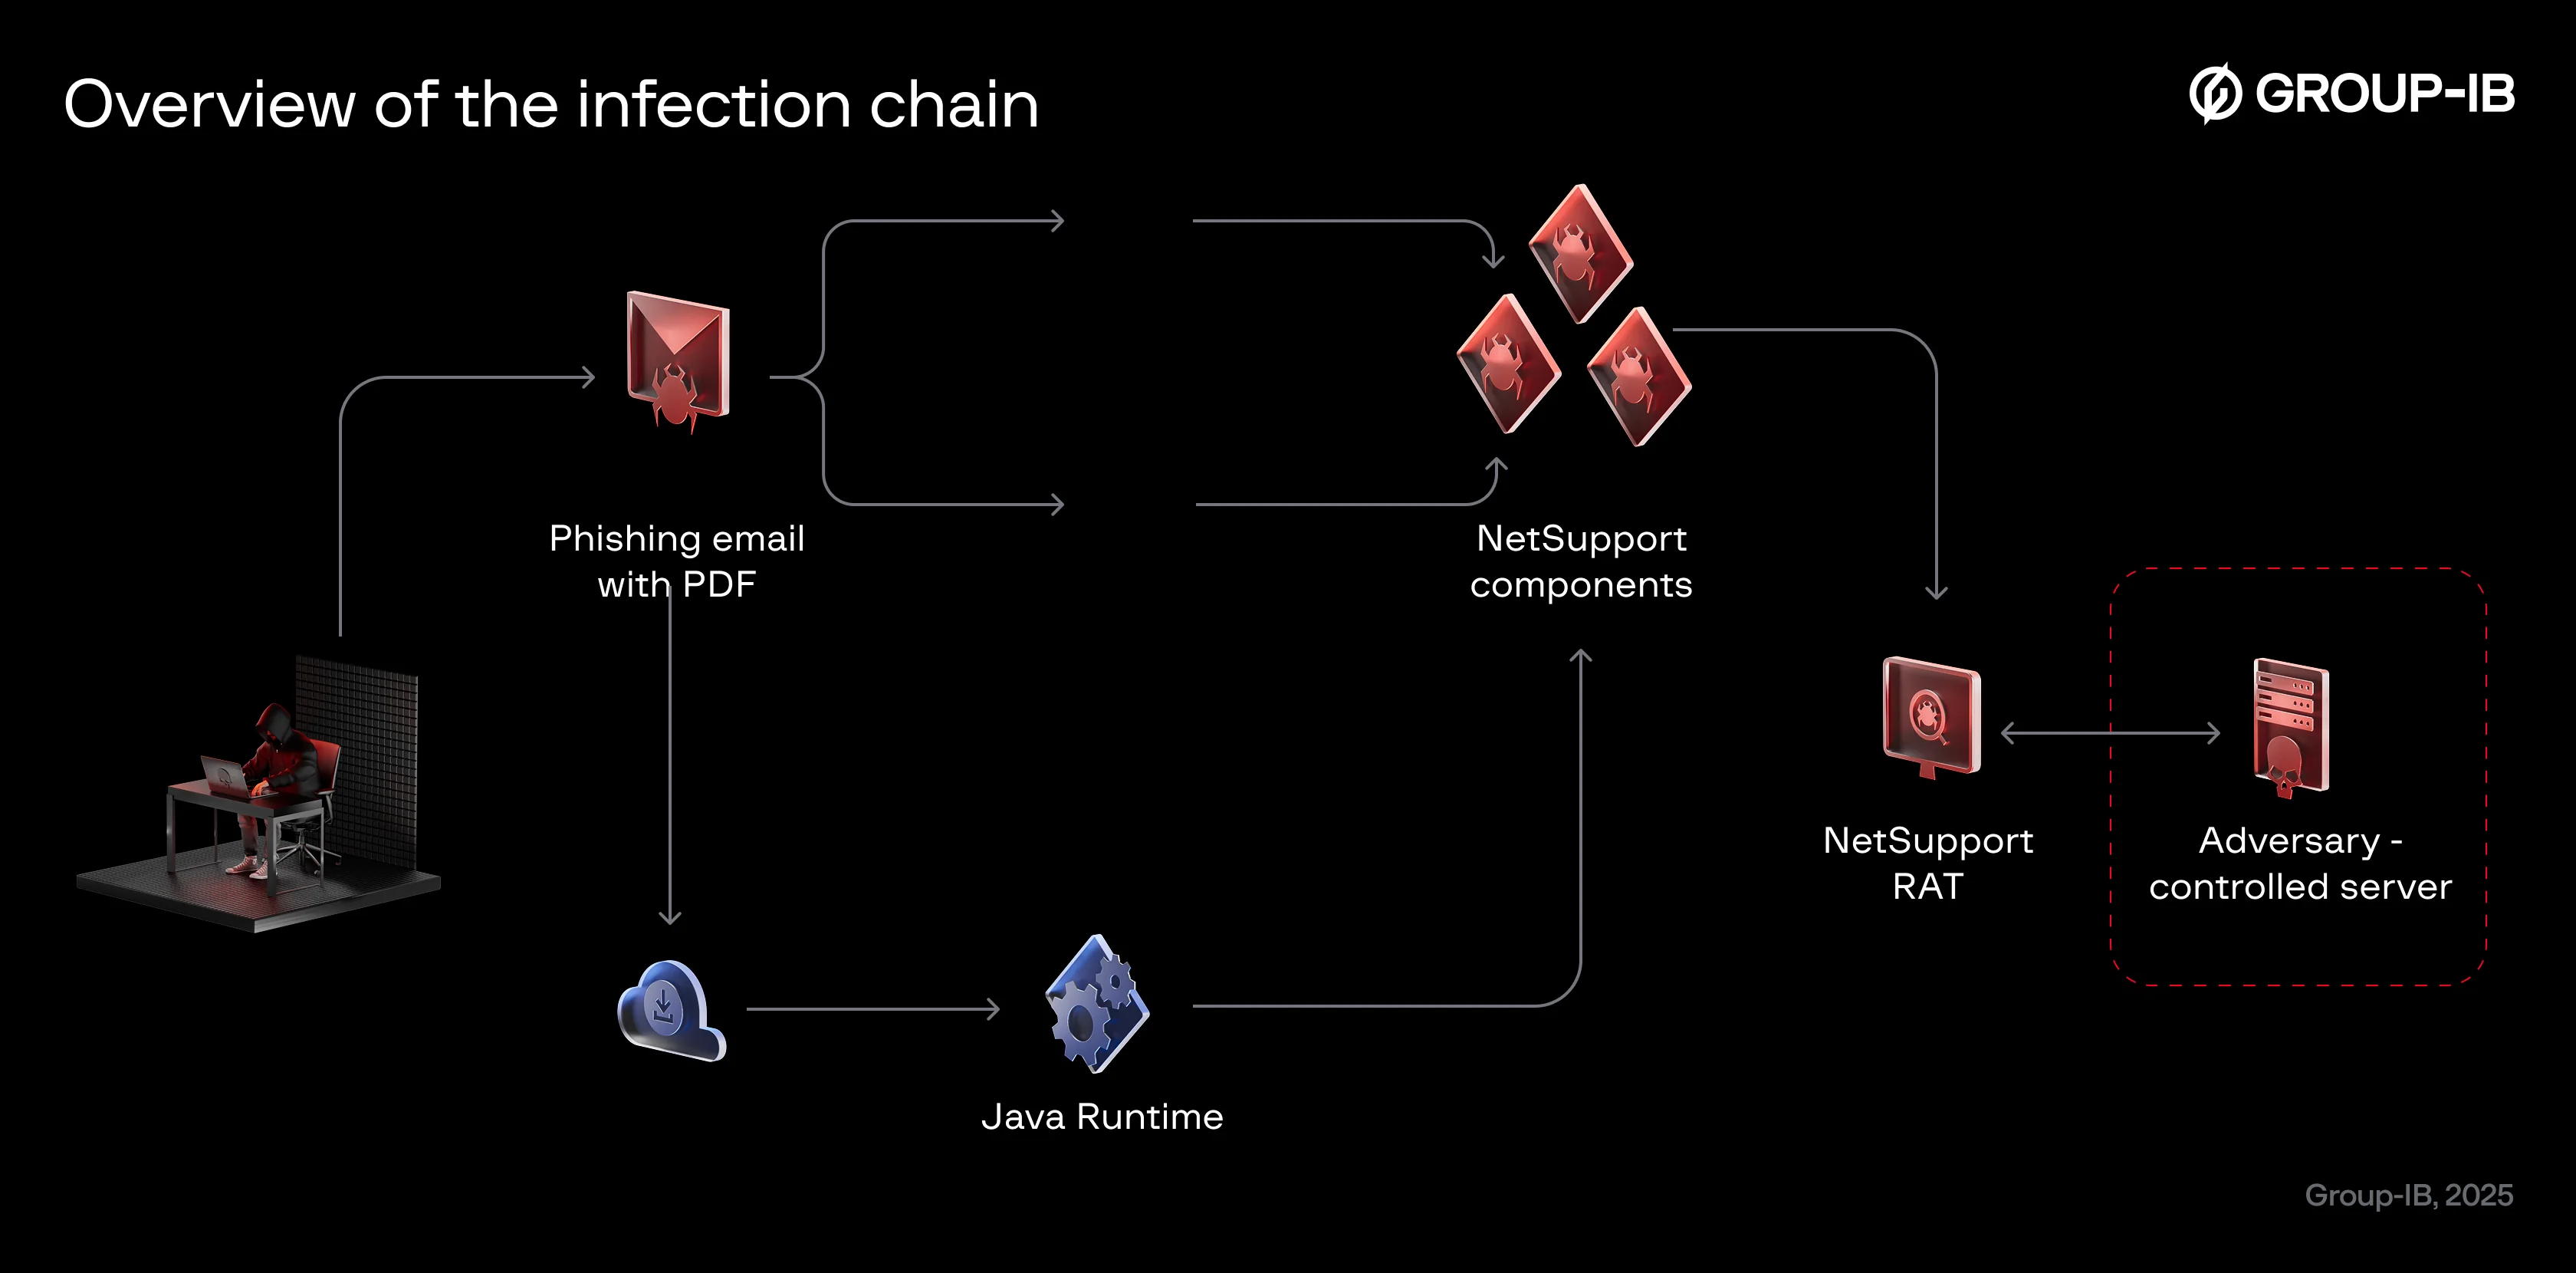
Главная цель атак — установка удалённого доступа NetSupport RAT. Для этого хакеры используют довольно простую, но эффективную тактику: они выдают себя за государственные структуры.

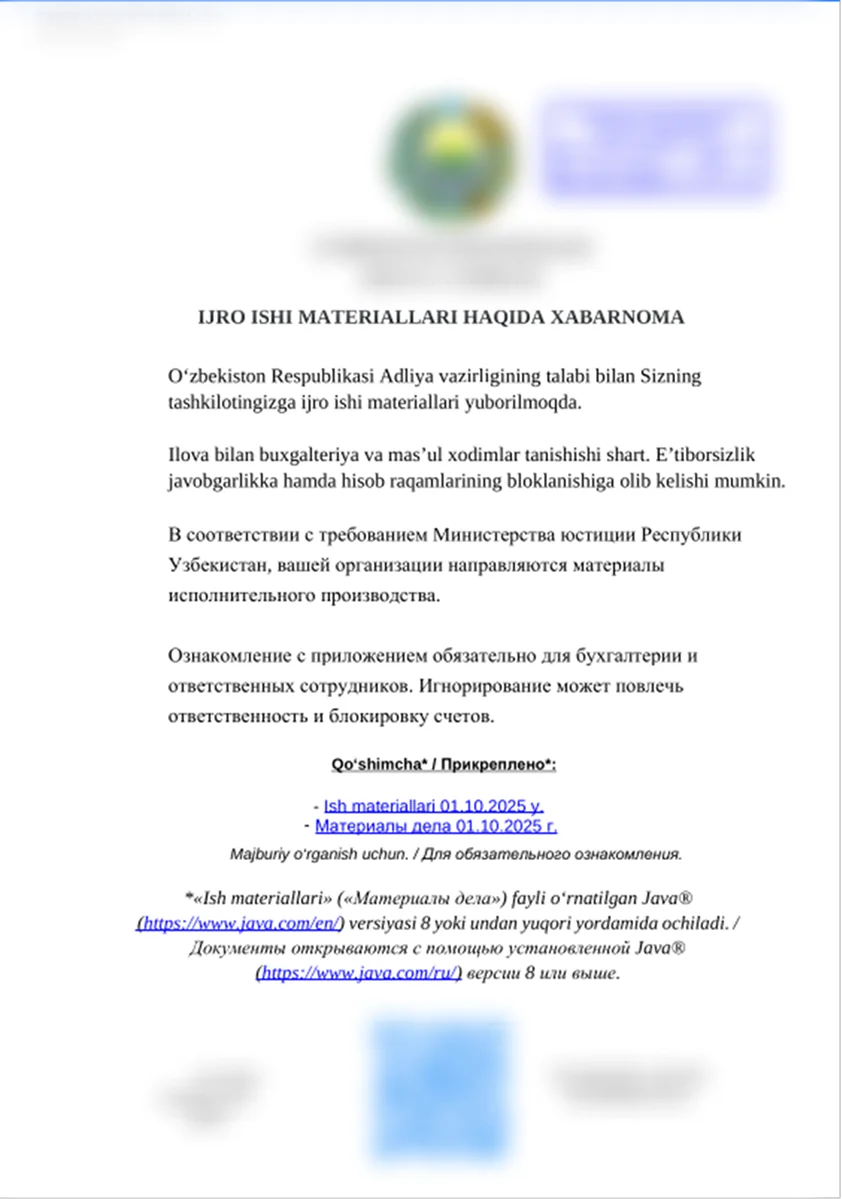
В случае с Кыргызстаном злоумышленники маскировались под Министерство юстиции, рассылая легитимно выглядящие PDF-файлы и ссылки на домены, похожие на реальные. Внутри таких документов скрывались JAR-файлы, которые запускали цепочку заражения.

По данным Group-IB и государственного предприятия «Укук» при Генпрокуратуре Кыргызстана, атаки нацелены на государственные структуры, финансовый сектор и ИТ-компании.


Механизм атаки практически неизменен. Получателю приходит письмо, где его просят скачать «необходимые документы» и установить Java Runtime якобы для просмотра файлов. На деле JAR-файл оказывается загрузчиком, который подтягивает NetSupport RAT с серверов злоумышленников и закрепляется в системе тремя способами:

  • создаёт планировщик задачи;
  • прописывает значение в реестре;
  • помещает BAT-файл в автозагрузку.

Узбекский этап кампании выделяется дополнительной хитростью — геофенсингом. Если открыть вредоносную ссылку из другой страны, жертва попадёт на легитимный сайт data.egov.uz. Но пользователи внутри Узбекистана получают вредоносный JAR, вшитый в PDF.


Исследователи отмечают, что загрузчики написаны на устаревшей Java 8 от 2014 года. Это указывает на возможность использования специально созданного генератора JAR-файлов. Сам RAT также старый — версия NetSupport Manager от 2013 года.

Несмотря на использование недорогих и доступных инструментов, Bloody Wolf остаётся эффективной угрозой. Эксперты подчёркивают: группа демонстрирует, как простые коммерческие решения могут превращаться в полноценные региональные кибероперации, если комбинировать их с социальной инженерией и грамотным выбором целей.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru