



Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Исследователи из Group-IB сообщили о новой волне целевых атак группировки Bloody Wolf. Если раньше действия злоумышленников замечали в Казахстане и России, то теперь, по данным компании, они активно атакуют организации в Кыргызстане и Узбекистане. Кампанию фиксируют минимум с июня 2025 года.

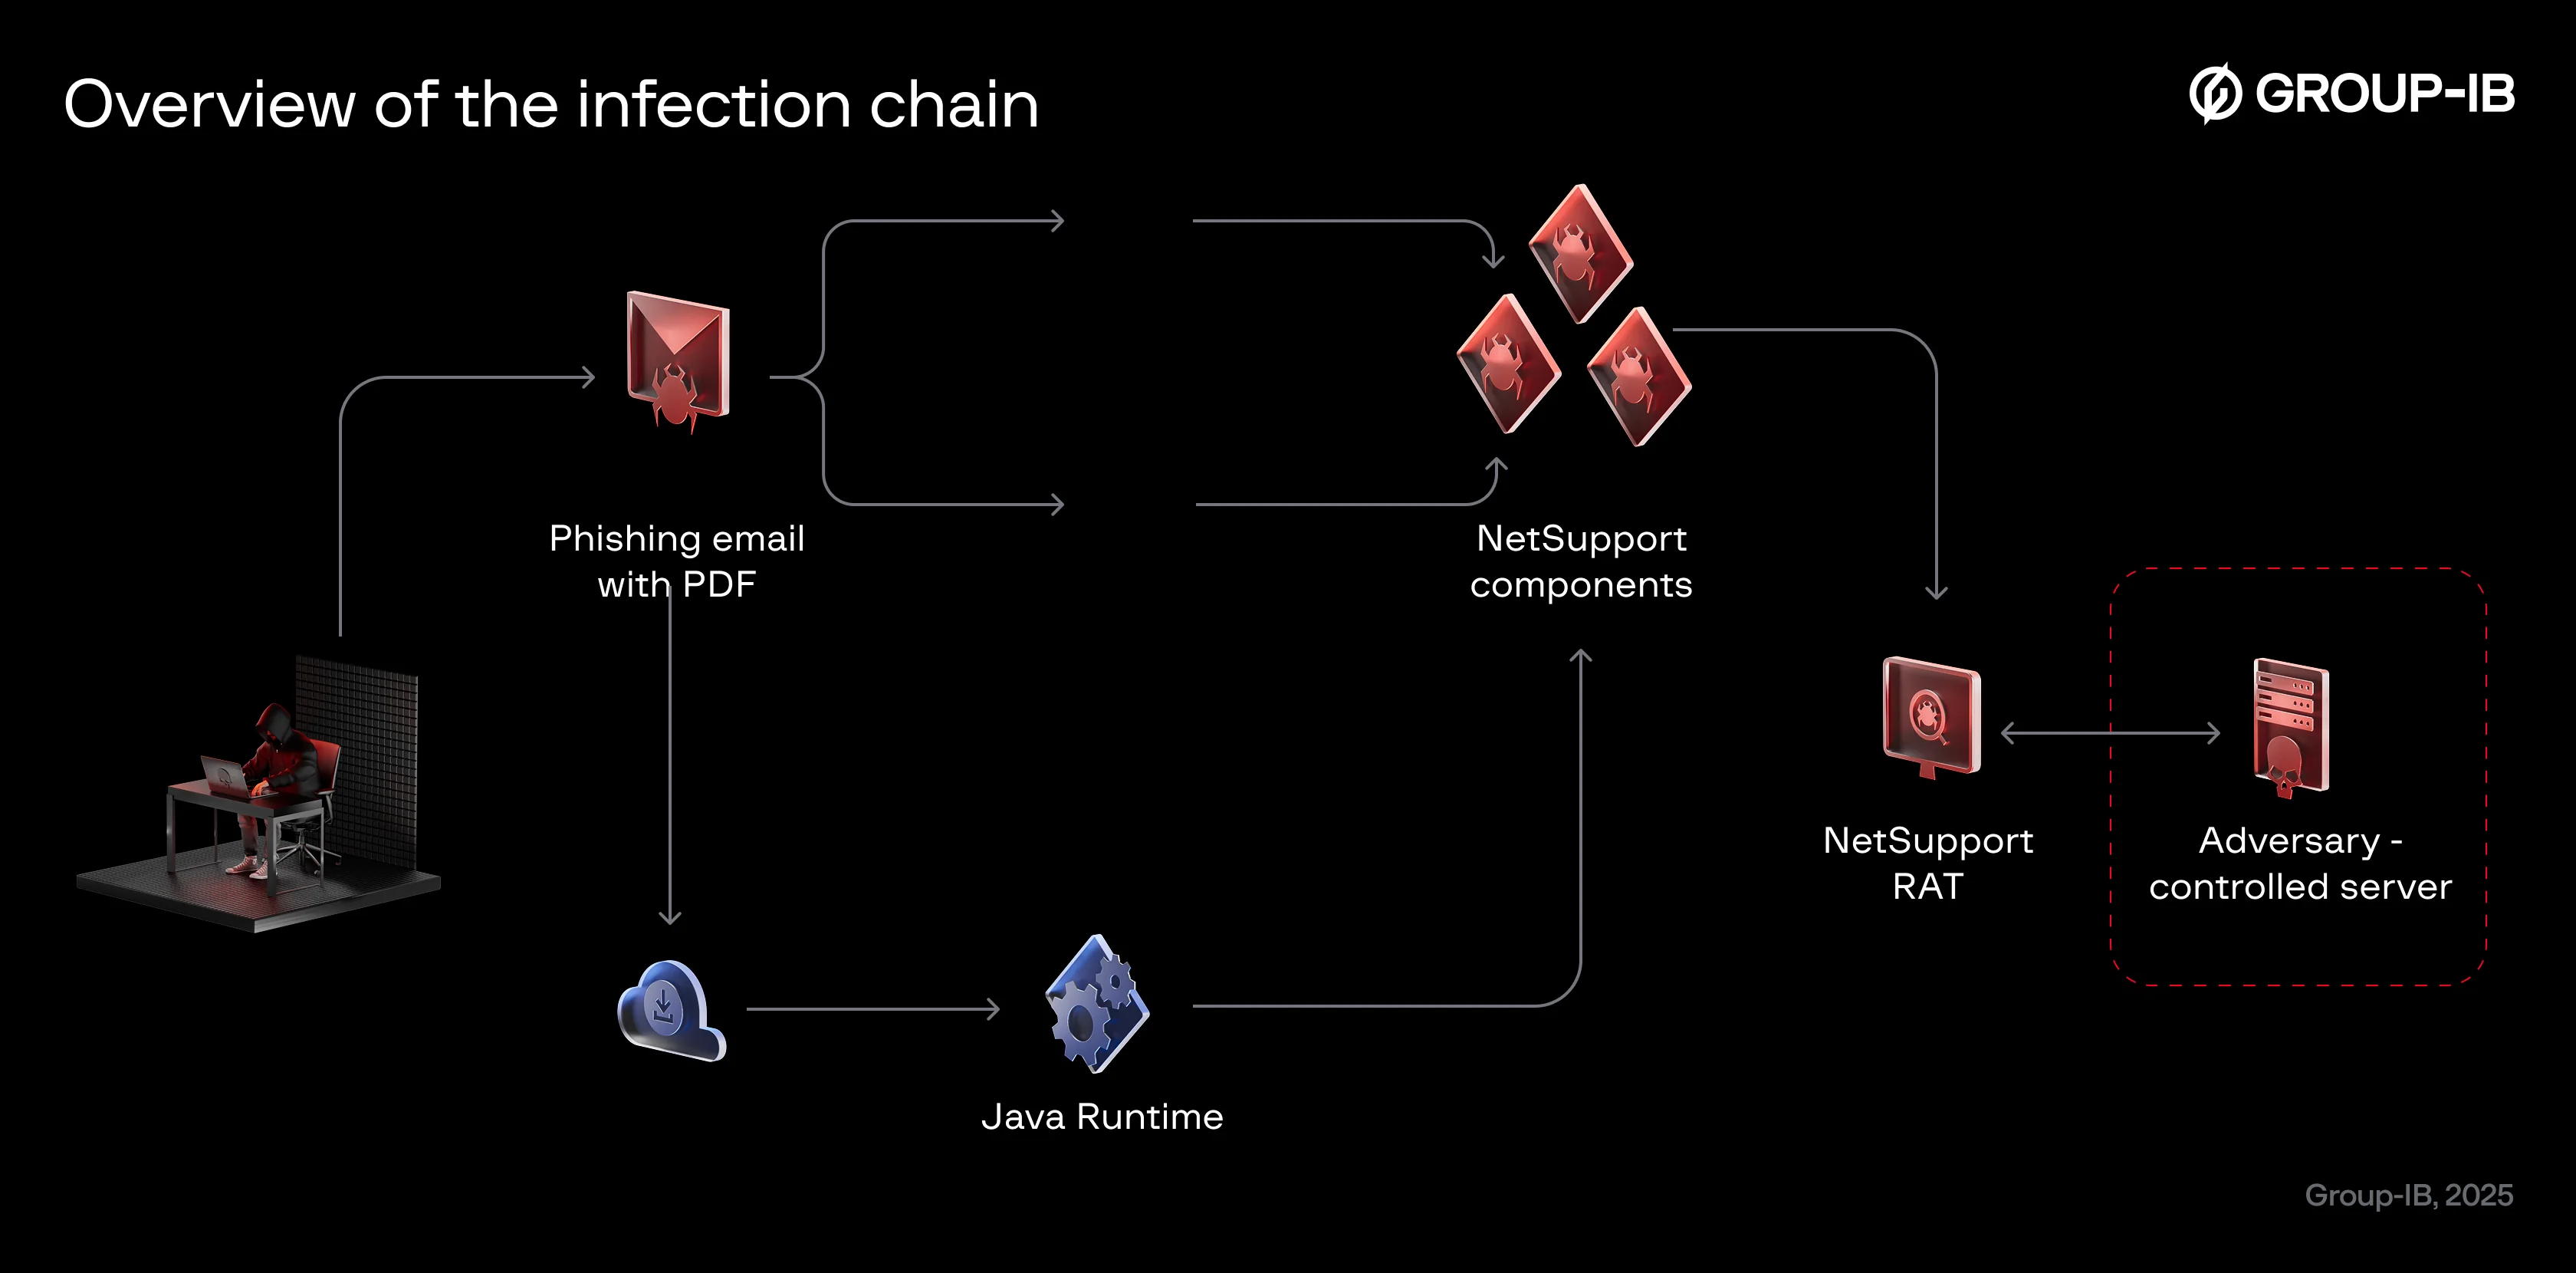
Главная цель атак — установка удалённого доступа NetSupport RAT. Для этого хакеры используют довольно простую, но эффективную тактику: они выдают себя за государственные структуры.

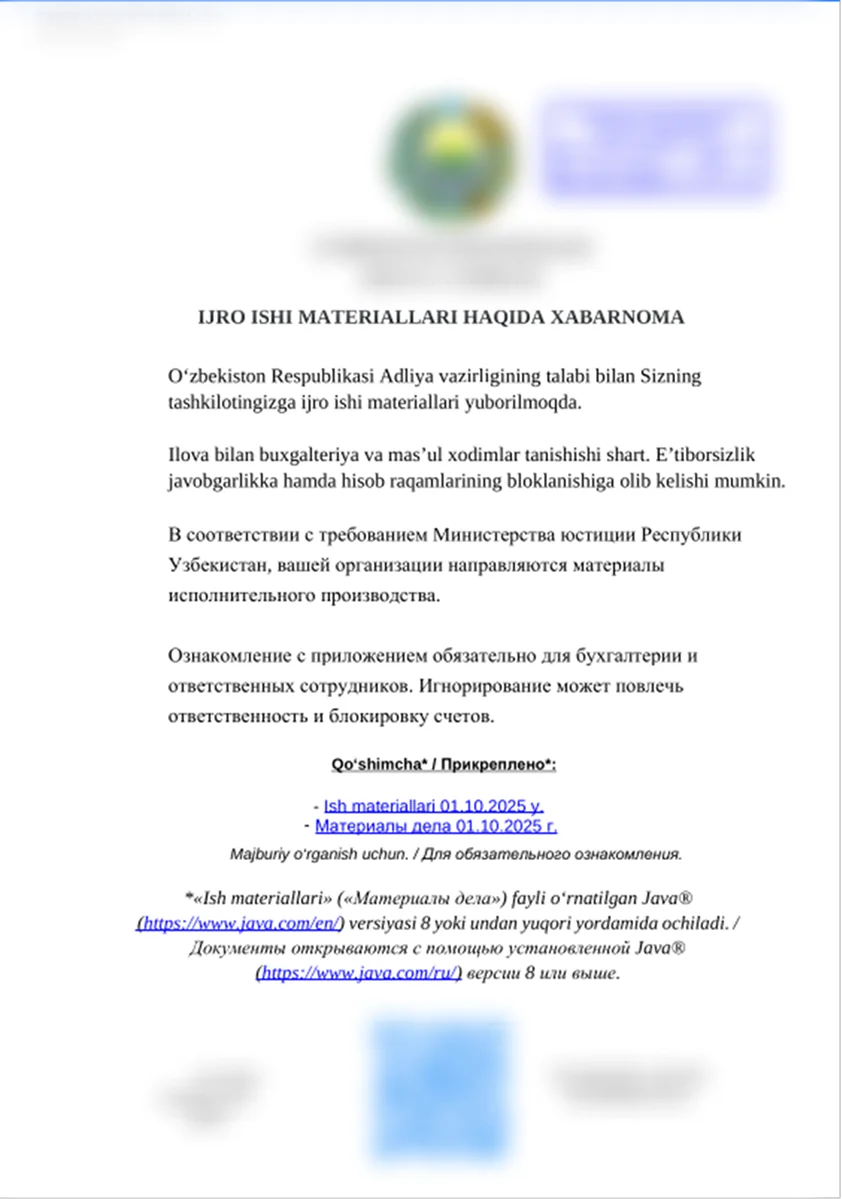
В случае с Кыргызстаном злоумышленники маскировались под Министерство юстиции, рассылая легитимно выглядящие PDF-файлы и ссылки на домены, похожие на реальные. Внутри таких документов скрывались JAR-файлы, которые запускали цепочку заражения.

По данным Group-IB и государственного предприятия «Укук» при Генпрокуратуре Кыргызстана, атаки нацелены на государственные структуры, финансовый сектор и ИТ-компании.


Механизм атаки практически неизменен. Получателю приходит письмо, где его просят скачать «необходимые документы» и установить Java Runtime якобы для просмотра файлов. На деле JAR-файл оказывается загрузчиком, который подтягивает NetSupport RAT с серверов злоумышленников и закрепляется в системе тремя способами:

  • создаёт планировщик задачи;
  • прописывает значение в реестре;
  • помещает BAT-файл в автозагрузку.

Узбекский этап кампании выделяется дополнительной хитростью — геофенсингом. Если открыть вредоносную ссылку из другой страны, жертва попадёт на легитимный сайт data.egov.uz. Но пользователи внутри Узбекистана получают вредоносный JAR, вшитый в PDF.


Исследователи отмечают, что загрузчики написаны на устаревшей Java 8 от 2014 года. Это указывает на возможность использования специально созданного генератора JAR-файлов. Сам RAT также старый — версия NetSupport Manager от 2013 года.

Несмотря на использование недорогих и доступных инструментов, Bloody Wolf остаётся эффективной угрозой. Эксперты подчёркивают: группа демонстрирует, как простые коммерческие решения могут превращаться в полноценные региональные кибероперации, если комбинировать их с социальной инженерией и грамотным выбором целей.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru