


Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Исследователи из Group-IB сообщили о новой волне целевых атак группировки Bloody Wolf. Если раньше действия злоумышленников замечали в Казахстане и России, то теперь, по данным компании, они активно атакуют организации в Кыргызстане и Узбекистане. Кампанию фиксируют минимум с июня 2025 года.

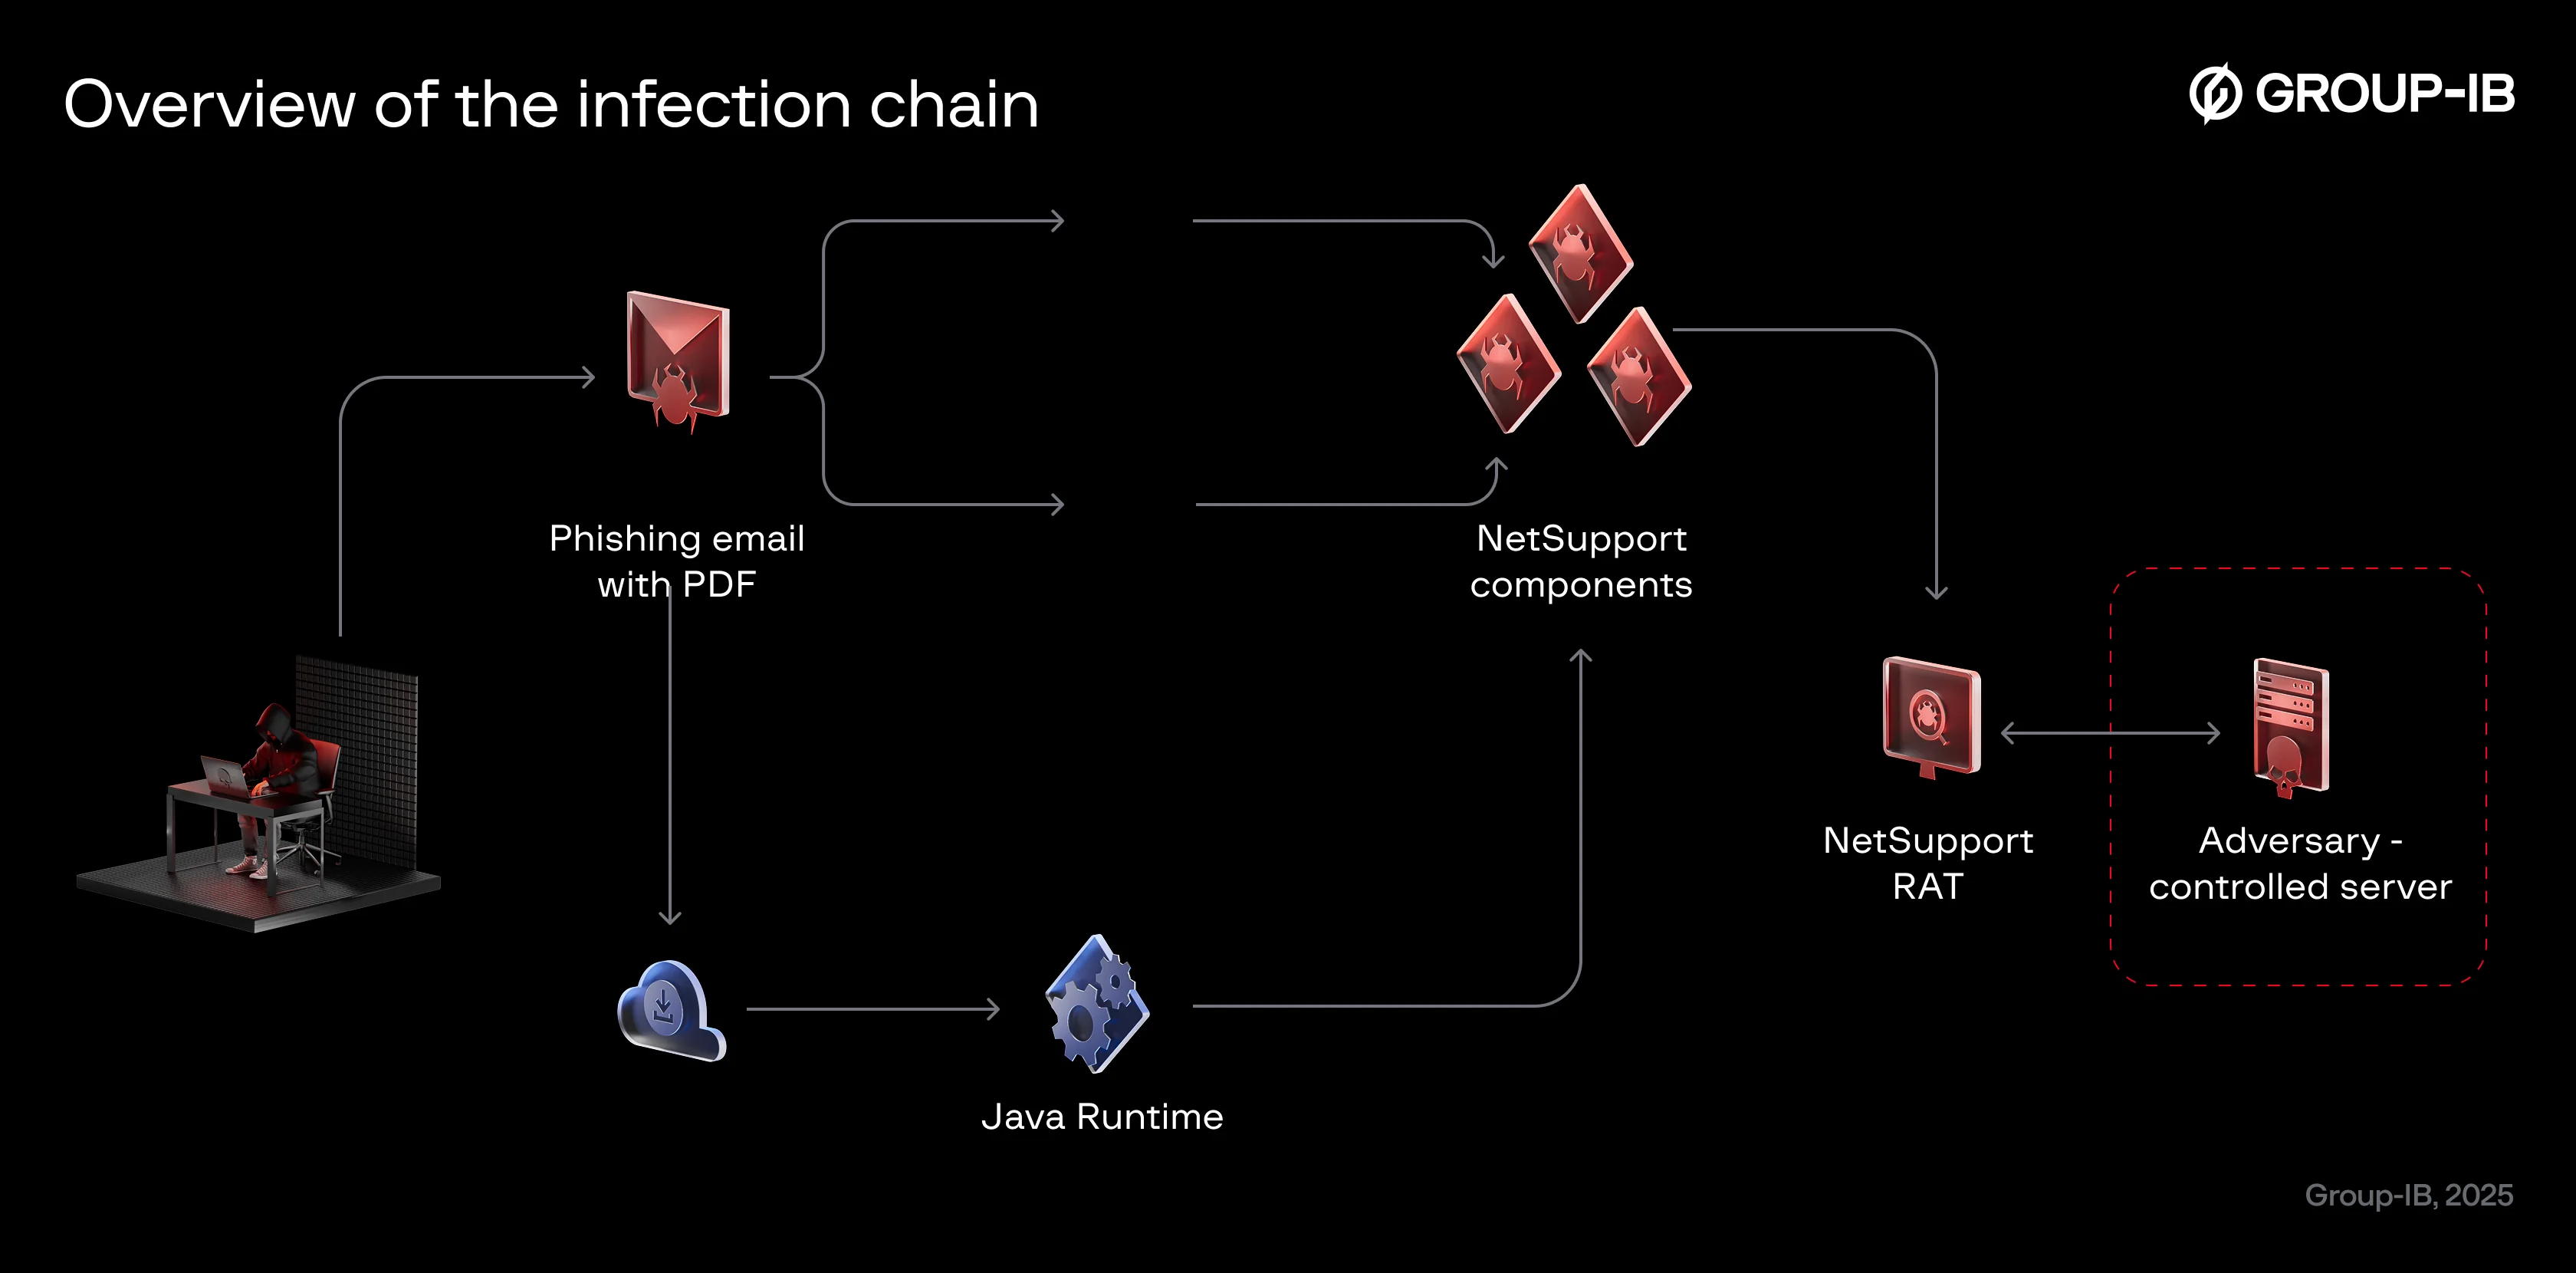
Главная цель атак — установка удалённого доступа NetSupport RAT. Для этого хакеры используют довольно простую, но эффективную тактику: они выдают себя за государственные структуры.

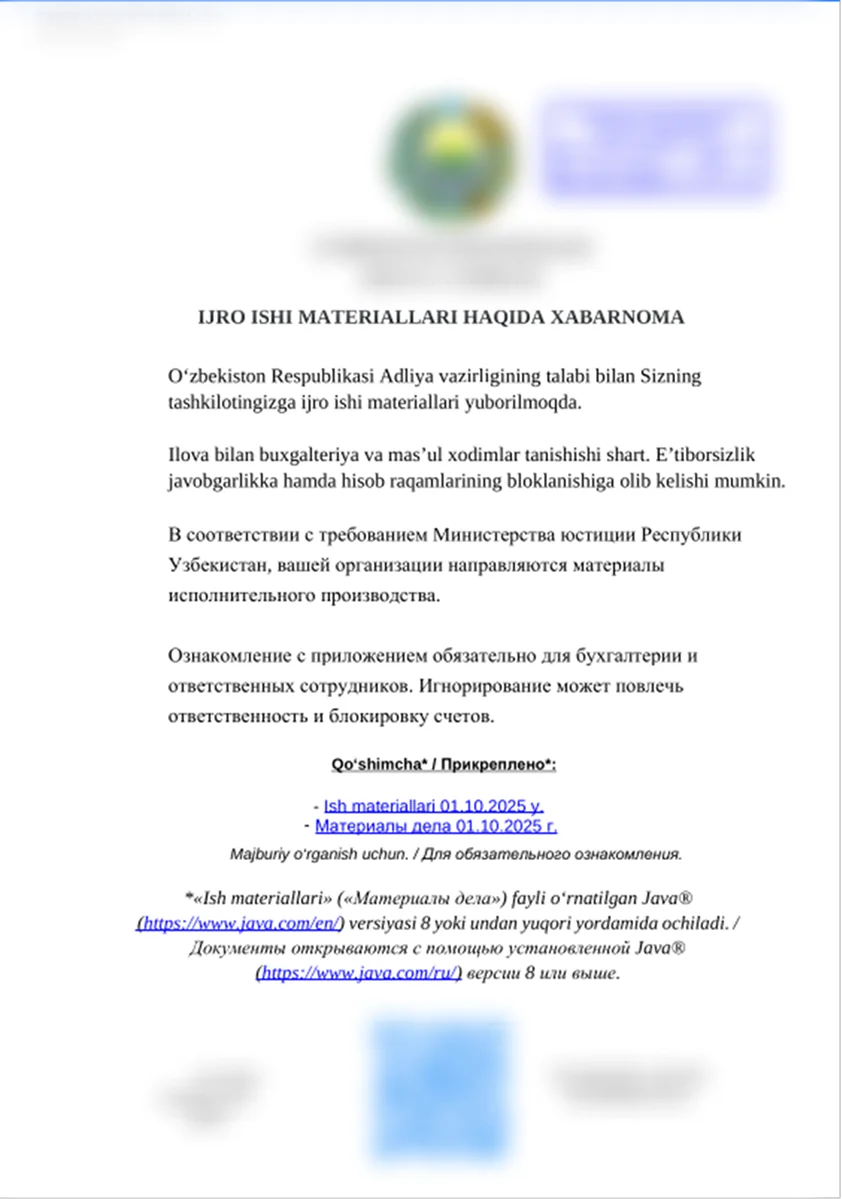
В случае с Кыргызстаном злоумышленники маскировались под Министерство юстиции, рассылая легитимно выглядящие PDF-файлы и ссылки на домены, похожие на реальные. Внутри таких документов скрывались JAR-файлы, которые запускали цепочку заражения.

По данным Group-IB и государственного предприятия «Укук» при Генпрокуратуре Кыргызстана, атаки нацелены на государственные структуры, финансовый сектор и ИТ-компании.


Механизм атаки практически неизменен. Получателю приходит письмо, где его просят скачать «необходимые документы» и установить Java Runtime якобы для просмотра файлов. На деле JAR-файл оказывается загрузчиком, который подтягивает NetSupport RAT с серверов злоумышленников и закрепляется в системе тремя способами:

  • создаёт планировщик задачи;
  • прописывает значение в реестре;
  • помещает BAT-файл в автозагрузку.

Узбекский этап кампании выделяется дополнительной хитростью — геофенсингом. Если открыть вредоносную ссылку из другой страны, жертва попадёт на легитимный сайт data.egov.uz. Но пользователи внутри Узбекистана получают вредоносный JAR, вшитый в PDF.


Исследователи отмечают, что загрузчики написаны на устаревшей Java 8 от 2014 года. Это указывает на возможность использования специально созданного генератора JAR-файлов. Сам RAT также старый — версия NetSupport Manager от 2013 года.

Несмотря на использование недорогих и доступных инструментов, Bloody Wolf остаётся эффективной угрозой. Эксперты подчёркивают: группа демонстрирует, как простые коммерческие решения могут превращаться в полноценные региональные кибероперации, если комбинировать их с социальной инженерией и грамотным выбором целей.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru