


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

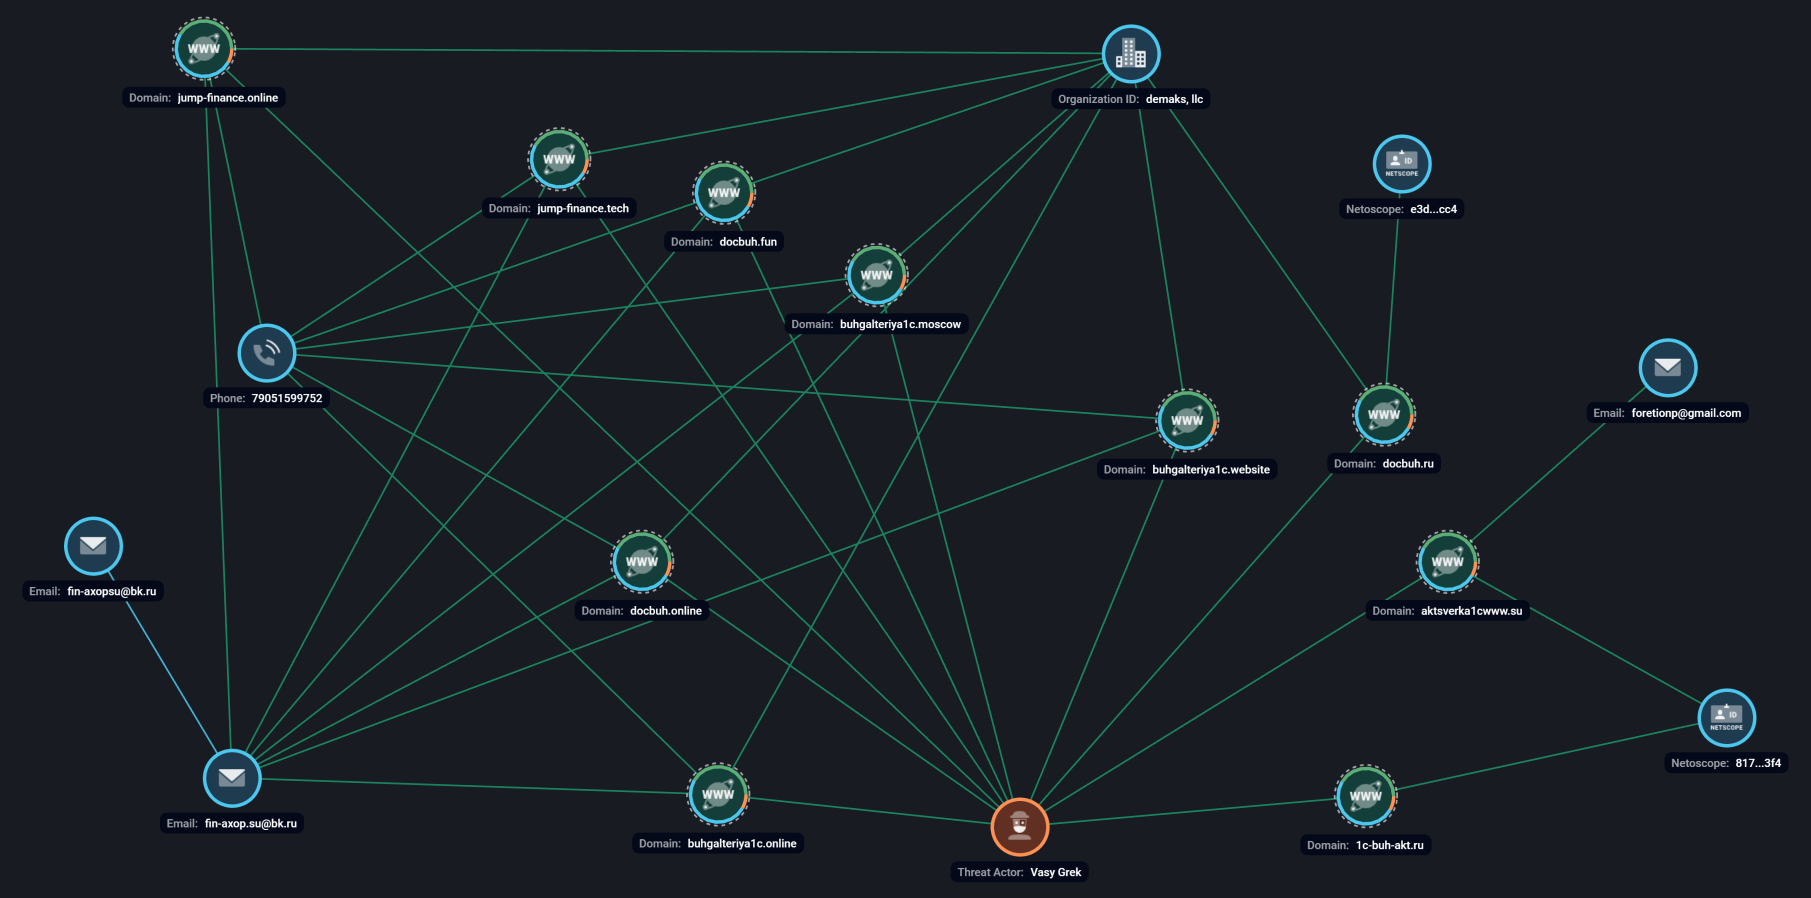
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


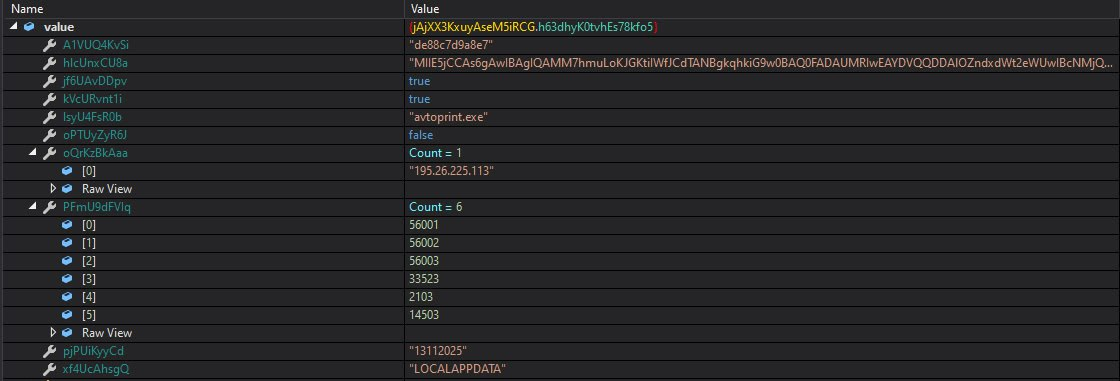
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru