


После разблокировки Roblox в России мошенники раздают фейковые робуксы

После разблокировки Roblox в России мошенники раздают фейковые робуксы

После разблокировки Roblox в России мошенники раздают фейковые робуксы

Roblox вернулся в Россию, а мошенники тут же устроили на этом праздник фишинга. Компания «Эфшесть / F6» обнаружила новую схему угона аккаунтов в мессенджерах: злоумышленники обещают пользователям бесплатную игровую валюту в честь возвращения Roblox, а на деле крадут коды входа.

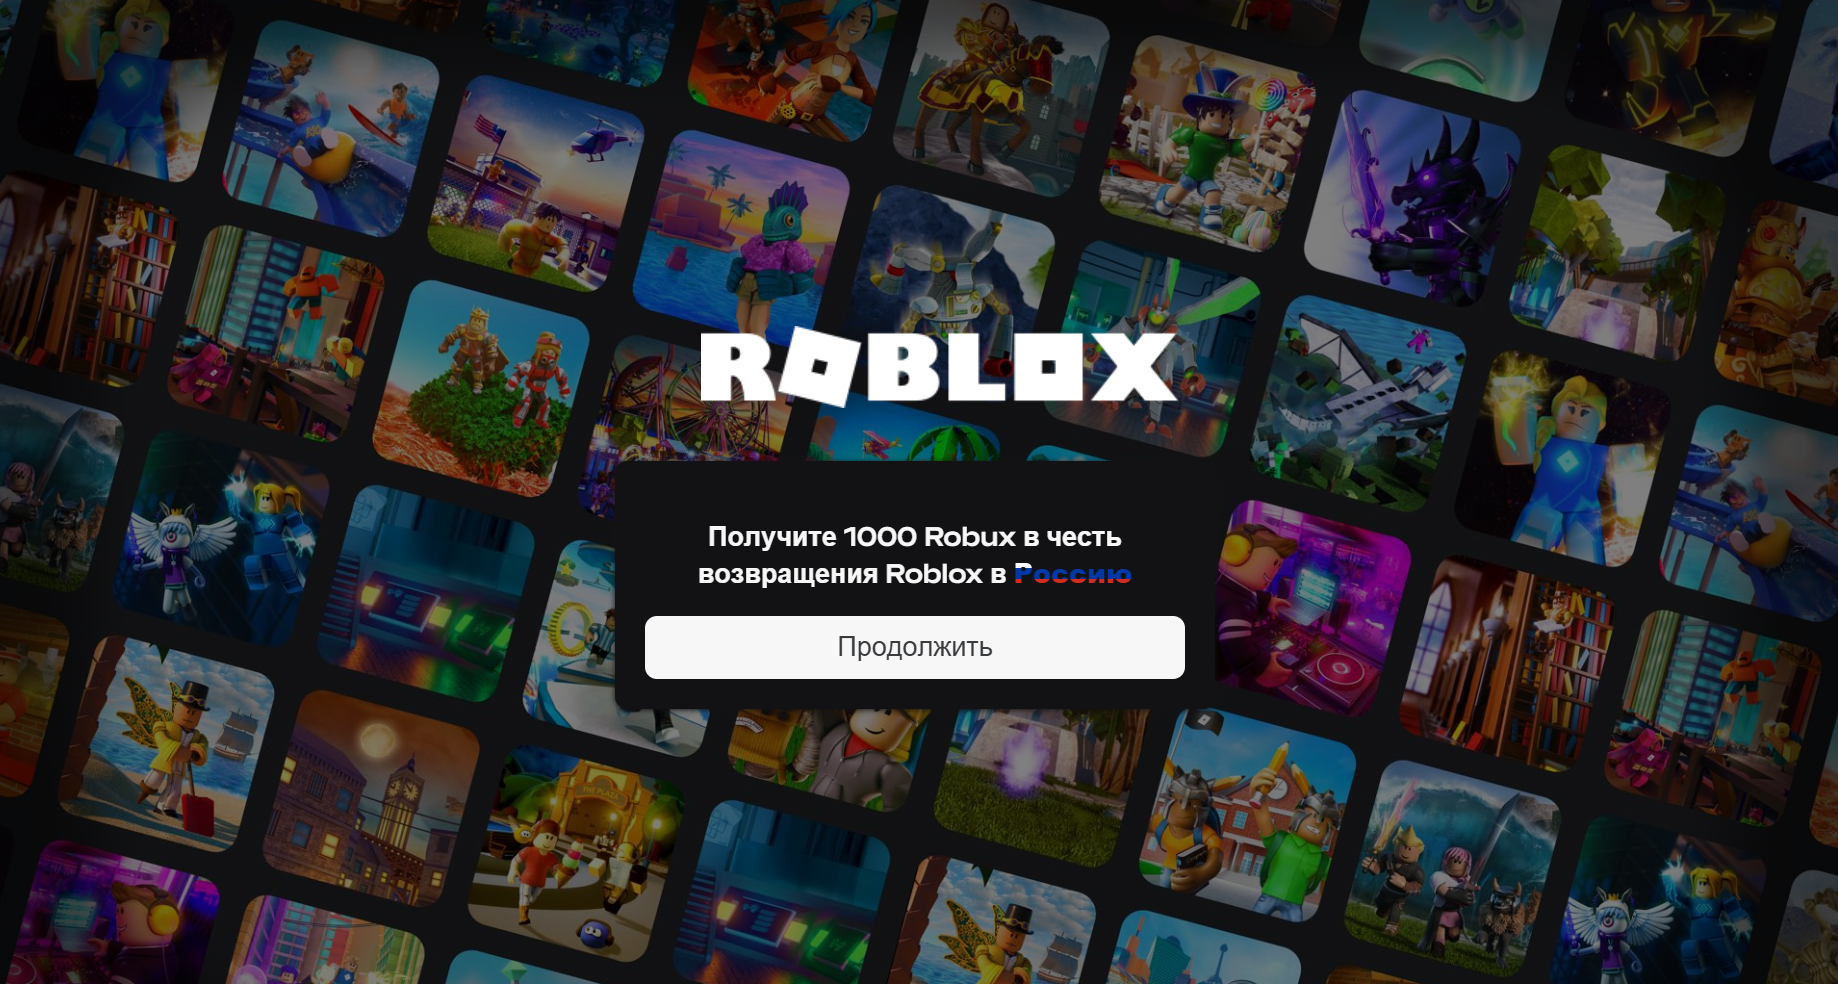
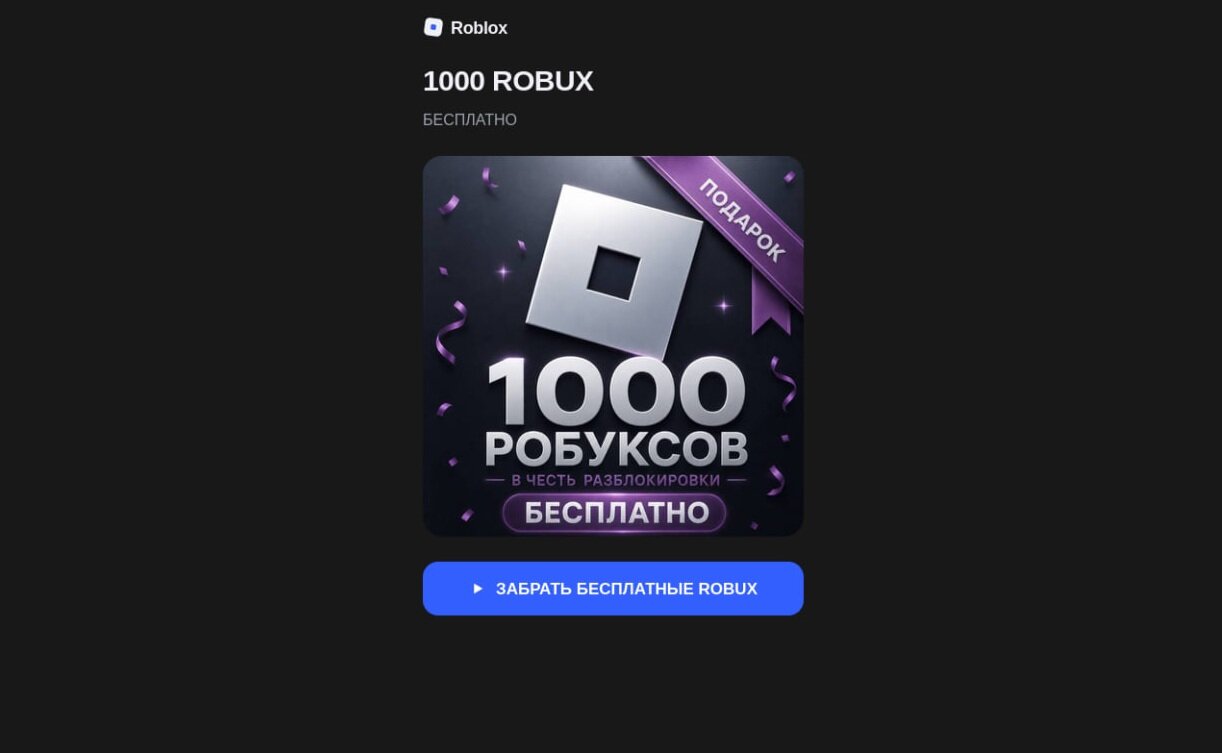
Официально о снятии ограничений с Roblox стало известно 10 июня 2026 года. После этого начали появляться фейковые сайты, копирующие дизайн настоящего Roblox. На них пользователям предлагают получить 1000 робуксов бесплатно. Ну конечно, просто так, без подвоха, как же иначе.


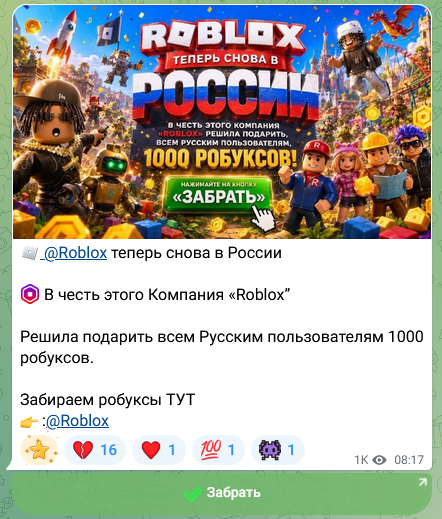
По данным «Эфшесть / F6», к 2 июля специалисты нашли уже более 10 фишинговых ресурсов, созданных по одному шаблону. Больше половины доменов зарегистрированы в зоне .xyz, остальные — в .cfd, .shop, .top, .cyou и .sbs. Ссылки на такие сайты распространяют через рекламные посты в Telegram, включая приватные и открытые каналы.


Пользователь нажимает кнопку «Продолжить», вводит номер телефона, а затем получает запрос на код из СМС. Только это не код для начисления робуксов, а код подтверждения входа в мессенджер. Если его ввести, аккаунт фактически оказывается в руках злоумышленников.

После этого мошенники могут читать переписку, смотреть контакты, документы, фото и видео, а также рассылать сообщения от имени жертвы. При этом пользователь может даже не сразу понять, что доступ уже скомпрометирован: злоумышленники не всегда блокируют владельца аккаунта сразу.


В «Эфшесть / F6» отмечают, что связанные с этими фейковыми сайтами IP-адреса пересекаются и с другими фишинговыми ресурсами, которые используются для угона учетных записей по похожим схемам.

Специалисты компании уже направили домены на блокировку в России. Но расслабляться рано: такие сайты легко появляются заново.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru