

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

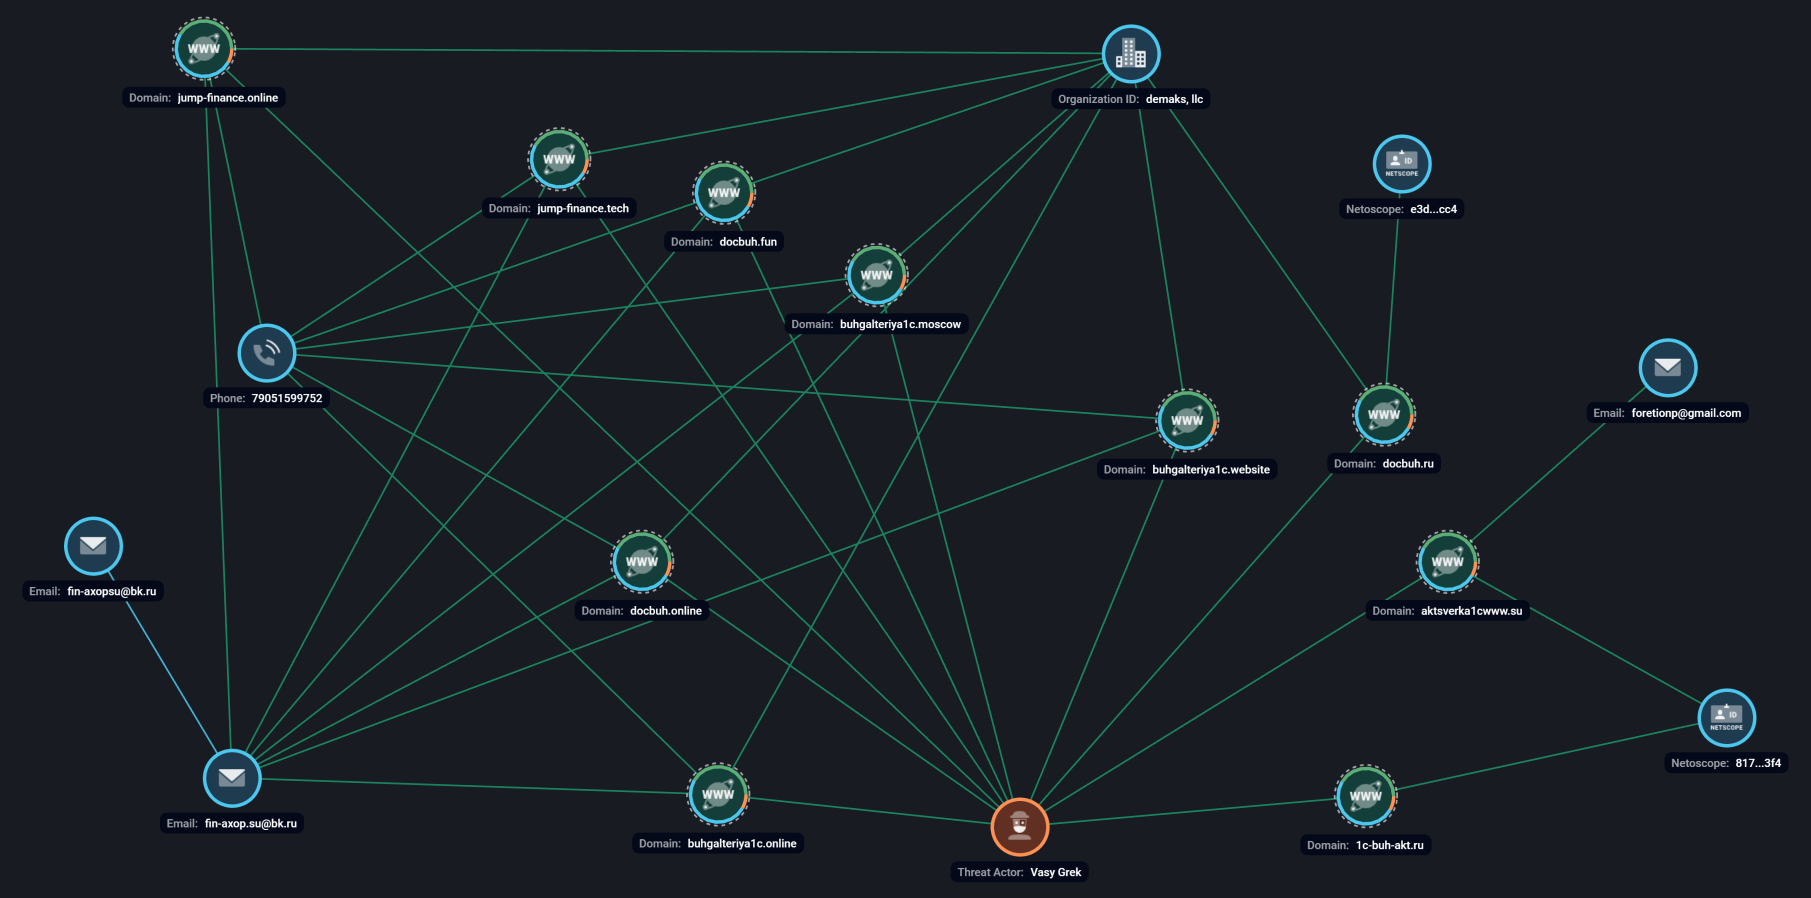
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


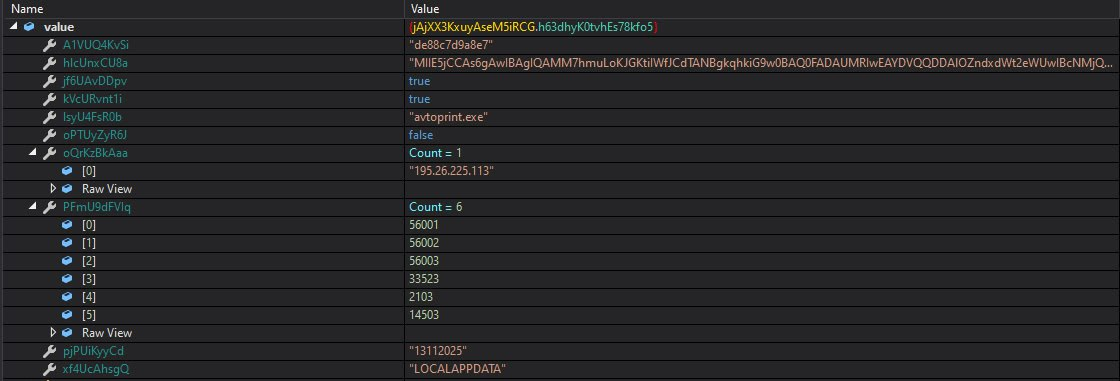
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Selectel покупает M1Cloud за 2,6 млрд и усиливает приватные облака

Selectel покупает облачного провайдера M1Cloud за сумму до 2,6 млрд рублей. Компания получит 100% ООО «Стек Групп» и укрепит позиции на рынке приватных облаков. M1Cloud больше 15 лет создаёт высоконадёжную виртуальную инфраструктуру на базе партнёрских дата-центров в Москве.

Услугами провайдера пользуются свыше 170 представителей среднего и крупного бизнеса. Главная специализация компании — развёртывание и сопровождение приватных облачных решений.

После закрытия сделки клиенты M1Cloud получат доступ к более широкому портфелю продуктов и инфраструктурной экспертизе Selectel. Резких движений не планируется: действующие сервисы продолжат работать в обычном режиме, а условия их предоставления обещают сохранить без изменений.

В Selectel называют покупку последовательным шагом по усилению присутствия на облачном рынке. Компания намерена объединить органический рост с точечными приобретениями, которые способны расширить компетенции и принести дополнительную ценность бизнесу.

В данном случае целью стал сегмент приватных облаков, особенно востребованный компаниями с повышенными требованиями к безопасности, управляемости и отказоустойчивости инфраструктуры.

Сама Selectel подходит к покупке не с пустыми карманами. За первое полугодие 2026 года её выручка достигла 10,2 млрд рублей, увеличившись на 14% год к году. Рентабельность по скорректированной EBITDA составила внушительные 53%, а клиентская база выросла до 44,5 тысячи заказчиков.

Теперь к этой облачной машине присоединится M1Cloud. Если интеграция пройдёт без турбулентности, Selectel получит новые компетенции и корпоративных клиентов, а заказчики M1Cloud — заметно более крупную инфраструктурную платформу.

RSS: Новости на портале Anti-Malware.ru