


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

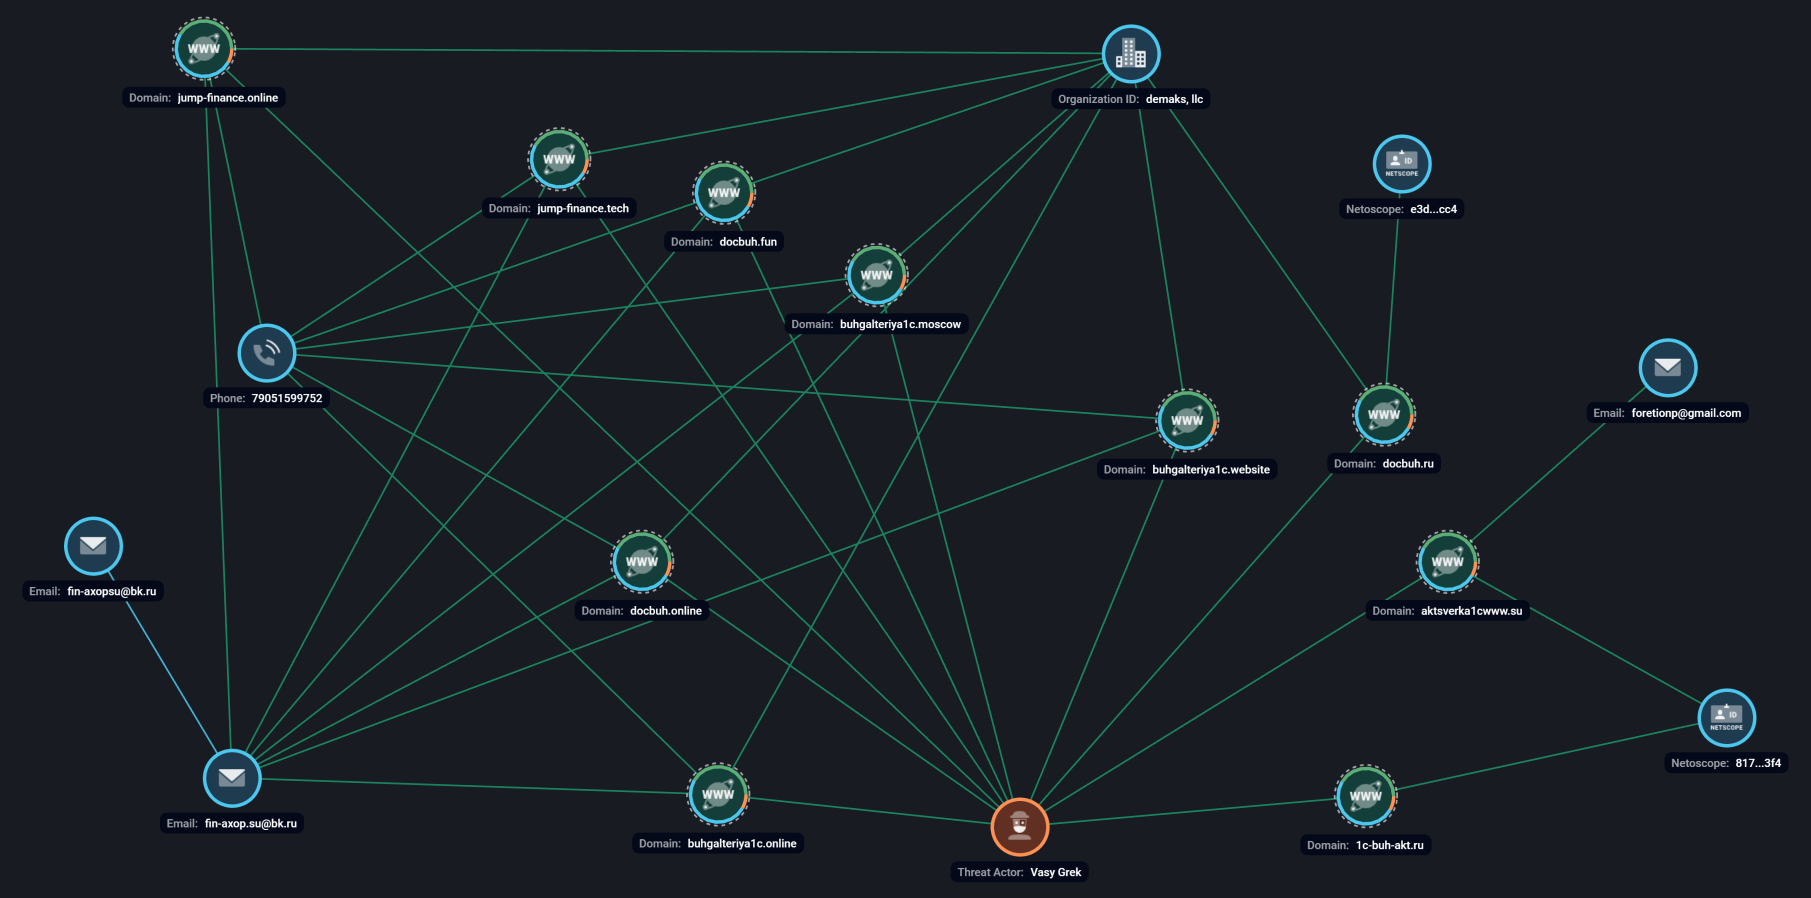
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


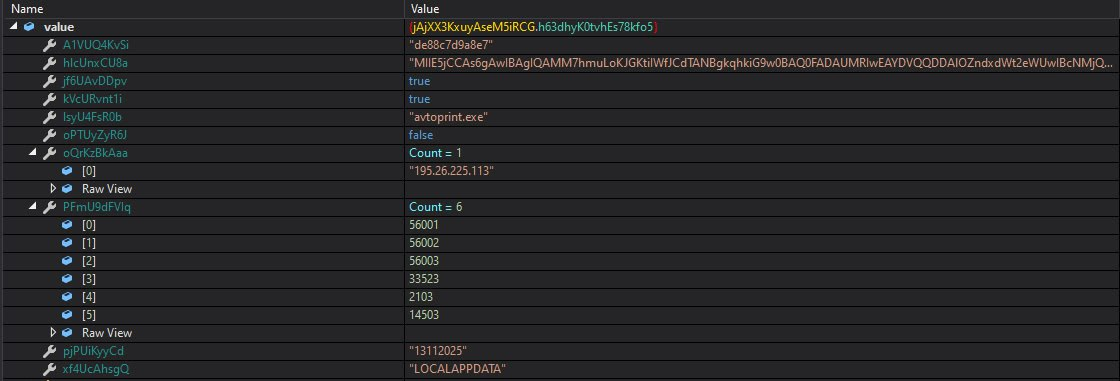
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru