


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

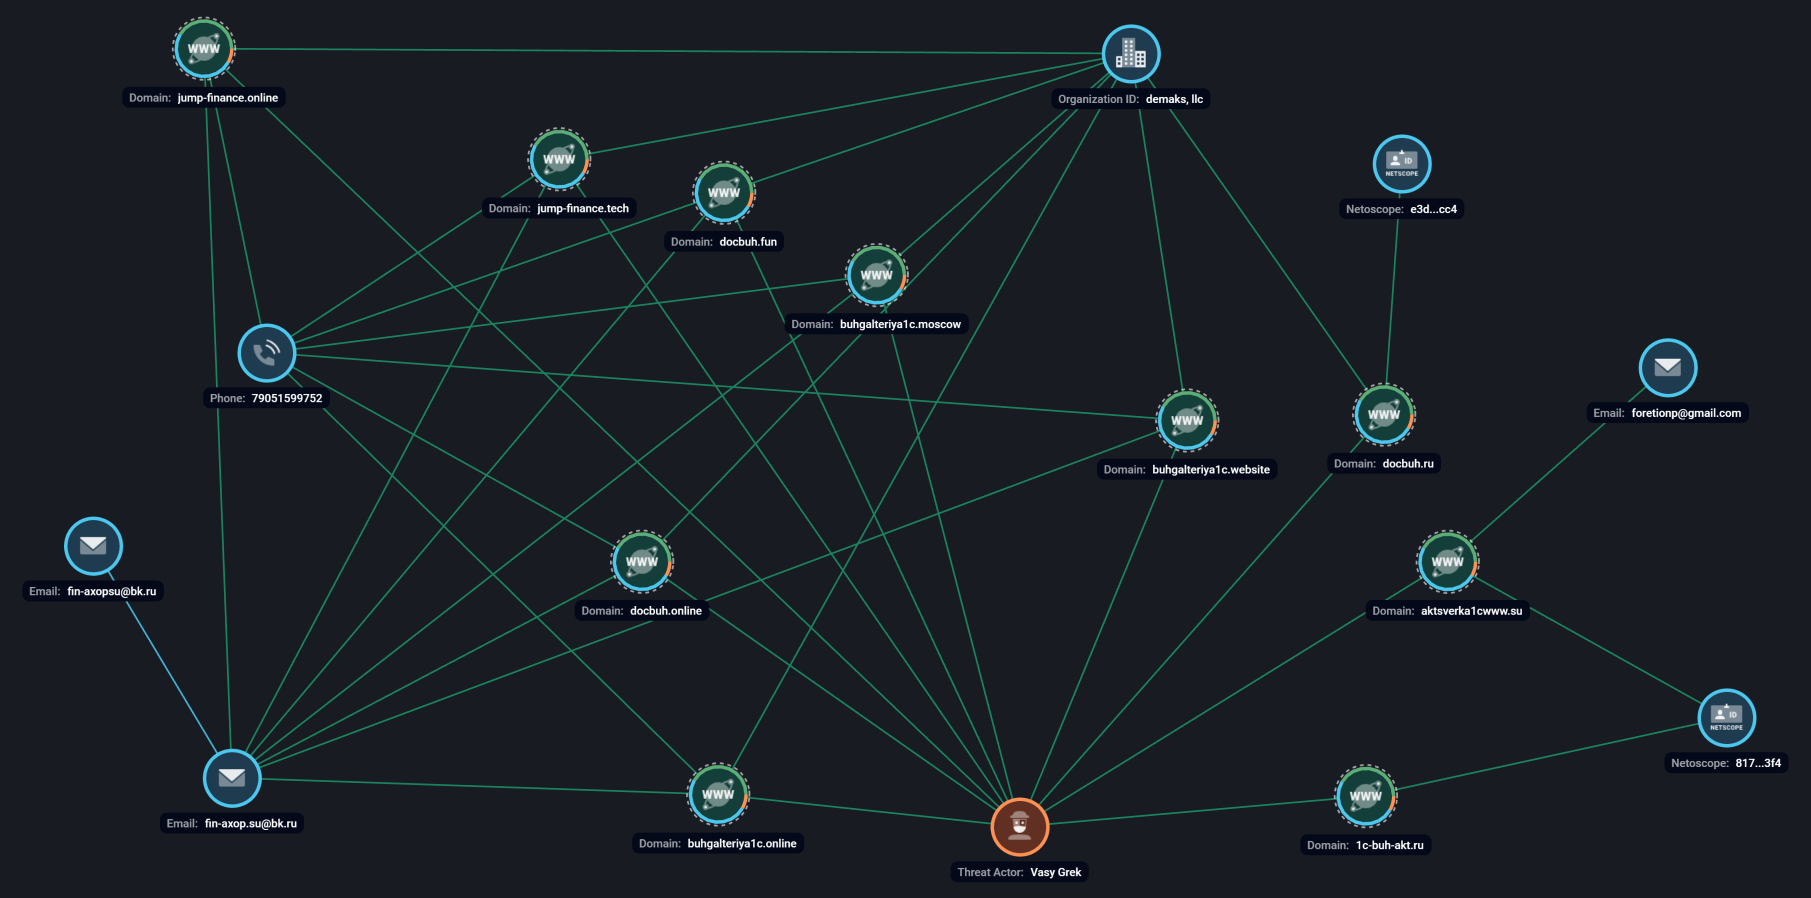
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


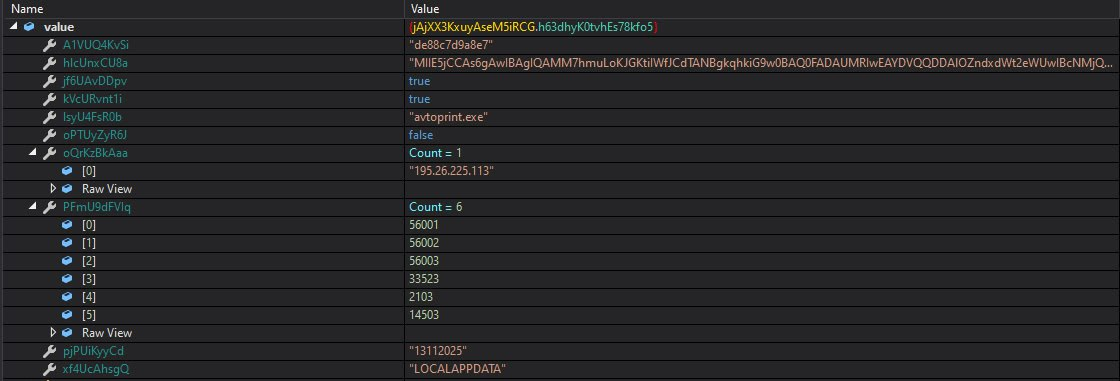
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

В России впервые осудили за пропаганду наркотиков в интернете

В России впервые вынесли приговор по новой уголовной статье о пропаганде наркотиков в интернете. Жителя Оренбурга оштрафовали на 100 тыс. рублей, а его мобильный телефон конфисковали в доход государства. Приговор уже вступил в силу.

Схема выглядела как подработка мечты для человека, который решил вообще не задавать вопросов, сообщает ТАСС со ссылкой на Центральный районный суд Оренбурга.

Мужчине написали в мессенджере и предложили расклеивать листовки, выплачивая по 10 рублей за каждую. Он получил изображение объявления о работе с QR-кодом, распечатал его дома и разместил на фасаде здания.

Вот только QR-код и указанная в листовке ссылка вели на ресурс с вакансиями, связанными в том числе с распространением наркотиков. Десять рублей за объявление в итоге превратились в уголовное дело, шестизначный штраф и прощание со смартфоном.

Ранее мужчину уже дважды в течение года привлекали к административной ответственности за незаконную рекламу наркотиков. Именно повторность позволила квалифицировать новое нарушение по статье 230.3 УК РФ. Отягчающим обстоятельством суд признал рецидив преступлений.

Обвиняемый признал вину и попросил рассмотреть дело в особом порядке. Суд также учёл его раскаяние и содействие расследованию, назначив минимальный предусмотренный статьёй штраф.

Статья 230.3 УК РФ действует с 1 марта. Она вводит уголовную ответственность за пропаганду наркотиков в интернете для тех, кого за последний год уже как минимум дважды наказывали административно за аналогичные действия либо кто имеет судимость по этой статье.

Максимальное наказание — до двух лет лишения свободы. Также нарушителю могут назначить штраф от 100 до 300 тыс. рублей, обязательные, исправительные или принудительные работы либо ограничение свободы.

RSS: Новости на портале Anti-Malware.ru