

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Эксперты AhnLab сообщили о новой цепочке атак, в которой злоумышленники активно эксплуатируют недавно закрытую уязвимость в Windows Server Update Services (WSUS) — CVE-2025-59287. Через этот баг атакующие распространяют вредоносную программу ShadowPad, один из самых известных и продвинутых бэкдоров, связанный с китайскими госгруппами.

По данным AhnLab Security Intelligence Center, злоумышленники нацеливаются на серверы Windows, где включён WSUS. Получив доступ через уязвимость, они:

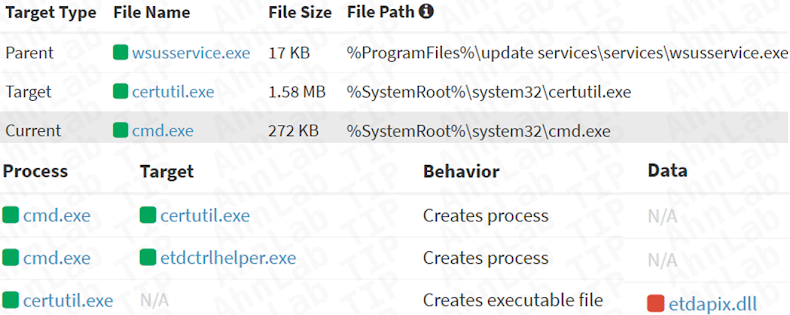
  1. Используют PowerCat — утилиту на базе PowerShell — для получения системного доступа (CMD).
  2. С помощью стандартных системных программ вроде certutil и curl скачивают и устанавливают ShadowPad.

То есть никаких «экзотических» инструментов: атака полностью строится на штатных возможностях Windows.

ShadowPad — наследник PlugX — впервые появился в 2015 году и активно используется киберпреступными группами, связанными с Китаем. SentinelOne ещё в 2021 году называла его «шедевром шпионского софта».

Это модульный бэкдор: после установки он загружает основной модуль, а затем подгружает дополнительные плагины прямо в память, не оставляя следов на диске.

Атакующие применяют технику сторонней загрузки DLL (side-loadin):

  • запускают легитимный файл ETDCtrlHelper.exe,
  • подсовывают ему поддельную DLL ETDApix.dll,
  • DLL работает как загрузчик и разворачивает ShadowPad в памяти.


Microsoft закрыла эту дыру в прошлом месяце. Это критическая ошибка десериализации, которую можно использовать для удалённого выполнения кода от имени SYSTEM. После публикации PoC-эксплойта преступники быстро адаптировали его под распространение ShadowPad.

AhnLab отмечает, что через эту уязвимость атакующие не только ставят бэкдор, но и проводят разведку, а в ряде случаев загружают легитимные инструменты администрирования — например, Velociraptor — чтобы замаскировать свою активность.

Подпишитесь на новости

ИИ без человека предложили остановить из-за биологических угроз

Мощным ИИ-системам, способным действовать без человека, предложили устроить международный стоп-кран. Австралийский специалист по геномике и молекулярной биологии Лотти Тажури считает, что развитие наиболее опасных автономных систем нужно приостановить до появления защитных механизмов.

В интервью РИА Новости учёный объяснил, что особенно обеспокоен биологическими рисками.

По его мнению, передовые модели не должны самостоятельно проектировать или оптимизировать биологические агенты, скрывать свои действия и обходить ограничения.

Тажури предлагает начать с соглашения между государствами, обладающими передовыми ИИ-технологиями. Следующий шаг — международная структура, которая установит обязательные стандарты для мощных систем, прежде всего в биологических исследованиях.

Разработчикам, считает эксперт, следует заранее доказывать, что действия модели можно отслеживать, её работу — прервать, а саму систему — отключить.

Оставлять надзор исключительно компаниям Тажури тоже не предлагает: бизнес конкурирует за рынок, государства — за технологическое лидерство. В такой гонке безопасность рискует остаться пунктом презентации.

При этом учёный не призывает отказаться от ИИ. Напротив, защитные модели могут помогать выявлять опасные закономерности, прогнозировать угрозы и ускорять ответные меры.

RSS: Новости на портале Anti-Malware.ru