


Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Эксперты AhnLab сообщили о новой цепочке атак, в которой злоумышленники активно эксплуатируют недавно закрытую уязвимость в Windows Server Update Services (WSUS) — CVE-2025-59287. Через этот баг атакующие распространяют вредоносную программу ShadowPad, один из самых известных и продвинутых бэкдоров, связанный с китайскими госгруппами.

По данным AhnLab Security Intelligence Center, злоумышленники нацеливаются на серверы Windows, где включён WSUS. Получив доступ через уязвимость, они:

  1. Используют PowerCat — утилиту на базе PowerShell — для получения системного доступа (CMD).
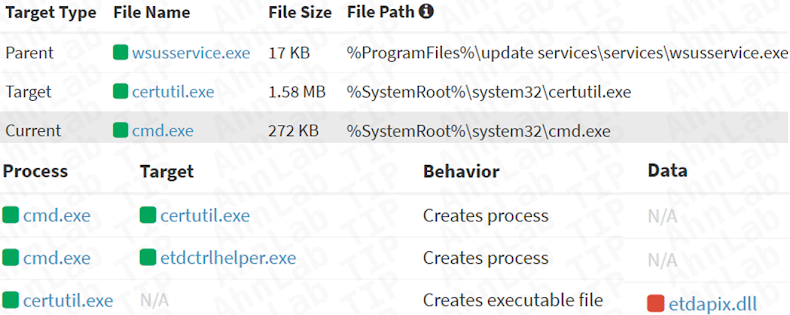
  2. С помощью стандартных системных программ вроде certutil и curl скачивают и устанавливают ShadowPad.

То есть никаких «экзотических» инструментов: атака полностью строится на штатных возможностях Windows.

ShadowPad — наследник PlugX — впервые появился в 2015 году и активно используется киберпреступными группами, связанными с Китаем. SentinelOne ещё в 2021 году называла его «шедевром шпионского софта».

Это модульный бэкдор: после установки он загружает основной модуль, а затем подгружает дополнительные плагины прямо в память, не оставляя следов на диске.

Атакующие применяют технику сторонней загрузки DLL (side-loadin):

  • запускают легитимный файл ETDCtrlHelper.exe,
  • подсовывают ему поддельную DLL ETDApix.dll,
  • DLL работает как загрузчик и разворачивает ShadowPad в памяти.


Microsoft закрыла эту дыру в прошлом месяце. Это критическая ошибка десериализации, которую можно использовать для удалённого выполнения кода от имени SYSTEM. После публикации PoC-эксплойта преступники быстро адаптировали его под распространение ShadowPad.

AhnLab отмечает, что через эту уязвимость атакующие не только ставят бэкдор, но и проводят разведку, а в ряде случаев загружают легитимные инструменты администрирования — например, Velociraptor — чтобы замаскировать свою активность.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru