


Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Проведенный в Flashpoint анализ LockBit 5.0 подтвердил, что новая версия зловреда построена на базе v4.0. Шифровальщик также стал еще более скрытным из-за использования кастомного загрузчика и обрел деструктивные функции.

С выпуском LockBit 5.0 его развертывание стало осуществляться в два этапа: вначале загружается самостоятельный лоадер, обеспечивающий обход EDR, а затем — основной пейлоад, не утративший прежних функций.

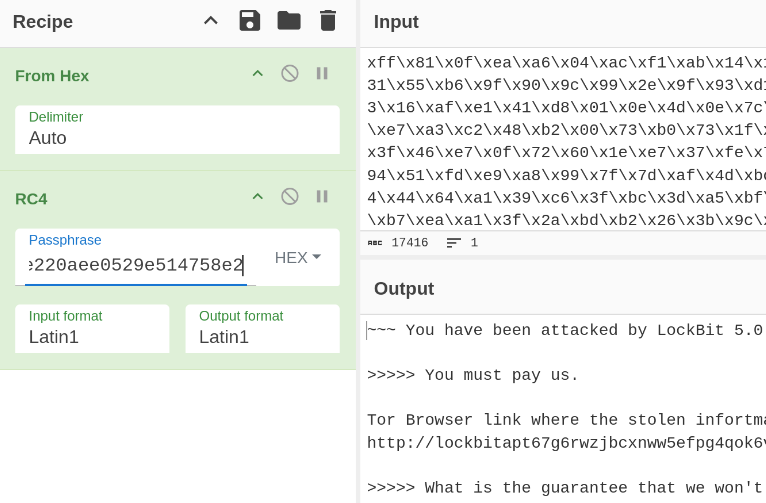
Шифровальщик по-прежнему откатывает исполнение на машинах жителей стран СНГ, но стал обходить стороной также Филиппины. Записка с требованием выкупа (ReadMeForDecrypt.txt) содержит привычный текст, сохранилась даже опечатка в англоязычном слове «информация» — «inforTmation».


Для обхода EDR новый загрузчик LockBit использует технику process hollowing (для внедрения вредоноса в экземпляр defrag.exe), отвязку библиотек (повторно загружает с диска чистые NTDLL и Kernel32, перезаписывая в памяти хуки защитных решений), патчинг трассировки событий Windows, а также скрывает расширения файлов.

Изолированный от основного пейлоада зловред умеет распознавать вызовы API по хешам, перенаправлять поток исполнения на разрешенные вызовы API, динамически рассчитывать адреса перехода для обфускации потока управления.

Обновленный LockBit научился обрабатывать данные на локальных и сетевых дисках, в папках по выбору оператора, а также работать в многопоточном режиме с использованием XChaCha20.

Опциональные деструктивные функции позволяют зловреду шифровать файлы незаметно для жертвы — не меняя расширений и без вывода записки с требованием выкупа.

Результаты анализа показали, что грозный шифровальщик все еще актуален как угроза и даже продолжает развиваться — невзирая на попытки ликвидации инфраструктуры LockBit, взлом сайта RaaS (Ransomware-as-a-Service, вымогательский софт как услуга) и слив переписки в рамках LockBit-партнерки.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru