


Выручка Яндекса в 2025 году выросла на 32%, до 366 млрд ₽

Выручка Яндекса в 2025 году выросла на 32%, до 366 млрд ₽

Выручка Яндекса в 2025 году выросла на 32%, до 366 млрд ₽

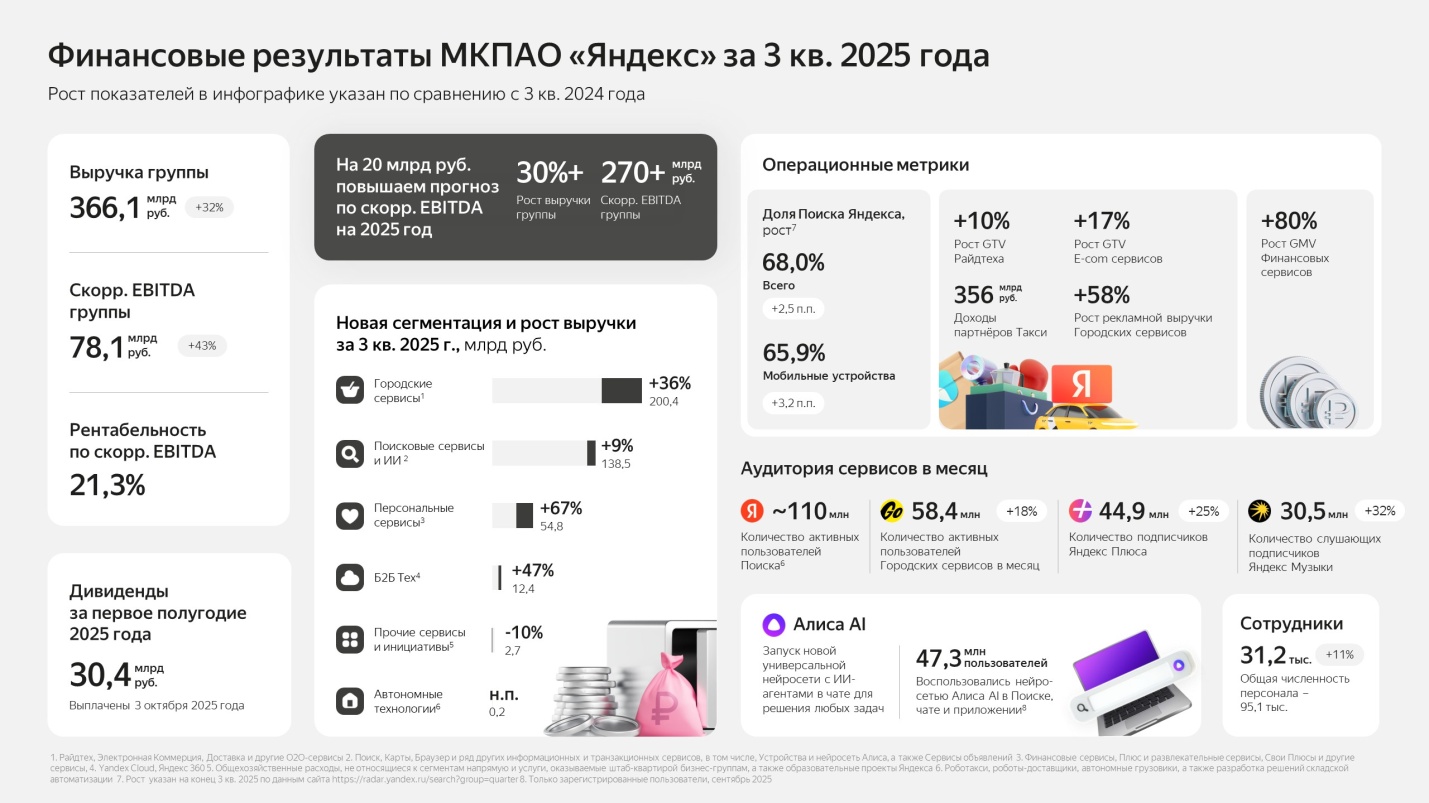
Компания «Яндекс» опубликовала неаудированные финансовые результаты за III квартал 2025 года. Выручка МКПАО от продажи продуктов и услуг составила 366,1 млрд руб., превысив на 32% прошлогодний доход за такой же период.

Скорректированный показатель EBITDA за год возрос на 43%, до 78,1 млрд рублей. Рентабельность по EBITDA увеличилась на 1,5 п. п. — до 21,3% общей выручки.

В этом месяце акционерам «Яндекса» были выплачены дивиденды за первое полугодие — суммарно около 30,4 млрд рублей.

В целях повышения прозрачности бизнеса компания провела ресегментацию. Направление «Кибербезопасность» включено в новый блок отчетности Б2Б Тех, объединивший решения Яндекса для корпоративного сектора, такие как Yandex Cloud, Яндекс 360 и продукты на основе ИИ.

В III квартале ИБ-сервисы Яндекса, по внутренним данным, использовал каждый четвертый коммерческий клиент Yandex Cloud. Выручка от продажи таких услуг за год возросла в 2,5 раза.

В отчетный период Yandex B2B Tech и SolidSoft создали совместное предприятие, которое будет заниматься развитием защитных решений класса WAF. Целью данной инициативы является повышение информационной безопасности в Yandex Cloud.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru