


Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Отпраздновав День образования подразделений по борьбе с противоправным использованием ИКТ-технологий (11 октября), УБК МВД РФ поделилось очередными успехами: выявлено и направлено на блокировку 670 мошеннических сайтов.

При регистрации русскоязычных фейков злоумышленники, по словам силовиков, отдают предпочтение иностранным доменам — COM, .SHOP, .ONLINE.

Тематика таких имитаций разнообразна; наибольшее распространение получило инвестиционное мошенничество. На поддельных брокерских платформах и профильных сервисах посетителям предлагается вложить средства в якобы очень доходное предприятие.


Также по-прежнему популярны схемы отъема денег, предусматривающие продажу несуществующих товаров или услуг — таких как бронирование жилья, организация досуга, магические ритуалы, интим. Взяв предоплату, мошенники перестают выходить на связь.

Схемы с предложением трудоустройства (фриланс, удаленная работа) обычно предполагают перенаправление соискателя на фишинговую страницу с формой для кражи банковских реквизитов.

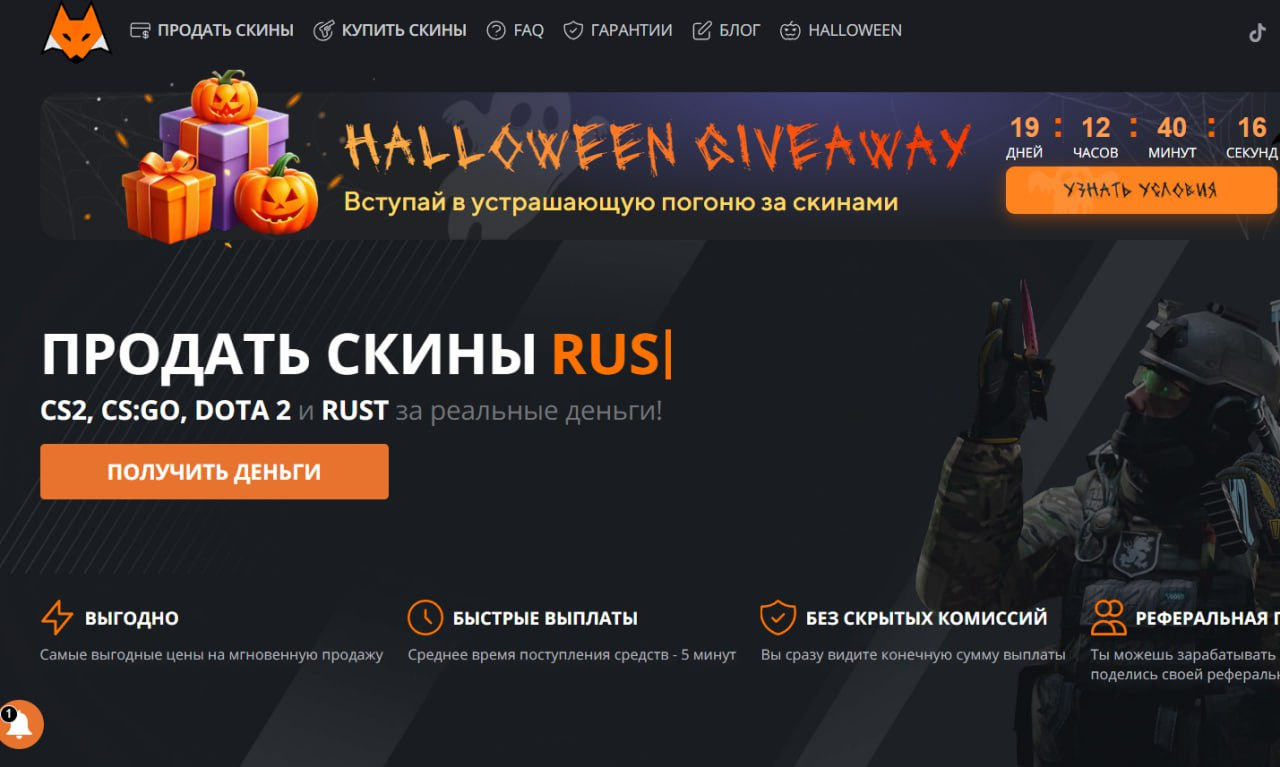
Сайты, созданные для обмана геймеров, предлагают скины оружия и другие внутриигровые предметы по привлекательным ценам. В случае успеха злоумышленник сможет получить доступ к аккаунту, личным данным либо банковскому счету жертвы.


Особенно падки на такие приманки дети и подростки, мошенники беззастенчиво пользуются доверчивостью и неискушенностью юных игроманов.

Прицельные атаки на малолетних россиян проводятся с использованием специально сформированных баз данных. При этом злоумышленникам зачастую приходится самим собирать нужную информацию, придумывая действенные стимулы — к примеру, готовые домашние задания для школяров в обмен на номер телефона.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru