


Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Отпраздновав День образования подразделений по борьбе с противоправным использованием ИКТ-технологий (11 октября), УБК МВД РФ поделилось очередными успехами: выявлено и направлено на блокировку 670 мошеннических сайтов.

При регистрации русскоязычных фейков злоумышленники, по словам силовиков, отдают предпочтение иностранным доменам — COM, .SHOP, .ONLINE.

Тематика таких имитаций разнообразна; наибольшее распространение получило инвестиционное мошенничество. На поддельных брокерских платформах и профильных сервисах посетителям предлагается вложить средства в якобы очень доходное предприятие.


Также по-прежнему популярны схемы отъема денег, предусматривающие продажу несуществующих товаров или услуг — таких как бронирование жилья, организация досуга, магические ритуалы, интим. Взяв предоплату, мошенники перестают выходить на связь.

Схемы с предложением трудоустройства (фриланс, удаленная работа) обычно предполагают перенаправление соискателя на фишинговую страницу с формой для кражи банковских реквизитов.

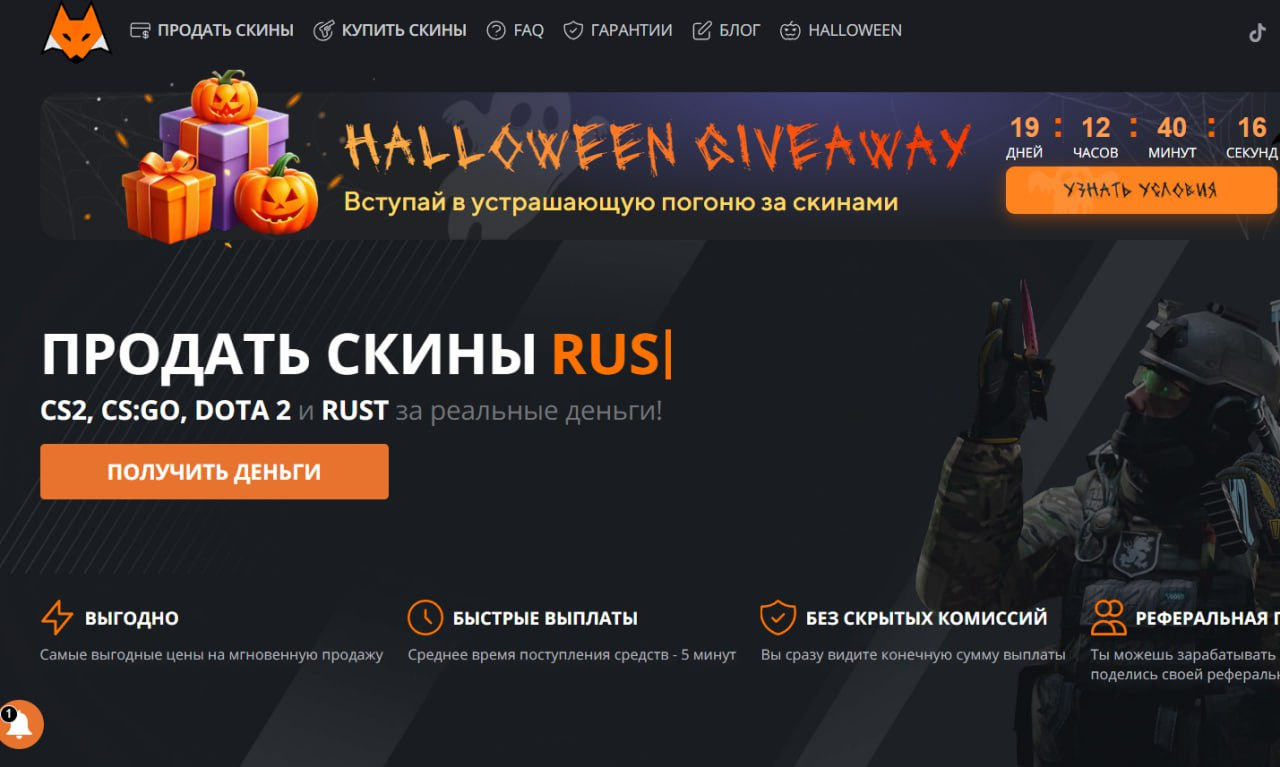
Сайты, созданные для обмана геймеров, предлагают скины оружия и другие внутриигровые предметы по привлекательным ценам. В случае успеха злоумышленник сможет получить доступ к аккаунту, личным данным либо банковскому счету жертвы.


Особенно падки на такие приманки дети и подростки, мошенники беззастенчиво пользуются доверчивостью и неискушенностью юных игроманов.

Прицельные атаки на малолетних россиян проводятся с использованием специально сформированных баз данных. При этом злоумышленникам зачастую приходится самим собирать нужную информацию, придумывая действенные стимулы — к примеру, готовые домашние задания для школяров в обмен на номер телефона.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru