


Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Отпраздновав День образования подразделений по борьбе с противоправным использованием ИКТ-технологий (11 октября), УБК МВД РФ поделилось очередными успехами: выявлено и направлено на блокировку 670 мошеннических сайтов.

При регистрации русскоязычных фейков злоумышленники, по словам силовиков, отдают предпочтение иностранным доменам — COM, .SHOP, .ONLINE.

Тематика таких имитаций разнообразна; наибольшее распространение получило инвестиционное мошенничество. На поддельных брокерских платформах и профильных сервисах посетителям предлагается вложить средства в якобы очень доходное предприятие.


Также по-прежнему популярны схемы отъема денег, предусматривающие продажу несуществующих товаров или услуг — таких как бронирование жилья, организация досуга, магические ритуалы, интим. Взяв предоплату, мошенники перестают выходить на связь.

Схемы с предложением трудоустройства (фриланс, удаленная работа) обычно предполагают перенаправление соискателя на фишинговую страницу с формой для кражи банковских реквизитов.

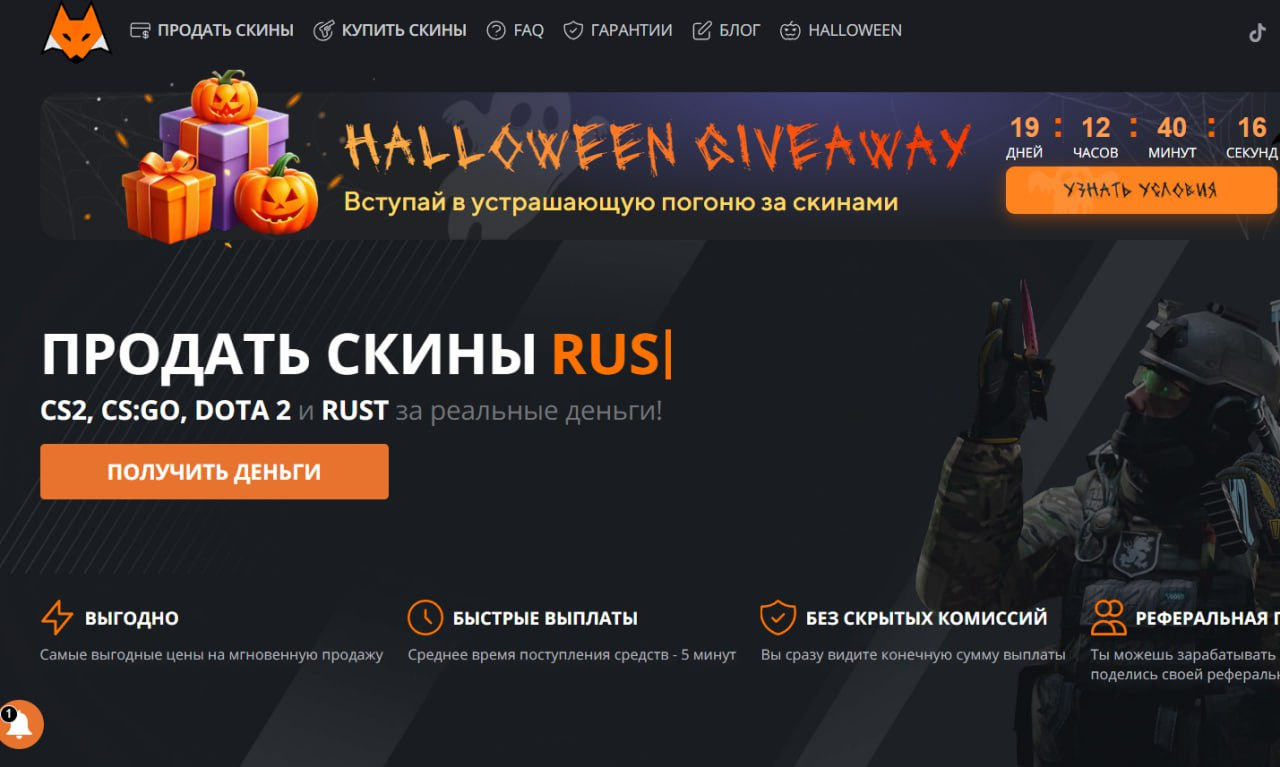
Сайты, созданные для обмана геймеров, предлагают скины оружия и другие внутриигровые предметы по привлекательным ценам. В случае успеха злоумышленник сможет получить доступ к аккаунту, личным данным либо банковскому счету жертвы.


Особенно падки на такие приманки дети и подростки, мошенники беззастенчиво пользуются доверчивостью и неискушенностью юных игроманов.

Прицельные атаки на малолетних россиян проводятся с использованием специально сформированных баз данных. При этом злоумышленникам зачастую приходится самим собирать нужную информацию, придумывая действенные стимулы — к примеру, готовые домашние задания для школяров в обмен на номер телефона.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru