


Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Исследователи из DarkNavyOrg рассказали о новой критической уязвимости в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), которая позволяет взломать устройства Apple без каких-либо действий со стороны пользователя. Достаточно лишь получить специально подготовленное сообщение.

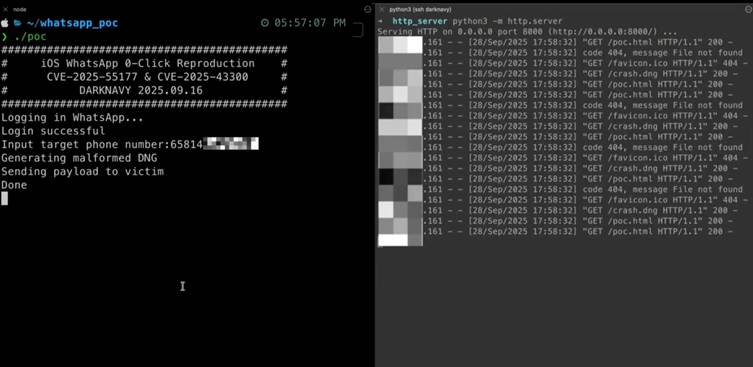
Атака строится из двух частей. Сначала используется ошибка (CVE-2025-55177) в обработке сообщений: WhatsApp не проверяет, действительно ли сообщение пришло от связанного устройства.

Это позволяет злоумышленнику подделать послание, будто оно отправлено самим пользователем.

Дальше в ход идёт вторая уязвимость (CVE-2025-43300) в библиотеке обработки изображений DNG. В поддельное сообщение встраивается «битая» картинка, которая при автоматической обработке вызывает сбой памяти и даёт злоумышленнику полный контроль над устройством.


Самое неприятное — всё это происходит абсолютно незаметно. Жертва не видит ни уведомления, ни самого сообщения. После взлома атакующий может читать переписку, слушать звонки, воровать фото и ставить дополнительную вредоносную программу. Под угрозой все устройства на iOS, iPadOS и macOS.

Разработчики WhatsApp и Apple уже получили уведомления о проблеме. Пользователям советуют как можно скорее обновить приложение и системы, когда выйдут патчи. До этого момента стоит с осторожностью относиться к любым сообщениям, даже от знакомых контактов.

Эксперты отмечают: такие «zero-click» атаки становятся всё более изощрёнными, а главная защита здесь — оперативные обновления и дополнительные меры безопасности на корпоративном уровне.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru