


Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Зафиксированы новые атаки APT-группы Cavalry Werewolf с целью шпионажа. Вредоносные имейл-сообщения, разосланные в российские организации, были написаны от имени сотрудников различных министерств Киргизии.

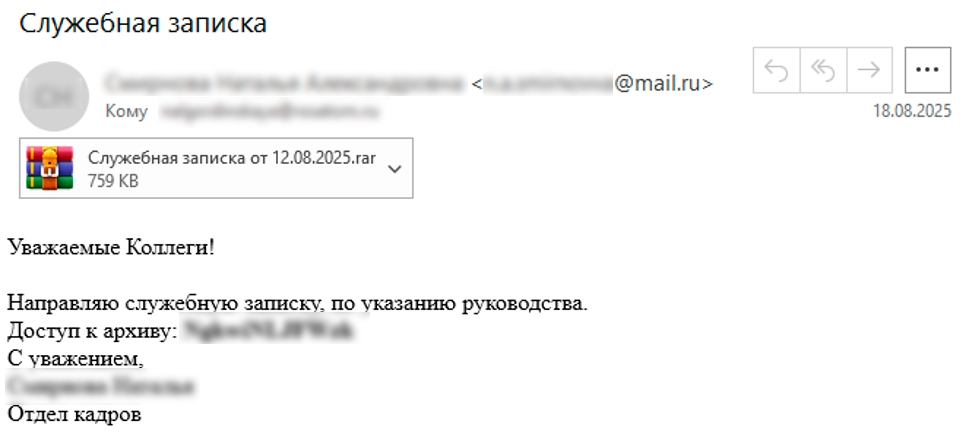
Злоумышленники, по словам BI.ZONE, умело имитировали официальную переписку. Целями шпионских атак являлись госучреждения, энергетические компании, а также предприятия горнодобычи и обрабатывающей промышленности.

Целевые рассылки в основном проводились с поддельных адресов отправителя. Иногда использовался контактный имейл одной из киргизских госструктур, указанный на ее сайте (ящик, по всей видимости, взломан).

«Мимикрия под госслужащих стран СНГ — это способ вызвать у пользователя доверие и подтолкнуть его открыть письмо с вложениями, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Важно помнить, что организации, под которые маскируются злоумышленники, не несут ответственности за действия преступников и причиненный в результате ущерб».

К фальшивкам был прикреплен RAR-архив, якобы содержащий важный документ, а на самом деле кастомного зловреда — скрипт FoalShell либо трояна StallionRAT, управляемого через Telegram.


В ходе расследования аналитики также обнаружили вредоносные файлы с именами на таджикском, английском и арабском языках. Не исключено, что шпионская группировка готовит новые атаки на территории Средней Азии и стран Ближнего Востока.

По данным экспертов, APT-группа Cavalry Werewolf, она же YoroTrooper, Tomiris и Silent Lynx, активна с августа 2022 года. Ее в основном интересуют госсектор и сфера финансов стран СНГ; в атаках используются и общедоступные инструменты, и собственные разработки (на Python, Go и PowerShell).

Боевой арсенал Cavalry Werewolf регулярно обновляется — так, сейчас они опробуют модификацию AsyncRAT, написанную на Rust. Опенсорсный инструмент удаленного администрирования уже несколько лет доступен на GitHub, и вирусописатели время от времени создают вредоносные клоны.

Согласно статистике BI.ZONE, в период с января по июль 2025 года доля кибершпионажа в общем объеме атак по России возросла до 36%. В 2023 году этот показатель составил 15%, в 2024-м — 21%.

5G начал появляться на iPhone российских пользователей

Некоторые владельцы iPhone в России заметили долгожданное изменение: вместо привычного LTE в строке состояния появился значок 5G. Пока речь идёт только о части пользователей. Какие модели iPhone, операторы и регионы получили доступ, не уточняется. Apple и российские телеком-компании также не объявляли о массовой активации 5G на устройствах компании.

Работу сети на смартфонах Apple зафиксировал корреспондент РИА Новости. Сети пятого поколения российская большая четвёрка запустила неделей ранее в 16 городах.

Потенциальный доступ получили около 10 млн абонентов. На первом этапе 5G работает преимущественно на ранее выделенных операторам частотах LTE, что должно повысить пропускную способность сетей на 20-25%.

С Android всё было относительно понятно: Минцифры обещало открыть доступ совместимым устройствам в ближайшее время. Владельцам iPhone предложили ждать решения Apple, поскольку одной аппаратной поддержки недостаточно — производитель должен разрешить работу смартфонов в сетях конкретных операторов и частотных диапазонах.

Новые наблюдения могут означать, что такая активация началась хотя бы для отдельных устройств или сетевых конфигураций. Впрочем, один значок 5G ещё не гарантирует ни массового запуска, ни заметного прироста скорости: результат зависит от покрытия, частот, модели смартфона и нагрузки на Сеть.

Если доступ действительно расширяется, владельцам совместимых iPhone не придётся оставаться в эпохе LTE, пока соседи с Android тестируют новые возможности.

RSS: Новости на портале Anti-Malware.ru