


Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Аналитики Центра кибербезопасности F6 сообщили о новой массовой рассылке вредоносных писем от группы Hive0117. Эта киберпреступная группировка действует с февраля 2022 года и известна использованием трояна DarkWatchman RAT.

После нескольких месяцев затишья 24 сентября специалисты F6 зафиксировали свежую активность.

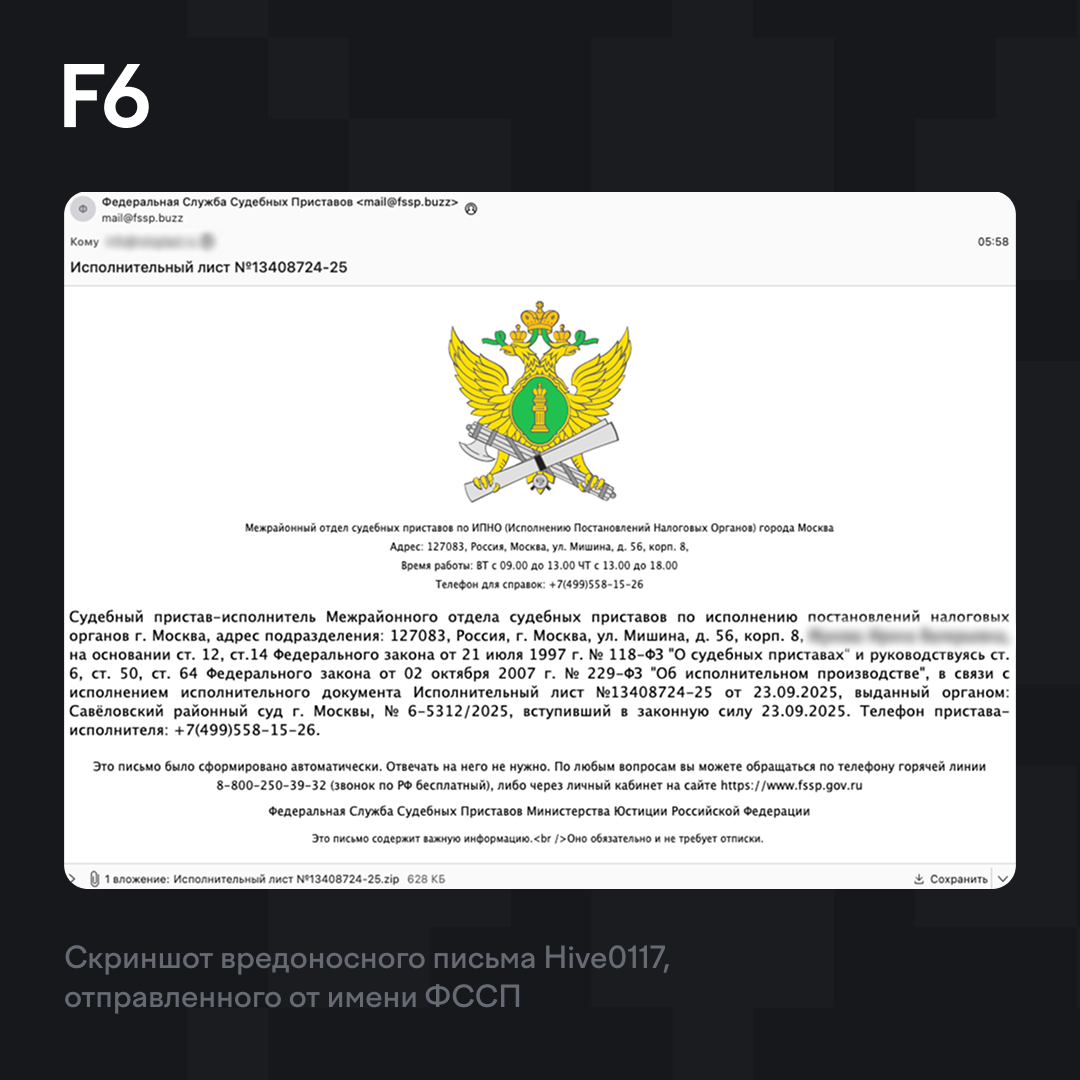
Злоумышленники рассылали письма от поддельного адреса mail@fssp[.]buzz, маскируясь под Федеральную службу судебных приставов. Похожие кампании наблюдались и летом — в июне и июле.


Вредоносные вложения загружались с доменов 4ad74aab[.]cfd и 4ad74aab[.]xyz. В списке целей оказалось 51 организация из России и Казахстана: банки, маркетплейсы, телеком-операторы, логистика, автодилеры, промышленные и строительные компании, продуктовый ретейл, лотерейные операторы, страховщики, инвестиционные фонды, предприятия ТЭК, фармкомпании, НИИ, технопарк, операторы ТКО, тревел-сервисы, фитнес и ИТ-бизнес.

Hive0117 уже применял похожие приёмы — рассылая архивы якобы от Минобороны или лжеповестки. Во всех зафиксированных случаях атаки удалось остановить системой F6 Managed XDR, которая отвечает за обнаружение и блокировку сложных угроз.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru