


Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Эксперты F6 Threat Intelligence и Лаборатории цифровой криминалистики F6 изучили работу группировки Bearlyfy, которая появилась в начале 2025 года и уже успела заявить о себе. Сначала киберпреступники атаковали небольшие компании и требовали сравнительно скромные суммы.

Но со временем они перешли на более крупные цели — в том числе промышленные предприятия, и суммы выкупа выросли.

В последней зафиксированной атаке требование составило 80 тысяч евро в криптовалюте. По оценкам F6, примерно каждая пятая жертва соглашается платить.

В арсенале Bearlyfy нет уникального зловреда — группа использует известные семейства вымогателей, такие как LockBit 3 (Black) и Babuk, но при этом добавляет свои приёмы. Например, злоумышленники быстро разворачивают атаку, почти не тратят время на подготовку и сразу шифруют или уничтожают данные.

Доступ получают через уязвимые сервисы и приложения, а для продвижения по сети применяют стандартные средства латерального продвижения по сети и инструменты удалённого администрирования.

Любопытная деталь: часть инструментов — это модифицированные версии открытых утилит. А «письма счастья» с требованиями выкупа пишут сами хакеры, а не программа.

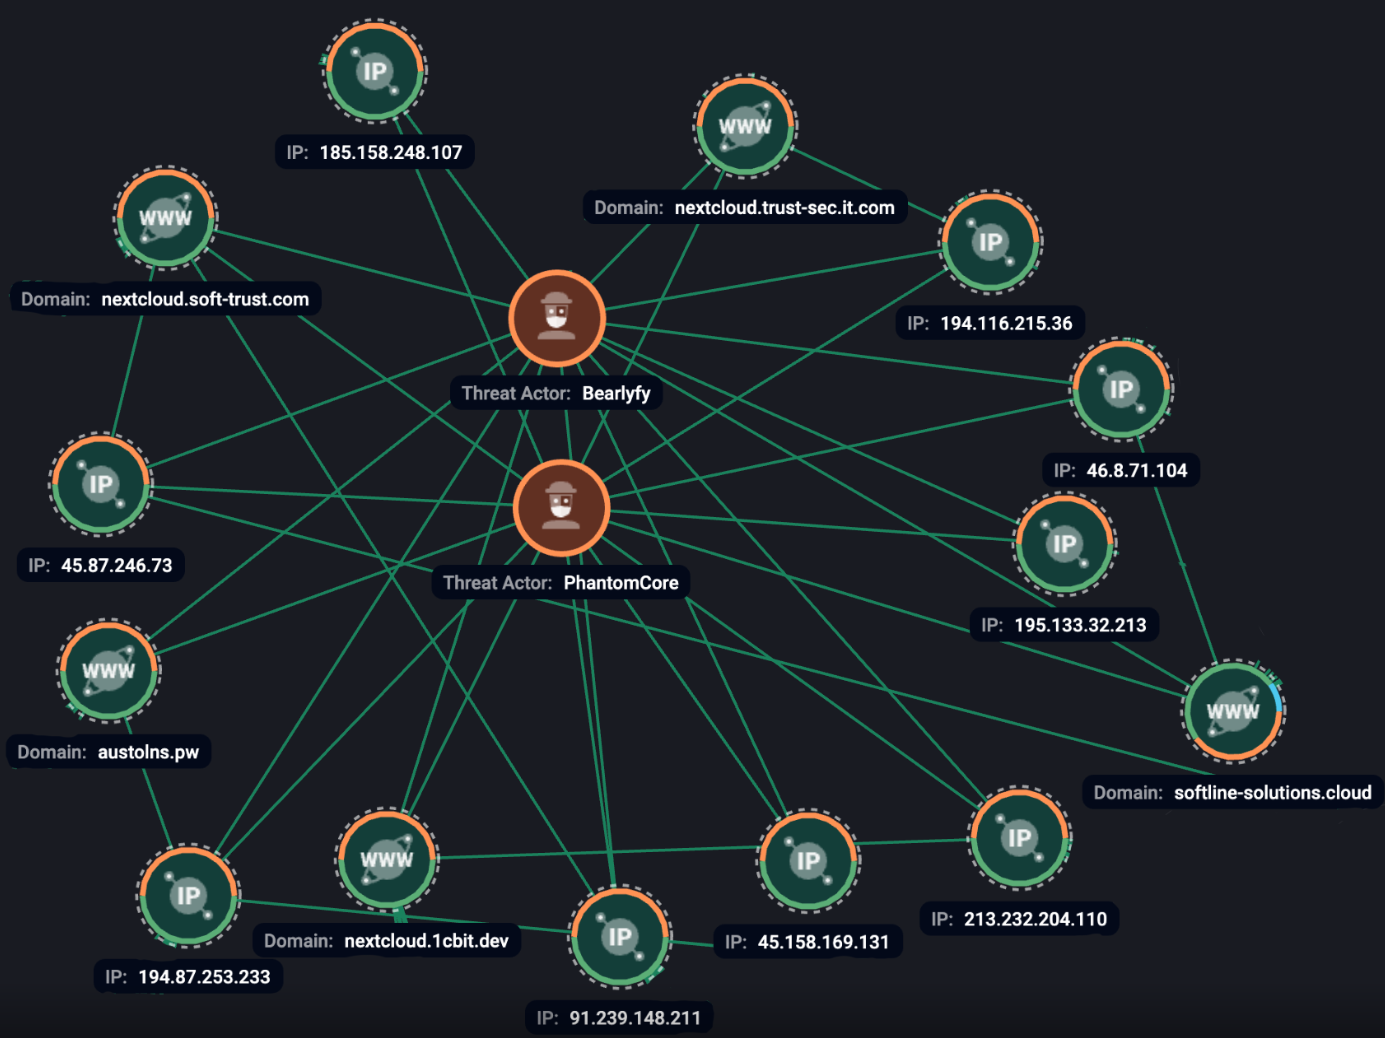
Исследователи также нашли связи между Bearlyfy и другой известной группировкой — PhantomCore, которая действует с 2022 года. Так, инфраструктура, использованная Bearlyfy в одной из атак, ранее засветилась в атаках PhantomCore против российских компаний.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru