


Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

По данным исследования Positive Technologies, во втором квартале 2025 года вредоносные программы по-прежнему остаются главным инструментом киберпреступников: они использовались в 76% успешных атак на организации. Чаще всего последствия таких инцидентов выражались в утечке конфиденциальных данных (52%) и нарушении работы компаний (45%).

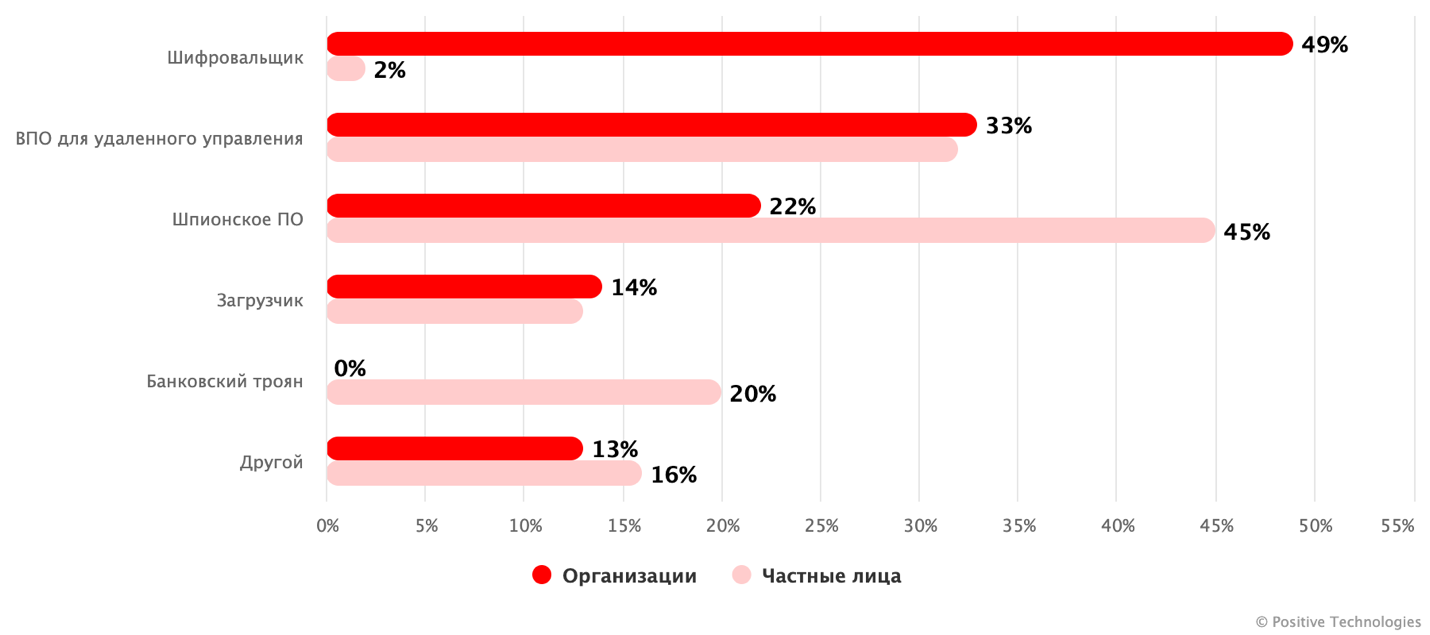
Эксперты отмечают, что за первое полугодие использование зловредов заметно выросло: по сравнению с первым кварталом — на 26%, а по сравнению с тем же периодом прошлого года — на 12%. Наиболее распространённые типы:

  • программы-вымогатели (49%),
  • средства удалённого управления (33%),
  • шпионский софт (22%).


Популярность зловредов объясняется их способностью быстро проникать в инфраструктуру, оставаться незамеченными и обеспечивать злоумышленникам долгосрочный контроль. При этом растёт использование загрузчиков — их доля увеличилась втрое по сравнению с предыдущим кварталом. Такие инструменты применяют для многоэтапной доставки: сначала в систему попадает загрузчик, а затем — трояны удалённого доступа, инфостилеры или шифровальщики.

В частности, специалисты зафиксировали использование нового загрузчика ModiLoader (DBatLoader), распространявшегося через фишинговые письма под видом банковских документов. На завершающем этапе он устанавливал Snake Keylogger, крадущий пароли и перехватывающий нажатия клавиш.

Отдельное направление — использование в атаках легального софта. Его доля достигла 11%. Киберпреступники всё активнее применяют малоизвестные утилиты и даже легитимные программы для маскировки своей активности.

По прогнозам, в ближайшее время будет расти число комбинированных атак, где применяются сразу несколько типов зловредов. Всё больше вымогателей будут не столько шифровать данные, сколько похищать их для последующего давления на жертву. Злоумышленники будут чаще использовать легитимные инструменты и облачные сервисы, а также тактику living off the land — когда атака маскируется под обычную активность в системе.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru