


Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

В «Доктор Веб» рассказали о новой целевой атаке на российскую компанию из машиностроительного сектора, которая уже попадала в поле зрения киберпреступников два года назад. Судя по всему, злоумышленники не оставили попыток заполучить корпоративные секреты предприятия и вернулись с обновленным набором инструментов.

В конце июня 2025 года специалисты компании начали расследование после того, как на одном из компьютеров предприятия антивирус стал регулярно детектировать угрозу.

Выяснилось, что это не ложные тревоги, а признаки активной атаки. Первый взлом произошёл ещё 12 мая — на компьютере, где не был установлен Dr.Web. Оттуда вредонос распространился на другие машины.

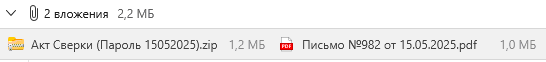
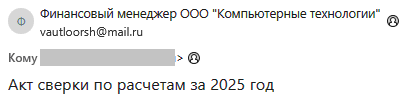
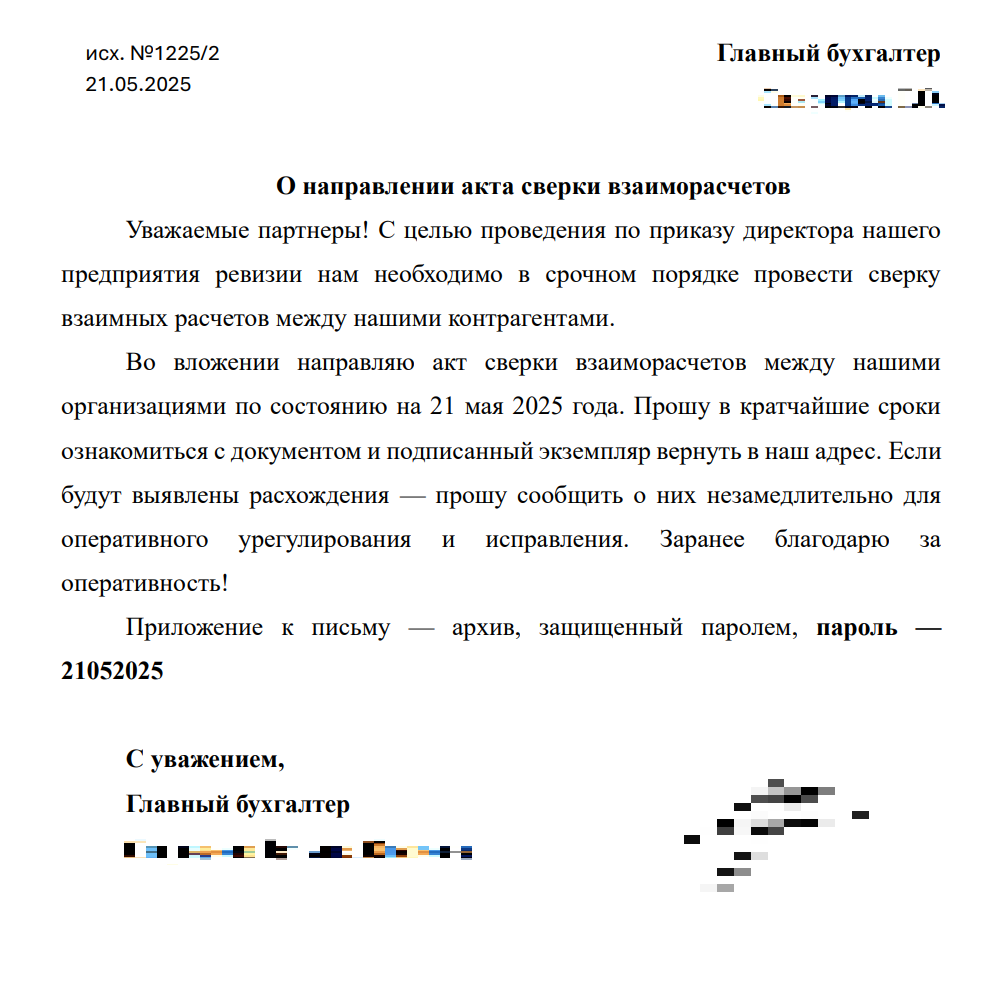
Киберпреступники использовали фишинговые письма с PDF-приманками и архивами, в которых исполняемые файлы были замаскированы под документы.


Ключевым элементом атаки стал загрузчик Trojan.Updatar.1, который подтягивал другие модули бэкдора. В ходе расследования специалисты обнаружили, что злоумышленники применяли обфускацию на основе списка популярных паролей RockYou.txt, чтобы усложнить анализ кода.

Дальше в ход пошли утилиты Meterpreter из Metasploit, инструменты для кражи учётных данных и туннелирования трафика, а также стандартные программы для удалённого администрирования, которые часто не блокируются антивирусом по умолчанию.

На некоторых компьютерах Dr.Web успешно блокировал попытки загрузки вредоносных компонентов, но атакующие продолжали пробовать новые варианты — вплоть до применения RemCom для отключения встроенной защиты Windows и поиска признаков наличия Dr.Web.

По данным «Доктор Веб», за атакой стоит группировка Scaly Wolf, уже знакомая по прошлой кампании против этого же предприятия. На этот раз она отказалась от троянов по модели MaaS, но активно использовала собственный модульный бэкдор, утилиты с открытым исходным кодом и поддельные системные уведомления для введения пользователей в заблуждение.

Эксперты напоминают: даже установленный антивирус — не панацея. Настройки защиты нужно адаптировать под корпоративную среду, регулярно обновлять системы и приложения, а также уделять внимание выявлению и блокировке нестандартных инструментов администрирования, которые могут использоваться в атаках.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru