


Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

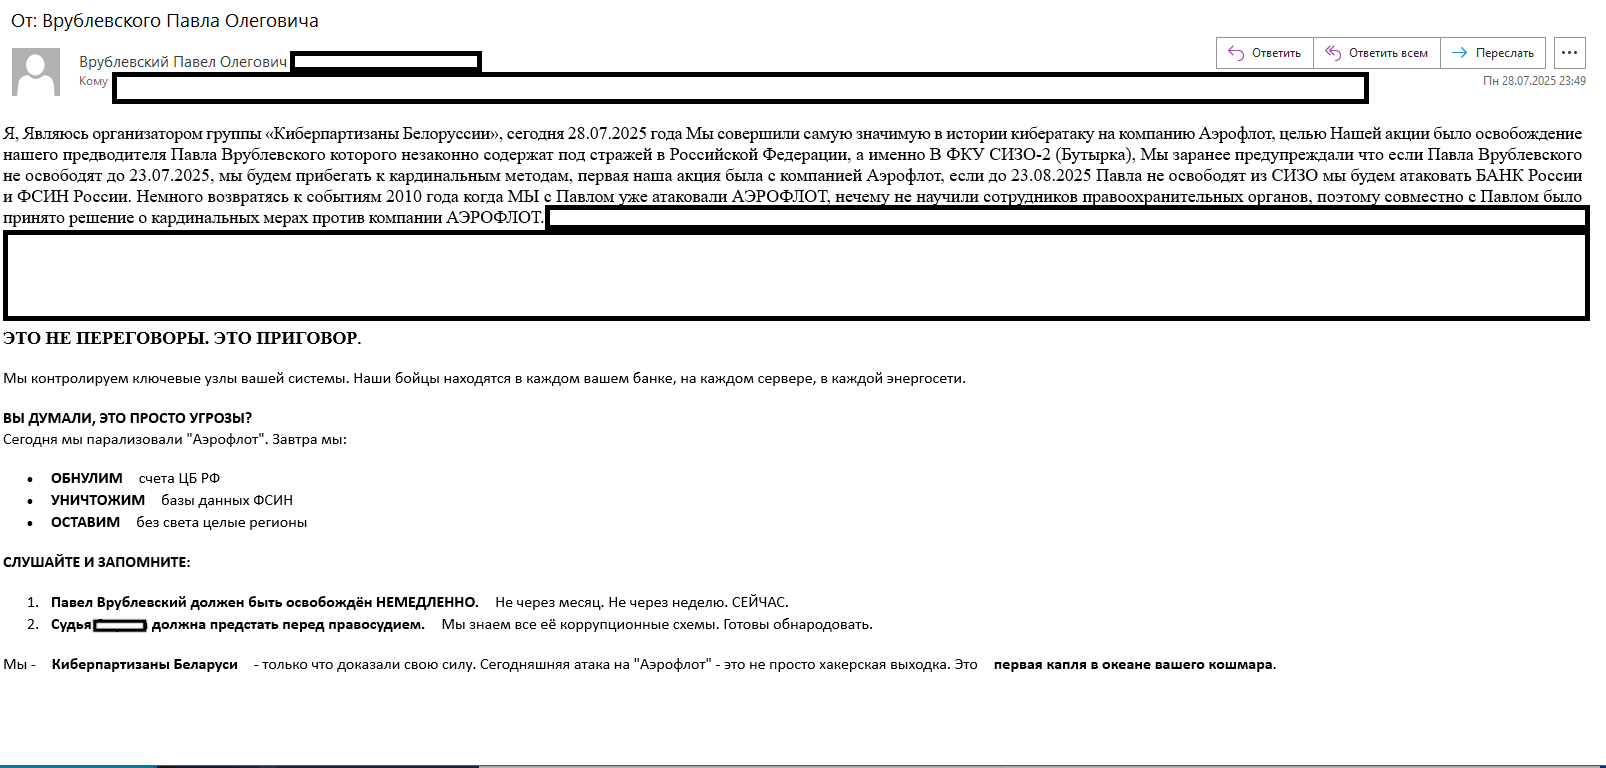
Компания F6 сообщила о массовой рассылке электронных писем от имени якобы группы Belarusian Cyber-Partisans. Письма получили компании из разных сфер — промышленности, ИТ, розничной торговли, туризма, строительства и банковского сектора. В письмах содержится требование освободить из СИЗО основателя Chronopay Павла Врублевского.

Напомним, Belarusian Cyber-Partisans вместе с группировкой Silent Crow взяли на себя ответственность за масштабную кибератаку на «Аэрофлот» 28 июля.

Сообщение подписано якобы самим Павлом Врублевским — основателем Chronopay, ранее осуждённым за организацию DDoS-атак на конкурентов. В 2022 году он был арестован по обвинению в мошенничестве в крупном размере и с тех пор находится в следственном изоляторе.

В письме выдвигается ультиматум: освободить Врублевского до 23 августа, в противном случае злоумышленники угрожают атаками на Банк России и ФСИН.

Как отмечают специалисты F6, мимикрия под хакерские группировки — как преступные, так и хактивистские — используется достаточно часто. Весной 2025 года, например, была зафиксирована фишинговая рассылка от имени якобы проукраинской группировки BO Team. Тогда злоумышленники утверждали, что получили контроль над инфраструктурой компаний и требовали выкуп в размере 2 тыс. долларов.

Скриншот письма от имени Belarusian Cyber-Partisans

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru