


Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

Фейковая рассылка от Belarusian Cyber-Partisans: угрозы атак на ЦБ и ФСИН

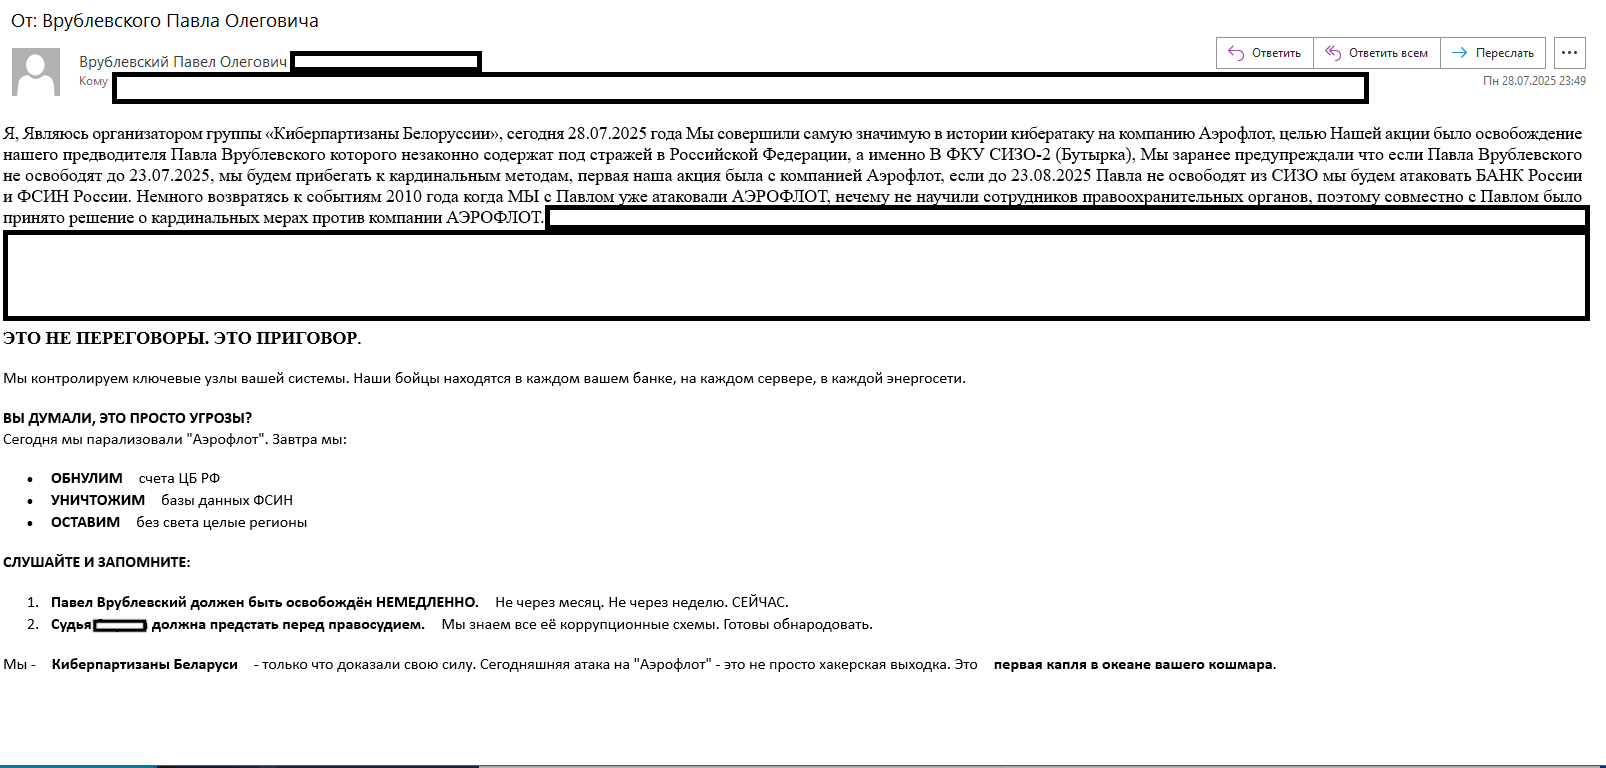
Компания F6 сообщила о массовой рассылке электронных писем от имени якобы группы Belarusian Cyber-Partisans. Письма получили компании из разных сфер — промышленности, ИТ, розничной торговли, туризма, строительства и банковского сектора. В письмах содержится требование освободить из СИЗО основателя Chronopay Павла Врублевского.

Напомним, Belarusian Cyber-Partisans вместе с группировкой Silent Crow взяли на себя ответственность за масштабную кибератаку на «Аэрофлот» 28 июля.

Сообщение подписано якобы самим Павлом Врублевским — основателем Chronopay, ранее осуждённым за организацию DDoS-атак на конкурентов. В 2022 году он был арестован по обвинению в мошенничестве в крупном размере и с тех пор находится в следственном изоляторе.

В письме выдвигается ультиматум: освободить Врублевского до 23 августа, в противном случае злоумышленники угрожают атаками на Банк России и ФСИН.

Как отмечают специалисты F6, мимикрия под хакерские группировки — как преступные, так и хактивистские — используется достаточно часто. Весной 2025 года, например, была зафиксирована фишинговая рассылка от имени якобы проукраинской группировки BO Team. Тогда злоумышленники утверждали, что получили контроль над инфраструктурой компаний и требовали выкуп в размере 2 тыс. долларов.

Скриншот письма от имени Belarusian Cyber-Partisans

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru