


Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Если ваши файлы были зашифрованы программами-вымогателями Phobos или 8Base — появилась отличная новость: японская полиция выпустила бесплатный дешифратор, который реально работает. Исследователи из BleepingComputer уже проверили — файлы действительно восстанавливаются, без подвоха.

Phobos существует с 2018 года. Его распространяли по модели «вымогатель как услуга» (ransomware-as-a-service): разработчики давали инструмент в аренду другим злоумышленникам, а те атаковали компании по всему миру, делясь прибылью.

8Base — это уже видоизменённая версия Phobos, появившаяся в 2023 году. Она не только шифрует файлы, но и крадёт данные, а потом угрожает их слить, если не заплатите.

В этом году международные правоохранительные органы провели крупную операцию: удалось отключить 27 серверов, связанных с группой Phobos и 8Base, а также арестовать нескольких подозреваемых — в том числе четырёх россиян и администратора, которого экстрадировали в США.

Похоже, в ходе этих действий удалось получить ключевую информацию, которая и позволила создать дешифратор. Теперь он выложен на сайте японской полиции с английской инструкцией (PDF) и размещён на платформе NoMoreRansom. Поддержку оказали также Европол и ФБР — то есть инструмент официальный.

Как пользоваться?

  • Скачиваете дешифратор (но будьте готовы: браузеры вроде Chrome и Firefox могут ошибочно ругаться на файл — это ложное срабатывание).
  • Запускаете, принимаете соглашение.
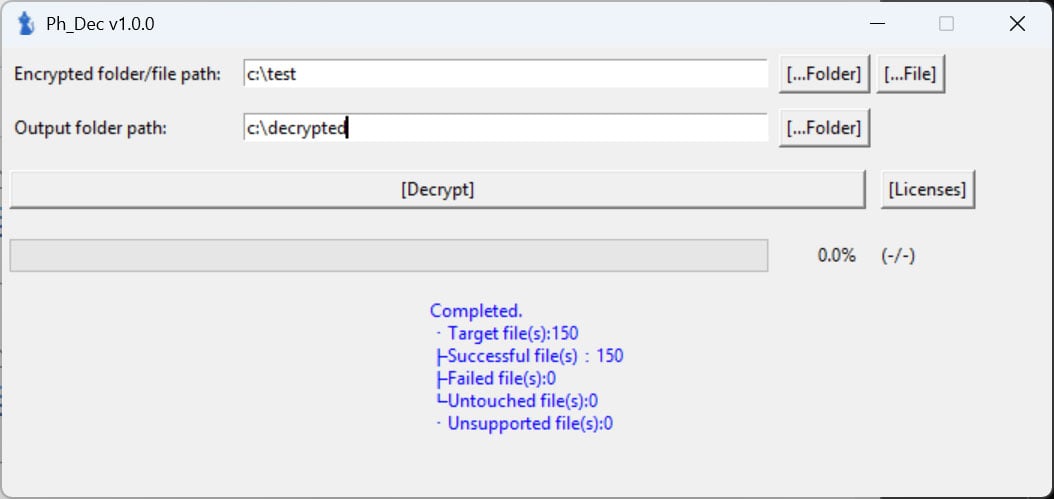
  • Указываете папку с зашифрованными файлами и, куда складывать восстановленные.
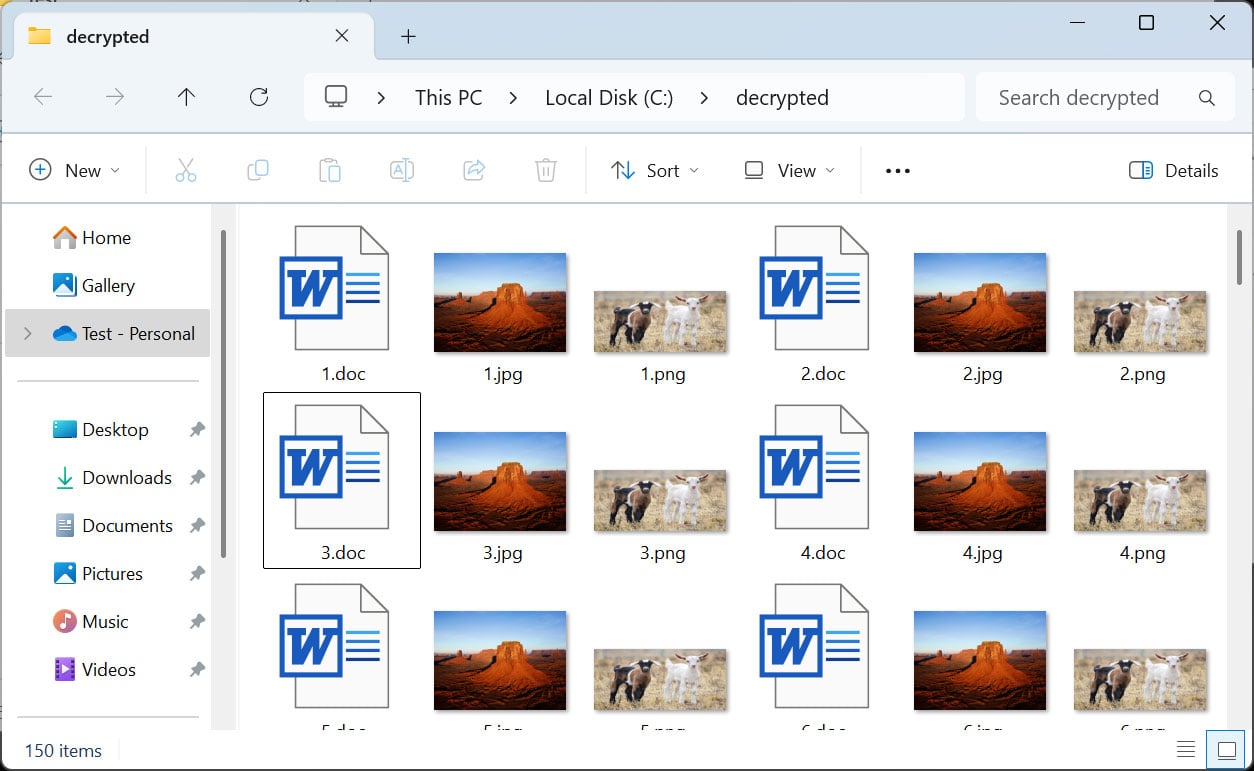
  • Жмёте кнопку — и ждёте. Структура папок сохранится.
  • В конце увидите, сколько файлов удалось расшифровать.

Поддерживаются расширения .phobos, .8base, .elbie, .faust, .LIZARD, но даже если у ваших файлов другое окончание — всё равно стоит попробовать.

BleepingComputer протестировал дешифратор на вирусе с расширением .LIZARD — расшифровались все 150 файлов.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru