Компания Security Vision представила обновлённую версию продукта Vulnerability Scanner, заметно прокачав его возможности для контроля безопасности корпоративной инфраструктуры. Обновление получилось не косметическим: в продукте появились новые аналитические инструменты, расширенные сценарии сканирования и более удобное управление всем циклом работы с уязвимостями.
Одно из ключевых нововведений — расширенный журнал сканирований, который теперь позволяет отслеживать полный жизненный цикл каждой уязвимости.
Система фиксирует момент первого обнаружения проблемы, считает, сколько времени она «жила» на активе, и сохраняет данные даже после устранения. Это даёт ИБ-командам наглядную картину: какие уязвимости появляются чаще всего, как быстро они закрываются и где процессы работают не так эффективно, как хотелось бы.
Отдельный акцент сделан на соответствие требованиям регуляторов. В Vulnerability Scanner внедрён обновлённый алгоритм расчёта критичности уязвимостей по методологии ФСТЭК России от 30 июня 2025 года. Продукт автоматически определяет приоритеты и рекомендуемые сроки устранения, помогая организациям не только закрывать уязвимости, но и укладываться в нормативные требования без ручных пересчётов и таблиц.
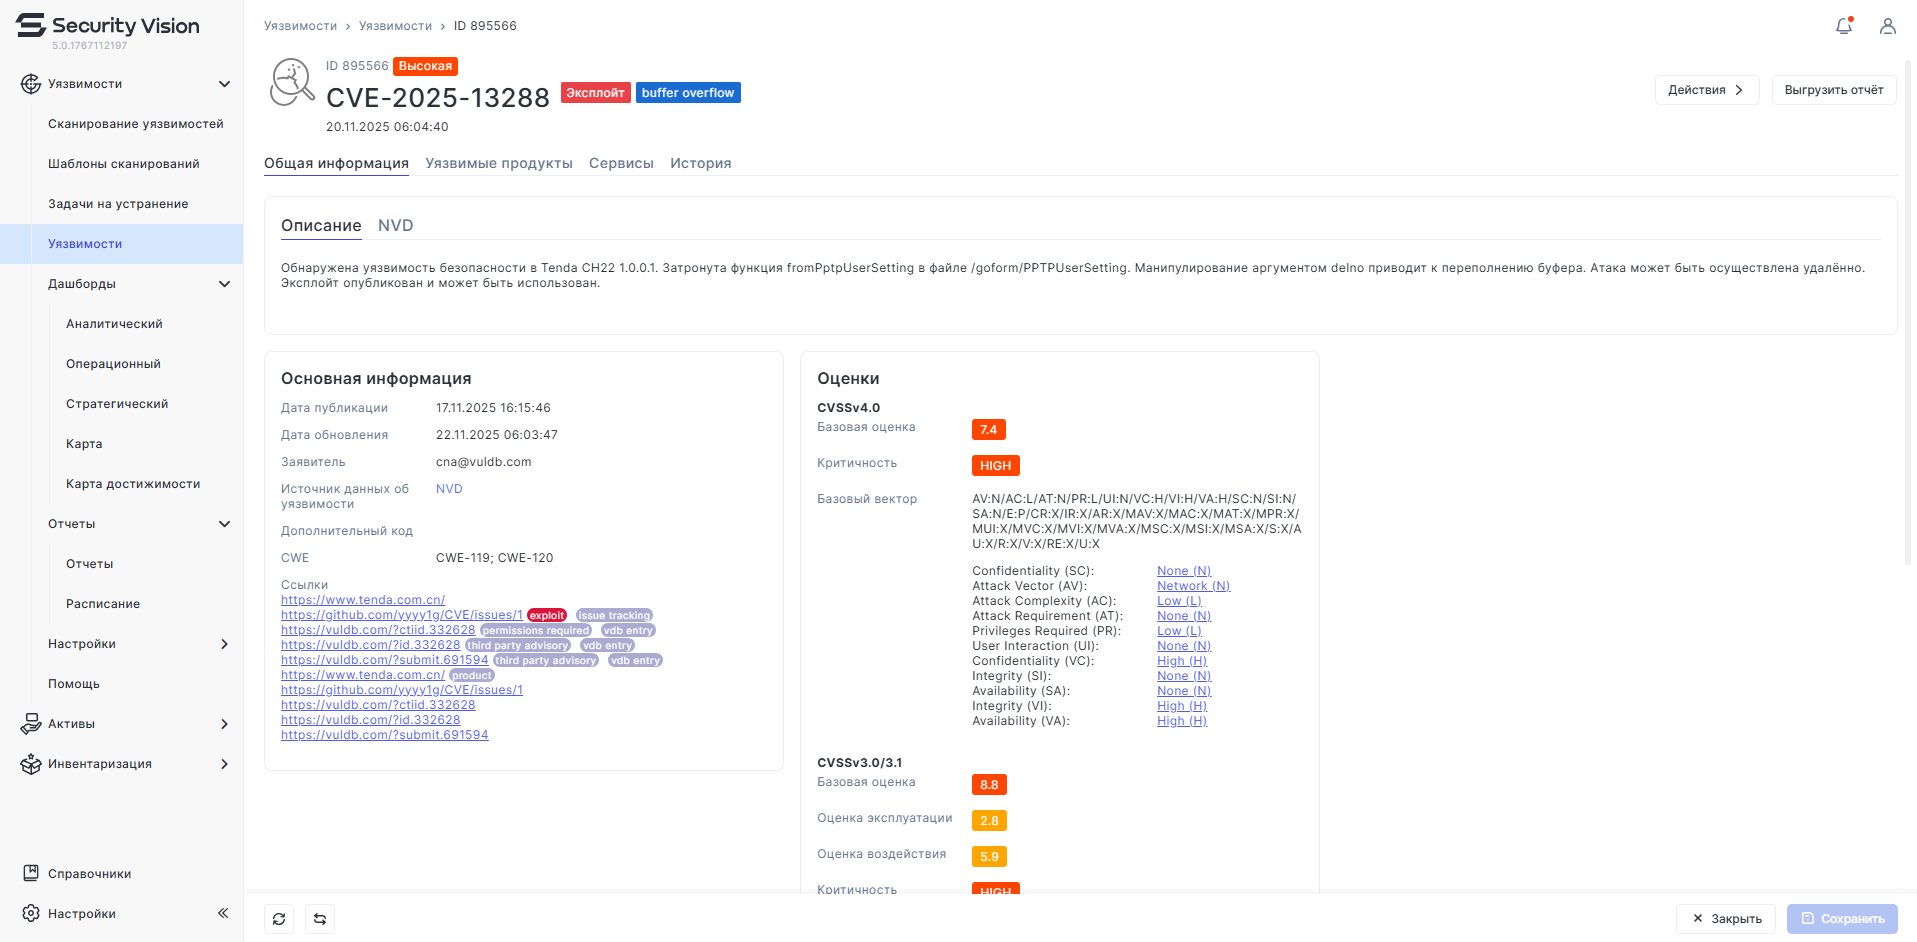
Серьёзно расширились и возможности сканирования инфраструктуры. Продукт получил полноценную поддержку сетевого оборудования Palo Alto Networks: теперь можно проверять NGFW и другие средства защиты напрямую через SSH, получая рекомендации по устранению уязвимостей из официальных источников вендора. Для всех поддерживаемых производителей реализовано автоматическое обогащение карточек уязвимостей инструкциями по исправлению.
Для специалистов, которые регулярно проводят проверки, станет полезным и обновлённый контроль за процессами сканирования. Интерфейс показывает прогресс в реальном времени, позволяет отслеживать активные задачи и при необходимости принудительно останавливать их. Шаблоны сканирования были полностью переработаны — настраивать и переиспользовать конфигурации стало заметно проще.
Значительно усилили и BlackBox-тестирование. В новой версии добавлены проверки на актуальные критические уязвимости в популярных библиотеках и фреймворках, автоматизированные тесты на SQL Injection, а также определение используемых веб-технологий для более точной оценки поверхности атаки. Появились и специализированные модули для проверки безопасности популярных СУБД. При этом теперь можно гибко управлять интенсивностью сканирования — как в BlackBox-, так и в WhiteBox-режимах, чтобы не перегружать критичные сервисы.
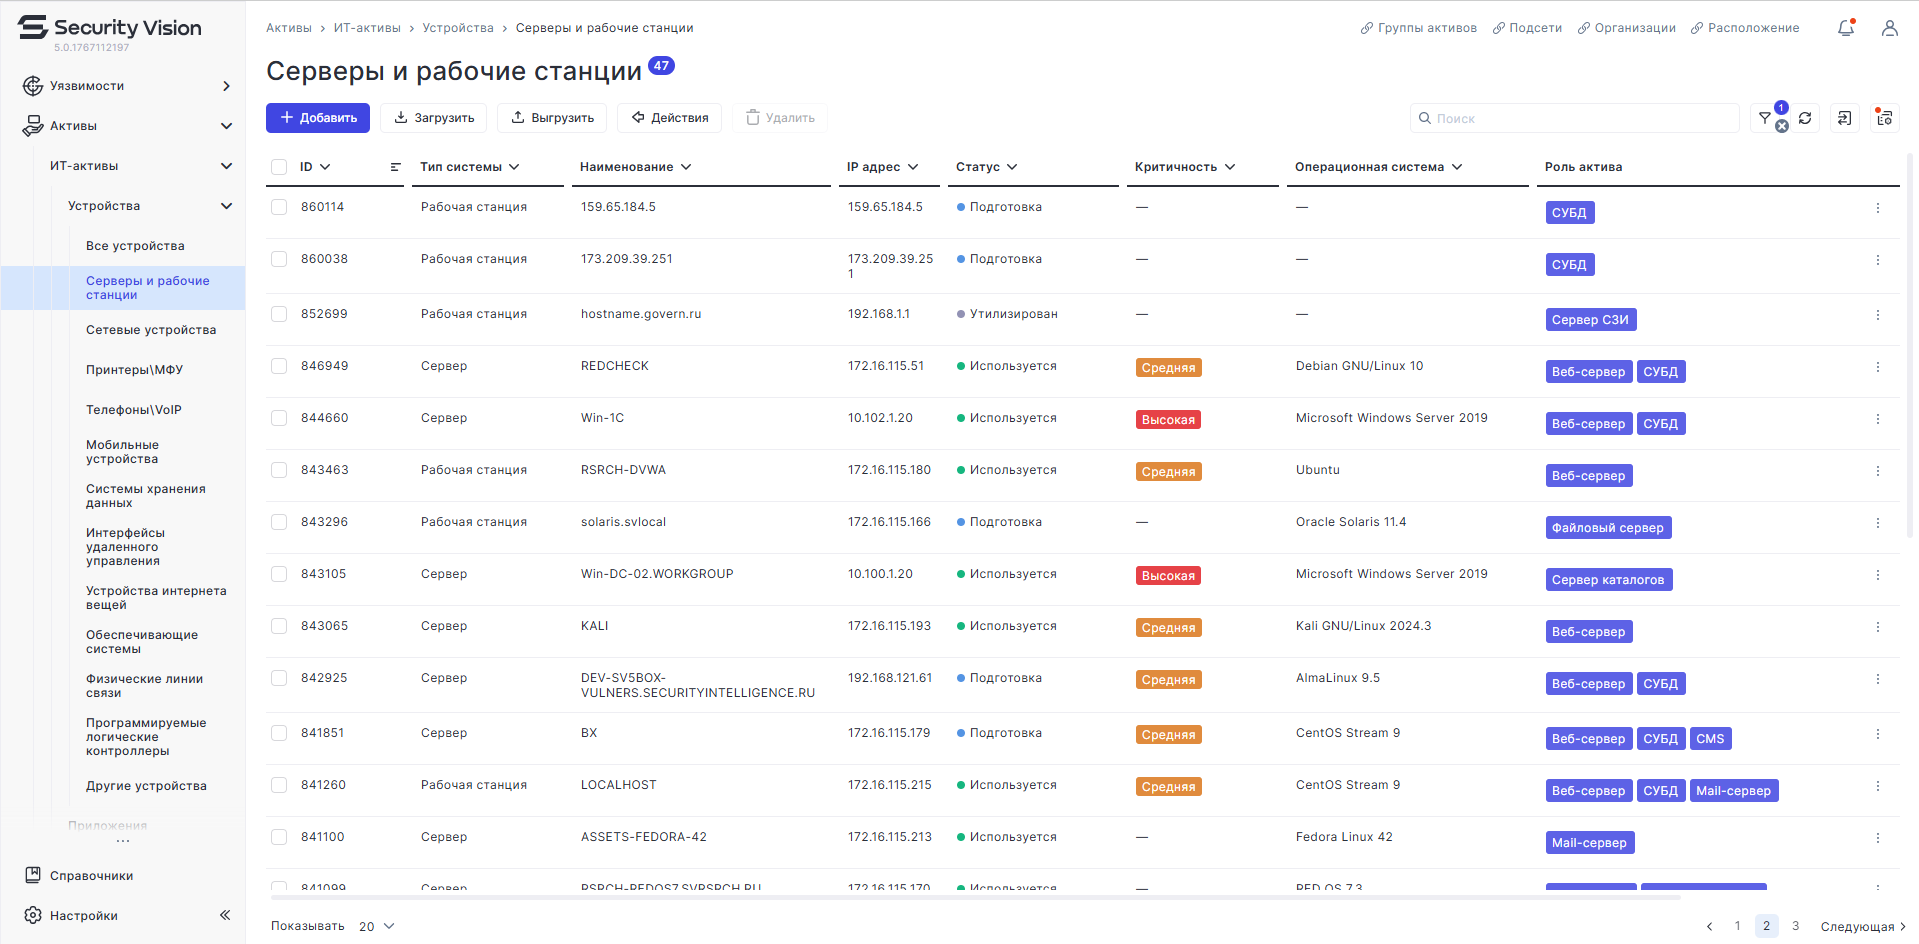
Список поддерживаемых платформ пополнился Gentoo Linux: система автоматически определяет установленные пакеты и сопоставляет их с актуальными данными об уязвимостях из официальных источников дистрибутива. Для Windows-сред добавили WMI-сканирование — как в агентском, так и в безагентском режиме, с расширенной инвентаризацией обновлений, приложений и сетевых настроек.
Отдельного внимания заслуживает развитие возможностей для промышленной безопасности. Vulnerability Scanner теперь поддерживает протокол Modbus, что позволяет выявлять уязвимости в АСУ ТП и оценивать риски не только в IT-, но и в OT-инфраструктуре.
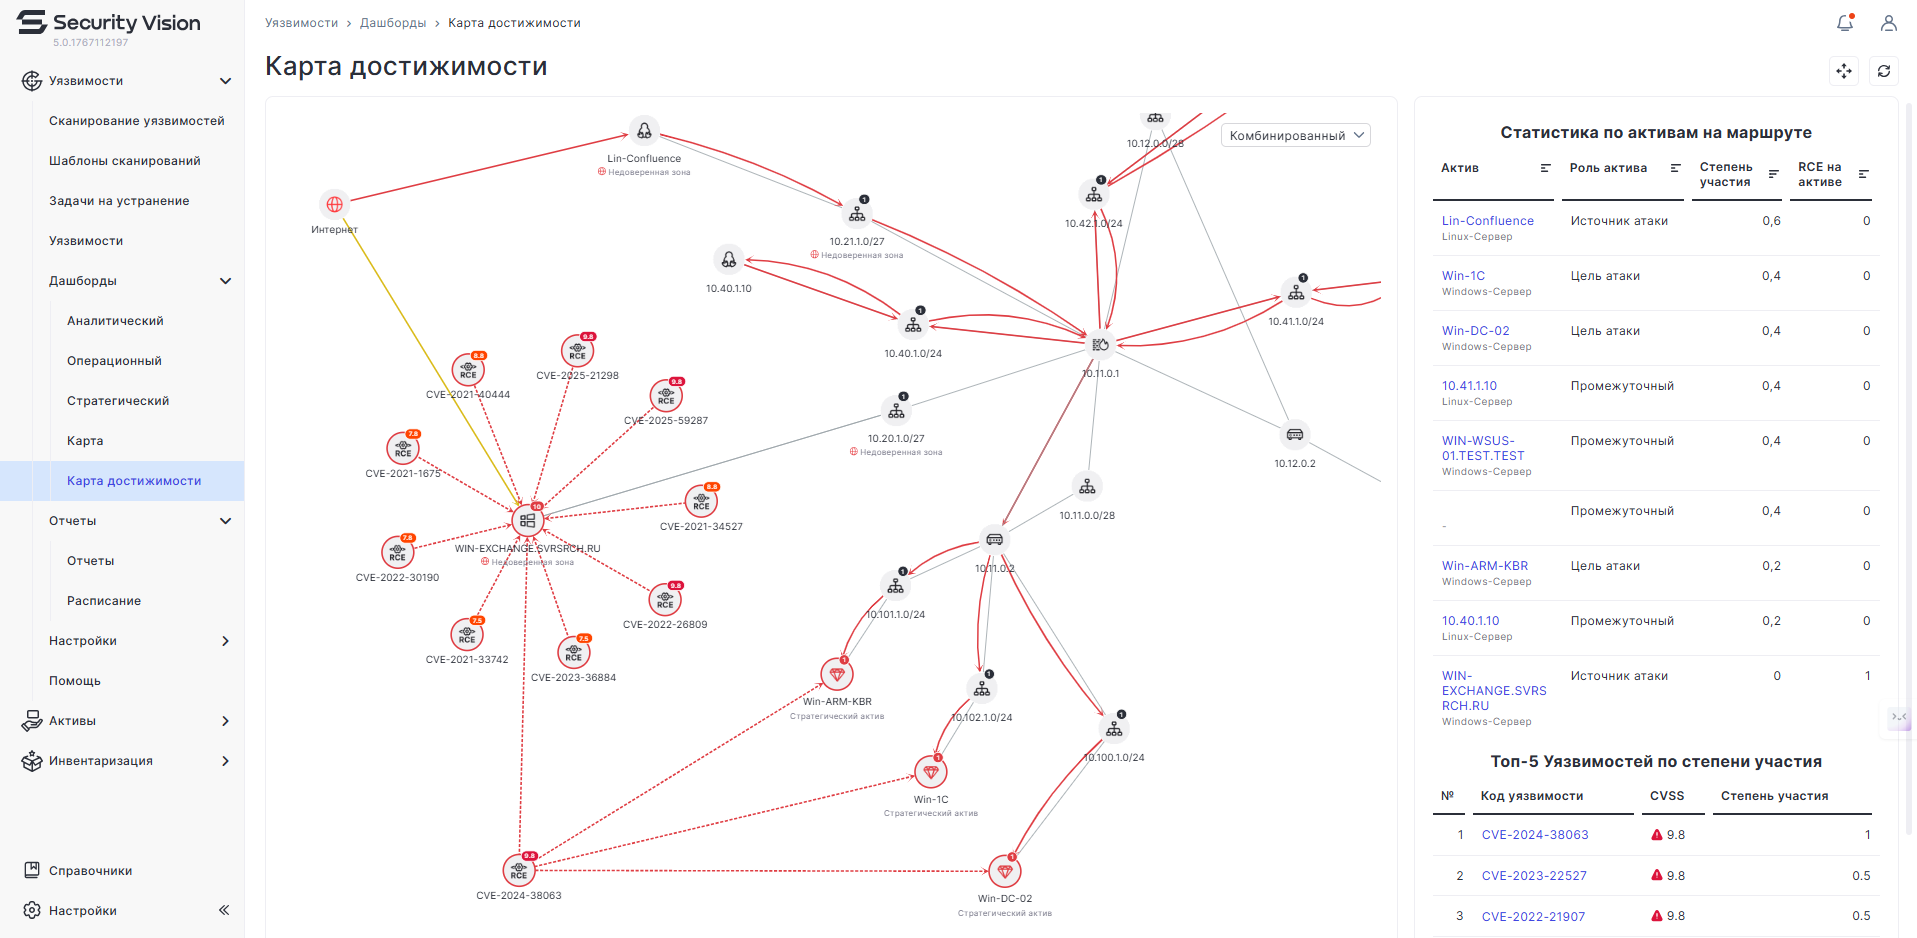
Ещё одно важное новшество — граф достижимости уязвимостей. Система анализирует сетевую топологию, правила межсетевых экранов и маршрутизацию, чтобы показать, какие уязвимые узлы реально доступны потенциальному атакующему. Это помогает расставлять приоритеты, опираясь не на абстрактную критичность, а на реальные сценарии атак.
Вся база уязвимостей теперь поставляется с переводом на русский язык при сохранении оригинального текста. Карточки дополнительно обогащены оценками вероятности эксплуатации, данными о наличии уязвимых систем в публичном интернете и рекомендациями от НКЦКИ. Метрики регулярно обновляются, а данные автоматически адаптируются под методологию ФСТЭК.
В итоге обновлённый Security Vision Vulnerability Scanner стал заметно более зрелым инструментом: он помогает не просто находить уязвимости, а понимать их реальный риск, выстраивать приоритеты и контролировать эффективность работы ИБ-команды в динамике.