


Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Если ваши файлы были зашифрованы программами-вымогателями Phobos или 8Base — появилась отличная новость: японская полиция выпустила бесплатный дешифратор, который реально работает. Исследователи из BleepingComputer уже проверили — файлы действительно восстанавливаются, без подвоха.

Phobos существует с 2018 года. Его распространяли по модели «вымогатель как услуга» (ransomware-as-a-service): разработчики давали инструмент в аренду другим злоумышленникам, а те атаковали компании по всему миру, делясь прибылью.

8Base — это уже видоизменённая версия Phobos, появившаяся в 2023 году. Она не только шифрует файлы, но и крадёт данные, а потом угрожает их слить, если не заплатите.

В этом году международные правоохранительные органы провели крупную операцию: удалось отключить 27 серверов, связанных с группой Phobos и 8Base, а также арестовать нескольких подозреваемых — в том числе четырёх россиян и администратора, которого экстрадировали в США.

Похоже, в ходе этих действий удалось получить ключевую информацию, которая и позволила создать дешифратор. Теперь он выложен на сайте японской полиции с английской инструкцией (PDF) и размещён на платформе NoMoreRansom. Поддержку оказали также Европол и ФБР — то есть инструмент официальный.

Как пользоваться?

  • Скачиваете дешифратор (но будьте готовы: браузеры вроде Chrome и Firefox могут ошибочно ругаться на файл — это ложное срабатывание).
  • Запускаете, принимаете соглашение.
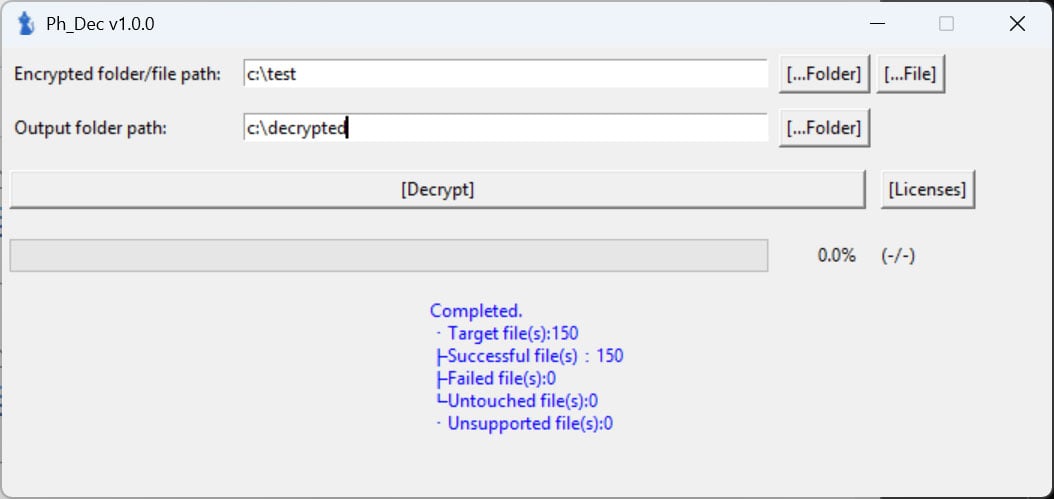
  • Указываете папку с зашифрованными файлами и, куда складывать восстановленные.
  • Жмёте кнопку — и ждёте. Структура папок сохранится.
  • В конце увидите, сколько файлов удалось расшифровать.

Поддерживаются расширения .phobos, .8base, .elbie, .faust, .LIZARD, но даже если у ваших файлов другое окончание — всё равно стоит попробовать.

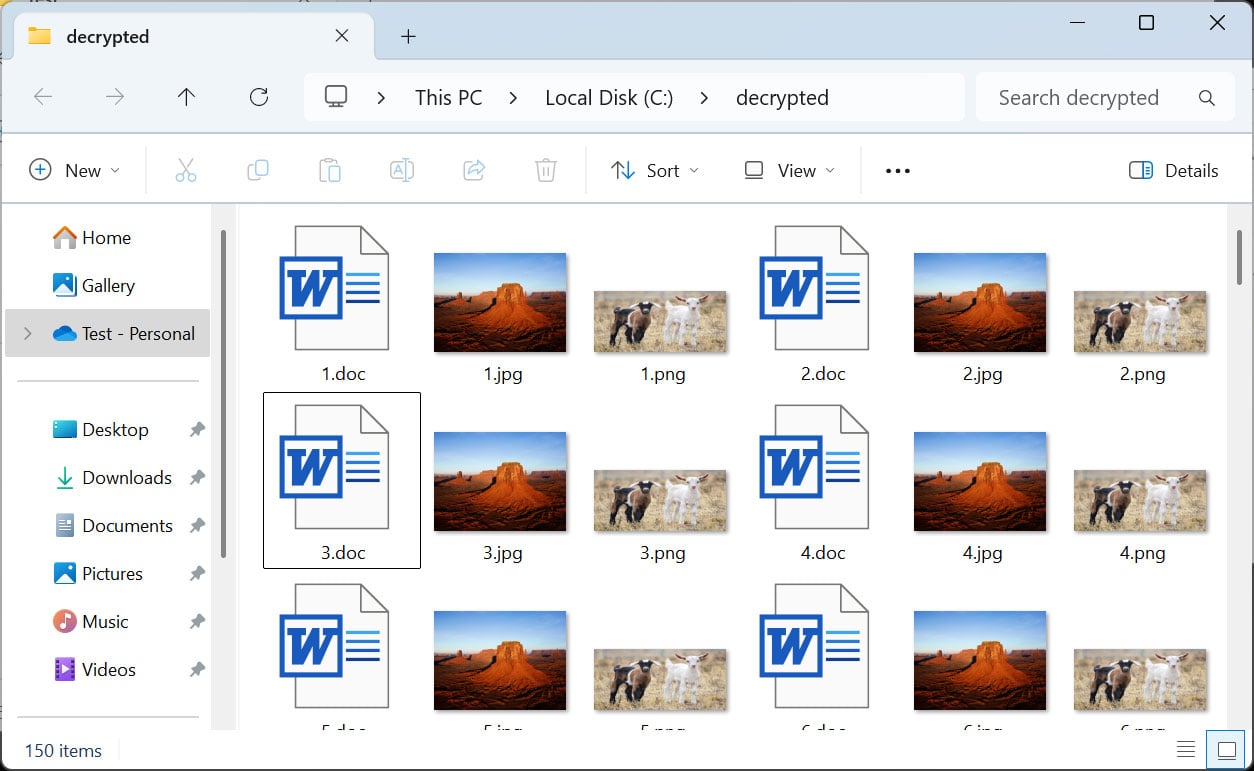
BleepingComputer протестировал дешифратор на вирусе с расширением .LIZARD — расшифровались все 150 файлов.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru