


Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Аналитики из Elastic Security Labs обнаружили, что для внедрения программ-стилеров в Windows злоумышленники стали использовать Shellter — инструмент пентеста, позволяющий обойти антивирусную защиту.

Специалисты по активному тестированию кибербезопасности (offensive security), в том числе эксперты Red Team, уже более 10 лет применяют эту утилиту для сокрытия шелл-кода в приложениях Windows (файлах PE) от антивирусов и EDR.

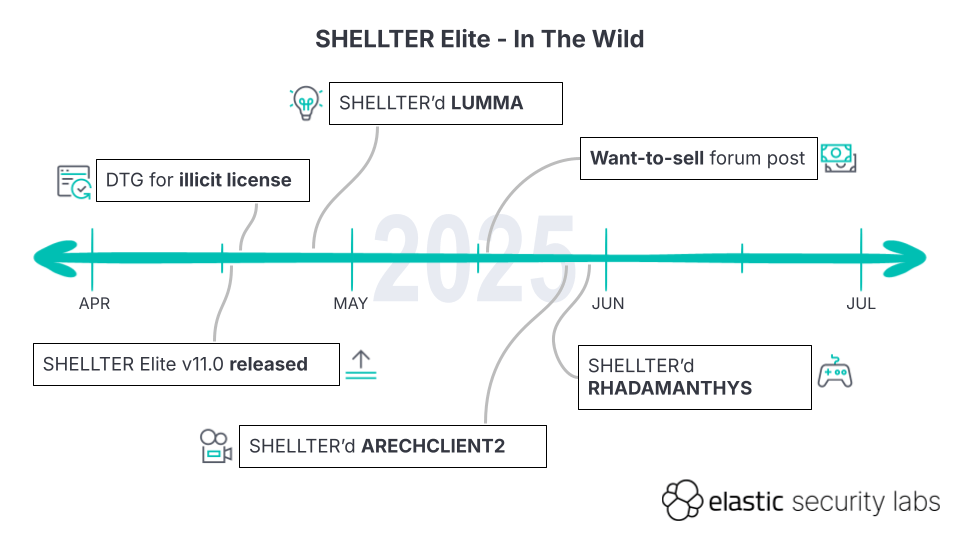
Первые факты злоупотребления Shellter были выявлены два месяца назад. Как оказалось, авторы текущих троянских атак для загрузки используют Shellter Elite версии 11.0, вышедшей 16 апреля.

За истекший срок было выявлено три кампании по раздаче инфостилеров с помощью этого инструмента:

  • Lumma, с загрузкой с файлового хостинга MediaFire;
  • Rhadamanthys, выдаваемый за читы и моды игр на YouTube (в описаниях роликов были вставлены ссылки, привязанные к MediaFire);
  • ArechClient2, также известный как SectopRAT.

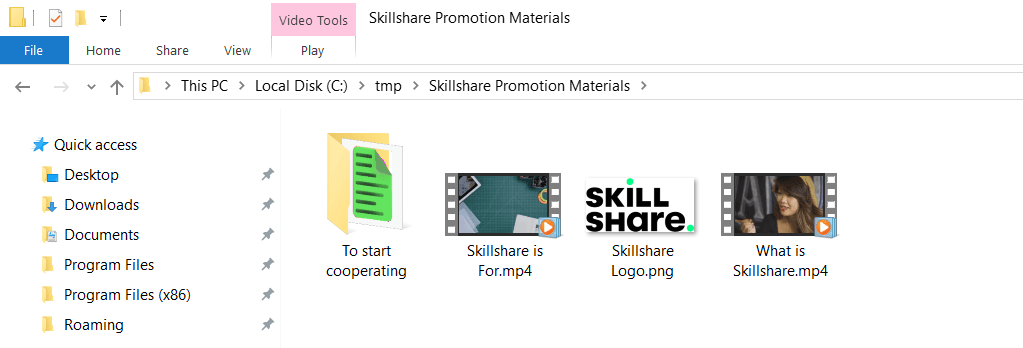
Последнего начали распространять в мае через имейл-рассылки, ориентированные на создателей контента для YouTube. Адресатам от имени Udemy, Skillshare, Pinnacle Studio, Duolingo предлагают спонсорскую помощь; к письмам прикреплен архив RAR, содержащий безобидную рекламу и защищенный Shellter исполняемый файл.


Проверки на VirusTotal во всех случаях показывают низкий уровень детектирования — из-за изменяющегося на лету полиморфного кода, шифрования полезной нагрузки (AES-128 в режиме CBC), сокрытия системных вызовов и адресов API и прочих уловок, затрудняющих статический сигнатурный анализ.

Для каждого пейлоада в загрузчик вшиваются три даты:

  • старт заражения;
  • самоуничтожение (по умолчанию через год после инфицирования);
  • срок действия лицензии (во всех семплах одинаковый, до 17 апреля 2026 года, т. е. злоумышленникам удалось раздобыть лишь одну копию Shellter Elite).

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru