


macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

Эксперты CYFIRMA обнаружили множество сайтов, использующих тактику Clickfix для раздачи вредоносных AppleScript. Как оказалось, целевой троян Odyssey — это обновленный, сменивший имя инфостилер Poseidon.

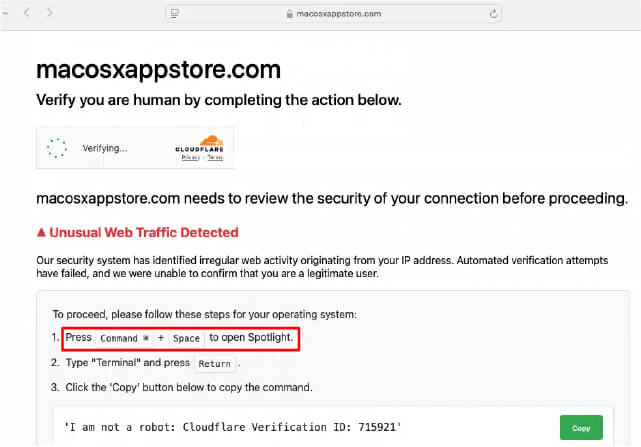
Вредоносные фейки используют тайпсквоттинг и имитируют легитимные финансовые сервисы, магазин приложений Apple для macOS и сайты новостей на рынке криптовалют.

При заходе на такую площадку пользователю отображается фейковый тест CAPTCHA в стиле Cloudflare с предложением скопировать и вставить в Терминал закодированную по Base64 команду.

В результате атаки ClickFix на машину жертвы с внешнего сервера загружается AppleScript для кражи данных. Обфускация не применяется, и это сильно облегчает анализ.

При заходе на поддельный сайт с Windows-устройства инструкции по копипасту соответствующим образом изменяются — визитера просят запустить Powershell, однако на момент анализа кнопка «»Скопировать» не работала.


Вредоносный скрипт создает на macOS-компьютере папку временных файлов для хранения краденого. Туда копируются конфигурационные данные из менеджеров паролей, сохраненные в Chrome, Firefox и Safari учетки; приватные ключи, сид-фразы для криптокошельков, токены аутентификации из 100+ расширений браузеров; файлы из папок «Рабочий стол» и «Документы», а также пароли, полученные с помощью фейковых системных подсказок.

Украденные данные впоследствии выводятся на серверы авторов атаки в виде ZIP-файла. По состоянию на 30 июня стилера Odyssey детектируют 22 из 62 антивирусов коллекции VirusTotal.

Анализ показал, что новобранец является результатом развития и ребрендинга Poseidon Stealer, а также форком AMOS Stealer. Его центры управления по большей части размещены в России. Жертвы — в основном жители США и ЕС; страны СНГ, по всей видимости, являются табу.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru