


Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Специалисты F6 сообщили о новой мошеннической схеме, затрагивающей таксистов, курьеров и автолюбителей. Под видом «радаров коэффициентов» и приложений, помогающих ориентироваться на дорогах, злоумышленники распространяют через Telegram трояны для Android. Цель проста — получить доступ к банковским данным жертвы и оформить на неё кредиты.

С октября 2025 года мошенники используют как минимум девять телеграм-каналов для распространения поддельных приложений. Средний ущерб на одного пострадавшего — 11,2 тысячи рублей.

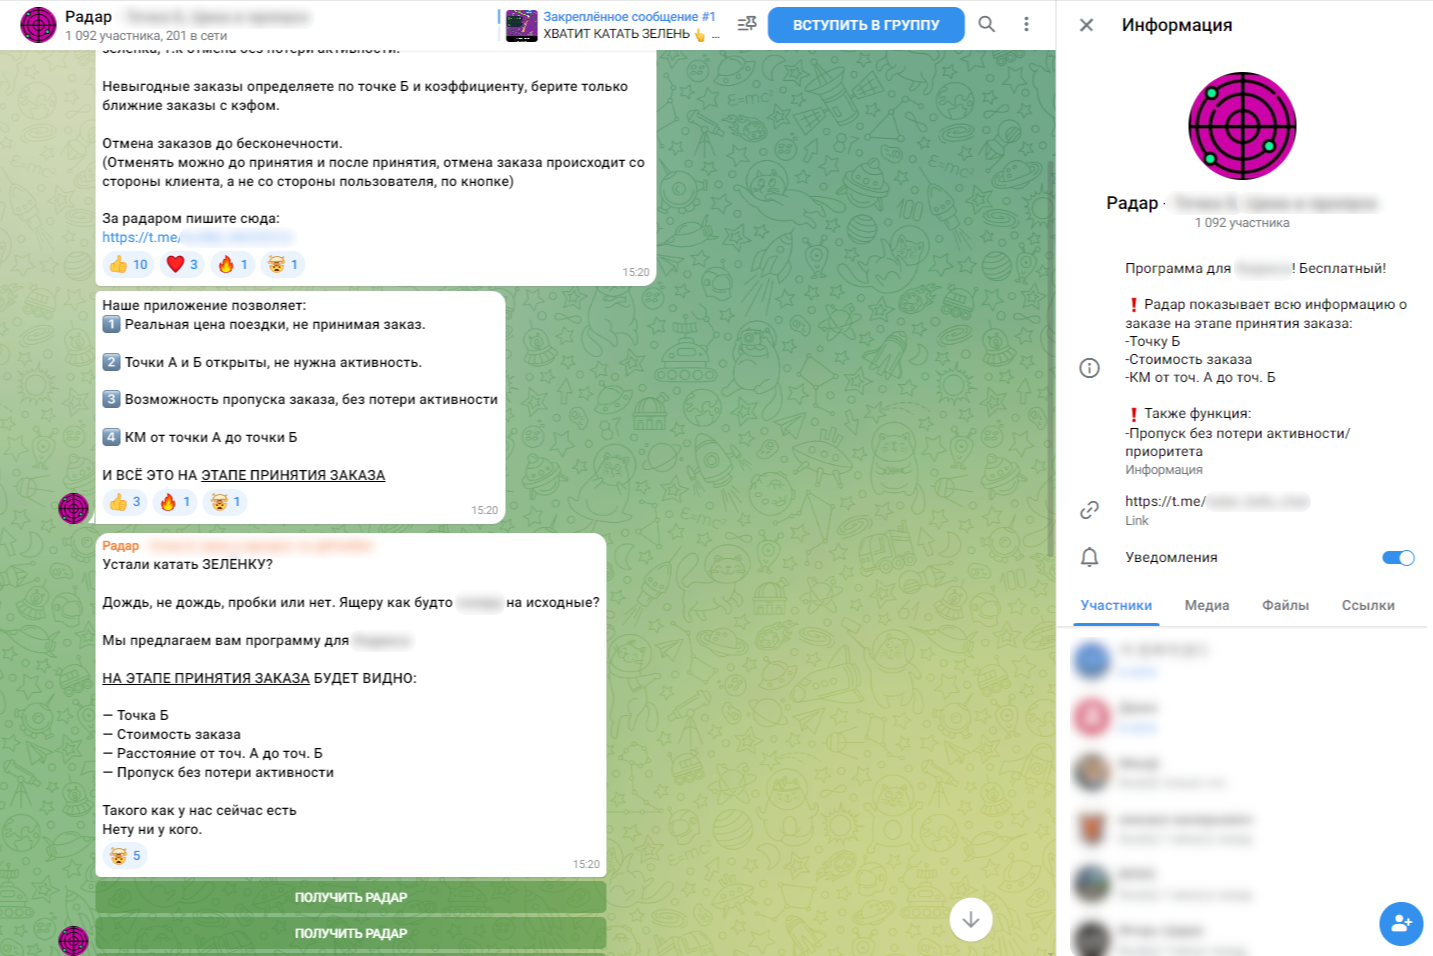
Первое выявленное приложение нацелено на профессиональных водителей. В названии — слова «радар» и «кэф», то есть повышенный коэффициент стоимости поездки. Идея выглядит заманчиво: приложение якобы показывает спрос в разных районах, предсказывает «точку Б» и даже цену поездки — что якобы недоступно в официальных сервисах.

Реклама таких приложений активно распространяется в чатах таксистов и курьеров. Ссылки ведут на телеграм-канал, где лежит APK-файл.


После установки программа запрашивает опасный набор разрешений — от СМС до вызовов, затем просит ввести данные банковской карты для «бесплатной подписки». Стоит это сделать — и злоумышленники получают возможность списывать деньги, а также оформлять микрозаймы от имени жертвы.


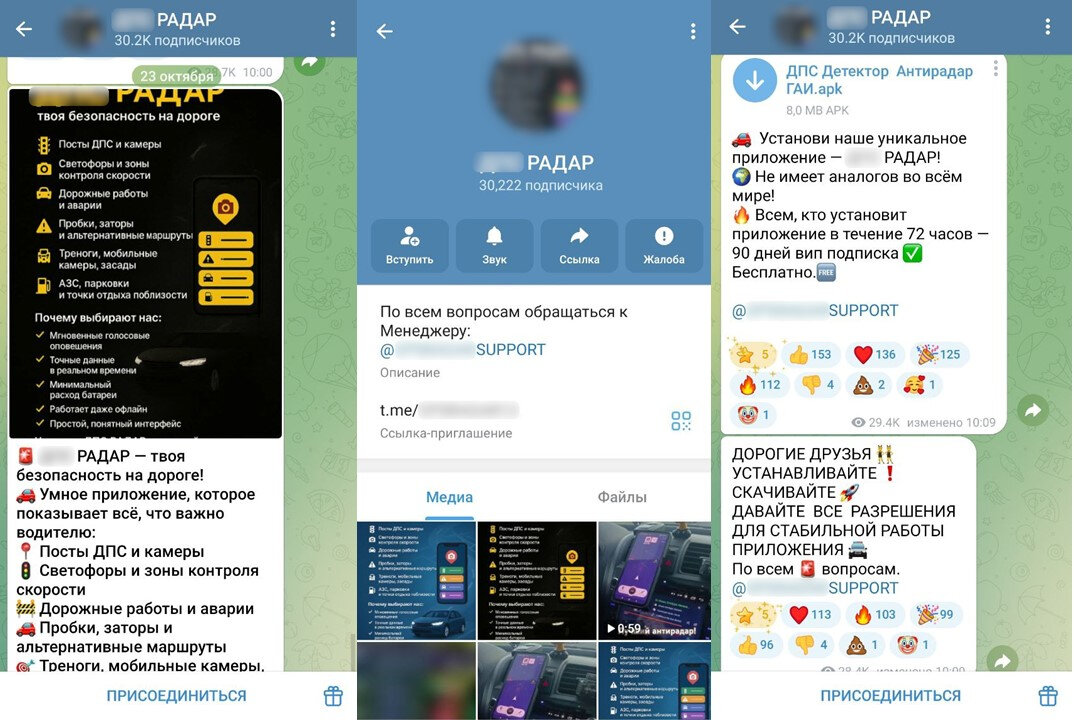
Второе приложение маскируется под предупреждающую систему о камерах, постах ДПС, пробках и авариях. В рекламе его называют «уникальным» и «не имеющим аналогов». Чтобы ускорить установку, мошенники обещают 1000 рублей каждому, кто скачает приложение в течение 72 часов, а еще — 90 дней «VIP-подписки».

Схема та же: реклама → телеграм-канал → APK-файл → разрешения → кардинг и кредиты на имя пользователя.

Это не первая кампания группы: ранее в 2025 году специалисты F6 и RuStore заблокировали более 600 доменов, распространявших DeliveryRAT под видом популярных приложений для доставки, маркетплейсов, банковских сервисов и других категорий.

По словам Евгения Егорова, ведущего аналитика Digital Risk Protection F6, мошенники активно адаптируют свои схемы под конкретные аудитории:

«На этот раз в опасной зоне оказались таксисты, доставщики, курьеры и обычные водители. Киберпреступники постоянно ищут новые способы обмана, даже если старые работают отлично».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru